Coldcard sieht sich einer weiteren Sicherheitskontroverse gegenüber, nachdem sein offizieller X-Account am 11. Oktober 2026 einen Phishing-Link veröffentlicht hatte, der Kunden fälschlicherweise vor einer kritischen Firmware-Sicherheitslücke warnte. Das Unternehmen löschte den Beitrag und betont, dass die Zugangsdaten und die Zwei-Faktor-Authentifizierung weiterhin sicher seien. Der Vorfall folgt auf den verheerenden Fehler bei der Seed-Generierung im Juli, durch den Berichten zufolge Tausende von Wallets kompromittiert wurden und der zu geschätzten Verlusten von über 100 Millionen Dollar führte.
Coldcard-X-Konto nach 100-Millionen-Dollar-Fiasko von Phishing betroffen
GESCHRIEBEN VON

TEILEN
Das Wichtigste im Überblick
- Der offizielle X-Account von Coldcard veröffentlichte am 11. Oktober einen Phishing-Link, was eine Untersuchung nach sich zog.
- Trotz des betrügerischen Beitrags versichert Coldcard, dass seine Zugangsdaten und die Offline-Zwei-Faktor-Authentifizierung weiterhin sicher sind.
- Der Vorfall folgt auf Coldcards Firmware-Katastrophe im Juli, die Berichten zufolge zu Verlusten von mehr als 100 Millionen US-Dollar führte.
Coldcards Sicherheitsalptraum verschlimmert sich durch Phishing-Beitrag auf dem offiziellen X-Konto
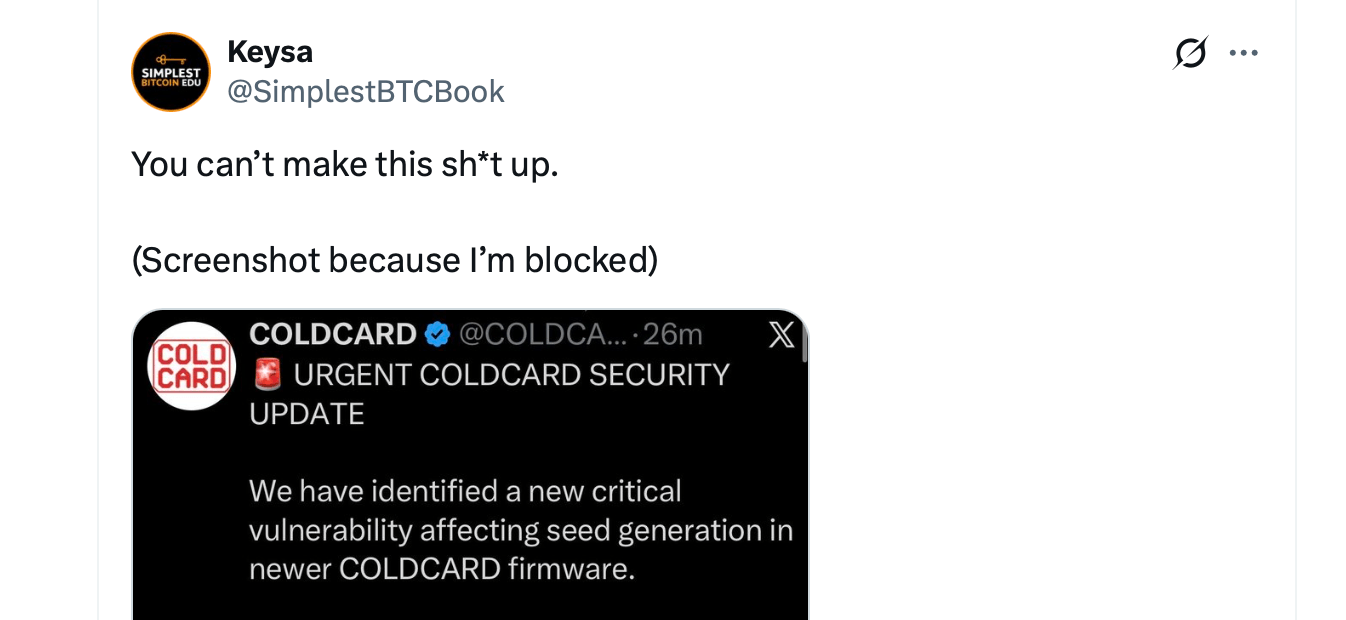
Coldcard hat erneut mit Sicherheitsproblemen zu kämpfen, und dieses Mal kam der Vorfall über den eigenen Social-Media-Account. Am frühen Sonntag, dem 11. Oktober, erschien ein betrügerischer Beitrag auf dem offiziellen X-Account des Hardware-Wallet-Herstellers, der Kunden vor einer angeblichen Schwachstelle bei der Seed-Generierung warnte und sie auf eine Phishing-Website weiterleitete.
Die Nachricht wurde schließlich gelöscht, doch der Vorfall wirft die beunruhigende Frage auf, wie es Angreifern überhaupt gelungen ist, sie zu veröffentlichen. Coldcard gab an, dass die Zugangsdaten für den Account sowie die Offline-Zwei-Faktor-Authentifizierung weiterhin intakt seien, während die interne Untersuchung keine entsprechenden unbefugten Anmeldungen oder Sitzungen aufgedeckt habe.
Eine überzeugende Warnung mit gefährlichem Ziel
Die betrügerische Nachricht erschien gegen 2 Uhr morgens UTC und gab sich als dringendes Coldcard-Sicherheitsupdate aus. Darin wurde behauptet, dass die aktuelle Firmware eine kritische Sicherheitslücke im Zusammenhang mit der Seed-Generierung enthalte, und die Kunden wurden angewiesen, ihre Wallets unverzüglich zu migrieren.
Der Beitrag bezog sich auf mehrere Coldcard-Hardwaremodelle und leitete Nutzer auf eine betrügerische Website weiter, die den Namen von Coldcard verwendete. Der Wortlaut war besonders bedenklich, da er sich die Glaubwürdigkeit eines echten Sicherheitsvorfalls zunutze machte, von dem das Unternehmen Anfang dieses Jahres betroffen war.
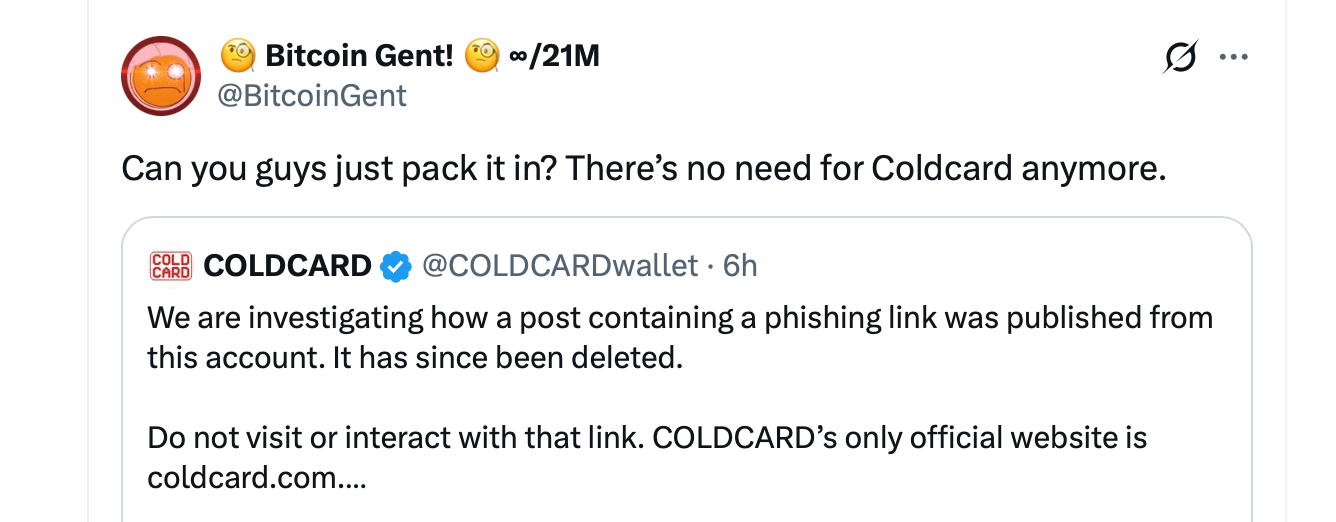
Mitglieder der Community schlugen schnell Alarm, und Coldcard entfernte die Nachricht schließlich. Gegen 5:46 Uhr UTC bestätigte das Unternehmen den Vorfall und warnte Kunden davor, auf den verdächtigen Link zu klicken. Coldcard erklärte:
„Wir untersuchen derzeit, wie ein Beitrag mit einem Phishing-Link über dieses Konto veröffentlicht werden konnte. Der Beitrag wurde inzwischen gelöscht.“
Das Unternehmen betonte, dass coldcard.com seine einzige offizielle Website sei, und erklärte, sein Konto werde seit 2017 mit einer Offline-Zwei-Faktor-Authentifizierung und streng eingeschränkten Zugriffsrechten betrieben.
Coldcard drängt X auf Antworten
Etwa 20 Minuten später spitzte sich die Lage zu, als Coldcard öffentlich eine dringende Untersuchung durch den X-Support forderte. Der Hersteller beharrte darauf, dass seine Sicherheitsüberprüfung keine Hinweise auf einen unbefugten Zugriff auf das Konto ergeben habe. „Auf unserem Konto erschien ein Phishing-Beitrag, doch wir können keine entsprechenden Anmelde-, Sitzungs- oder Zugriffsdaten finden“, erklärte das Unternehmen.
Coldcard äußerte Bedenken hinsichtlich eines möglichen Zugriffs auf Plattformebene oder durch Administratoren, obwohl diese Erklärung weiterhin unbestätigt ist. Der in Schwierigkeiten geratene Hersteller von Hardware-Wallets verwies zudem auf Berichte, wonach Administratorzugangsdaten von X auf Darknet-Märkten angeboten würden, räumte jedoch ein, dass kein Zusammenhang mit seinem Vorfall hergestellt worden sei.
Derzeit dreht sich das Rätsel darum, wie eine betrügerische Nachricht einen Account erreichen konnte, dessen Besitzer betonen, dass ihre üblichen Sicherheitsvorkehrungen zu keinem Zeitpunkt umgangen wurden. Es wurden keine bestätigten finanziellen Verluste speziell auf den Phishing-Versuch vom Sonntag zurückgeführt.
Die 100-Millionen-Dollar-Katastrophe vom Juli holt Coldcard wieder ein
Der Zeitpunkt könnte kaum ungünstiger sein. Im Juli sah sich Coldcard mit einem schwerwiegenden Firmware-Fehler konfrontiert, der es Angreifern Berichten zufolge ermöglichte, anfällige Wallet-Seeds zu rekonstruieren und schätzungsweise 1.600 bis 1.800 Bitcoin zu stehlen, die zu diesem Zeitpunkt einen Wert von etwa 100 bis 130 Millionen Dollar hatten.
Das zugrunde liegende Problem soll bereits im März 2021 aufgetreten sein und betraf eine fehlerhafte Seed-Generierung, die deutlich weniger Zufälligkeit erzeugte als beabsichtigt. Angreifer nutzten diese Schwachstelle aus, indem sie potenzielle Wiederherstellungsphrasen offline testeten, anstatt die physischen Geräte zu kompromittieren.
Coldcard veröffentlichte daraufhin Firmware-Korrekturen und wies betroffene Kunden an, ihre Guthaben in neu generierte Wallets zu übertragen. Der Phishing-Versuch vom Sonntag nutzte genau diese Sicherheitslücke aus, indem eine bösartige Website im Stil legitimer Sicherheitshinweise getarnt wurde.
Transparente Hüllen und verärgerte Kunden
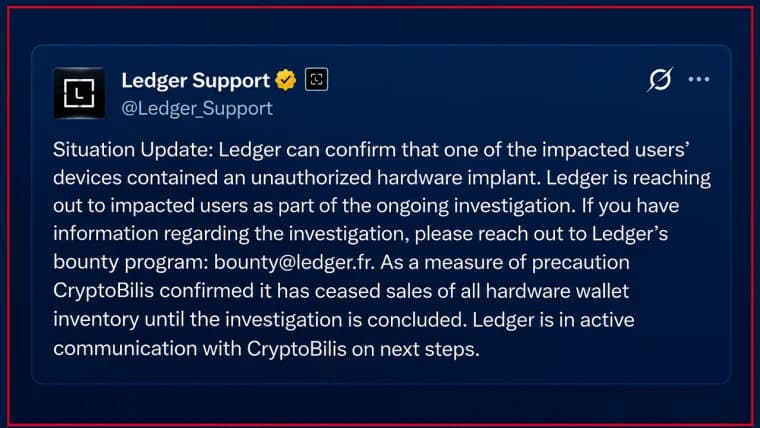
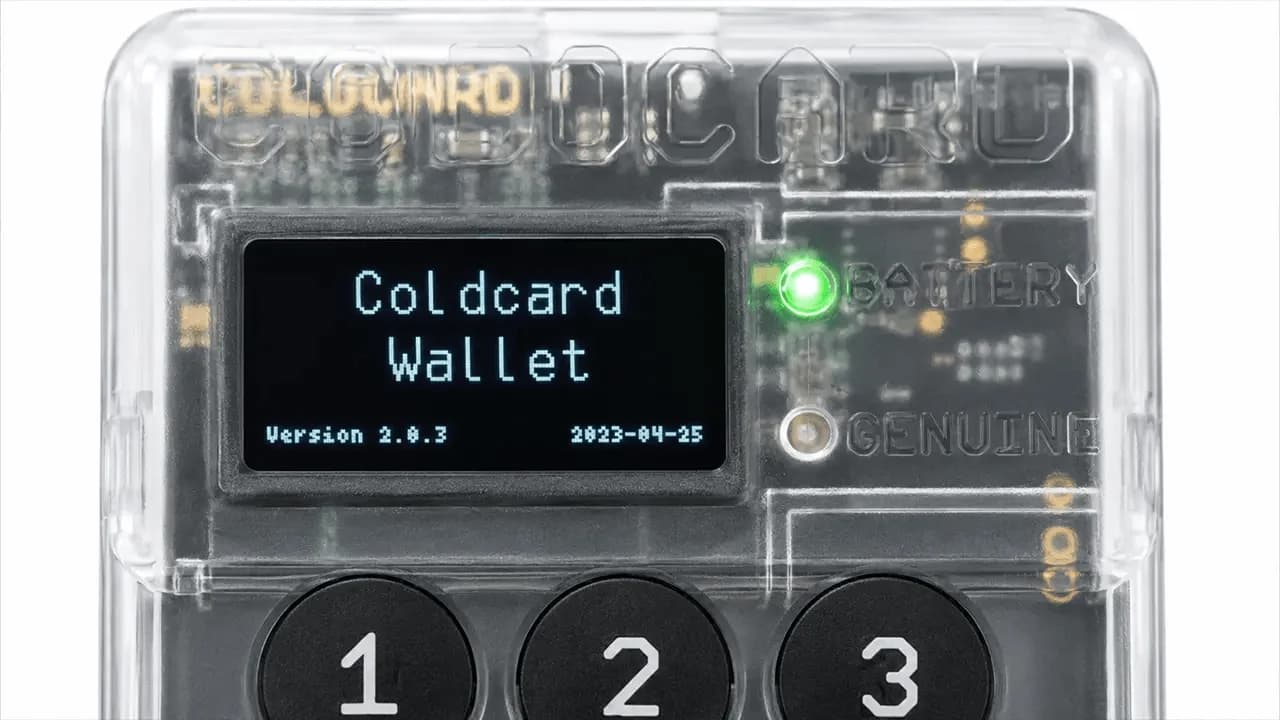
Der jüngste Vorfall folgt zudem auf einen umstrittenen Social-Media-Beitrag vom 9. Oktober, in dem die transparenten Hardware-Hüllen von Coldcard als Schutz vor physischer Manipulation beworben wurden. Zufälligerweise erschien der Social-Media-Beitrag, nachdem bekannt geworden war, dass Ledger-Geräte möglicherweise von Drittanbietern oder an einer Stelle entlang der Lieferkette manipuliert worden waren.
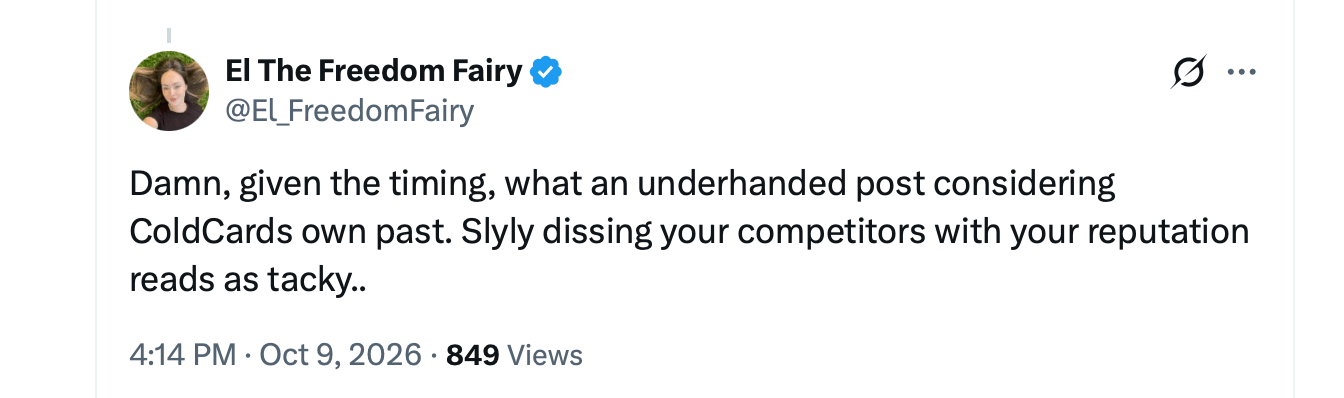
Kritiker prangerten den Zeitpunkt an und argumentierten, dass transparente Kunststoffverpackungen und manipulationssichere Verpackungen kaum Schutz vor dem Softwarefehler böten, der für die Verluste im Juli verantwortlich war. Mehrere Mitglieder der Krypto-Community empfanden den Beitrag als geschmacklos, taktlos und schamlos. Einige Kunden und Beobachter haben Coldcard und Mitbegründer Rodolfo Novak zudem vorgeworfen, Kritiker und angebliche Opfer auf X zu blockieren. Nun sieht sich das Unternehmen einer weiteren Runde kritischer Prüfung ausgesetzt, diesmal hinsichtlich der Integrität seiner offiziellen Kommunikation. Coldcard verweist Kunden weiterhin ausschließlich auf seine offizielle Website, um Firmware-Updates und Anleitungen zur Wallet-Migration zu erhalten.
Die jüngste Episode lässt einen besonders peinlichen Widerspruch über dem Hersteller schweben. Ein Unternehmen, dessen Geschäftsmodell darauf basiert, private Schlüssel vor Online-Angreifern zu schützen, muss nun untersuchen, wie sein eigener vertrauenswürdiger Kommunikationskanal zum Mittel für einen Phishing-Betrug wurde.

Laut Coldcard könnte KI dazu beigetragen haben, eine seit fünf Jahren bestehende Sicherheitslücke in einer Wallet aufzudecken, die mit einem Bitcoin-Diebstahl in Millionenhöhe in Verbindung steht.
Jetzt lesen: War die KI für die Entdeckung der Coldcard-Sicherheitslücke verantwortlich?

Dieser Artikel wurde mithilfe von KI aus dem Englischen übersetzt. Die englische Originalversion ist die maßgebliche Quelle; automatische Übersetzungen können Ungenauigkeiten enthalten, insbesondere bei rechtlicher und regulatorischer Terminologie.