Ledger bestätigte am Samstag, dem 10. Oktober 2026, dass eine Hardware-Wallet eines betroffenen Kunden ein unbefugtes Implantat enthielt, was den Verdacht auf einen Angriff über die Lieferkette unter Beteiligung des südostasiatischen Wiederverkäufers CryptoBilis untermauert. Die Entdeckung folgt auf Berichte über Kryptowährungsverluste in Höhe von fast 93,4 Millionen US-Dollar über Hunderte von Adressen hinweg.
Ledger bestätigt verstecktes Hardware-Implantat in Nutzer-Wallet
GESCHRIEBEN VON

TEILEN
Das Wichtigste im Überblick
- Ledger bestätigte am 10. Oktober ein unbefugtes Hardware-Implantat, was den Verdacht auf physische Manipulation verstärkt.
- Yfarmx schätzt die mutmaßlichen Verluste auf 93,4 Millionen US-Dollar, doch Ledger hat diese Zahl noch nicht verifiziert.
- CryptoBilis hat den Verkauf von Hardware-Wallets eingestellt, während Ledger gemeinsam mit den Behörden den Vorfall untersucht.
Ledger bestätigt physische Manipulation, während die Ermittlungen im Fall der Krypto-Wallet ausgeweitet werden
Am Samstag, dem 10. Oktober, bestätigte Ledger, dass das Gerät eines betroffenen Kunden ein unbefugtes Hardware-Implantat enthielt – eine Entdeckung, die den Verdacht im Zusammenhang mit dem jüngsten Vorfall, bei dem Wallet-Guthaben abgezogen wurden und der mit dem südostasiatischen Wiederverkäufer CryptoBilis in Verbindung steht, erheblich untermauert. Die Bestätigung folgt auf Schätzungen, wonach sich die Verluste auf 93,4 Millionen US-Dollar belaufen, obwohl Ledger diese Zahlen noch nicht unabhängig überprüft hat.
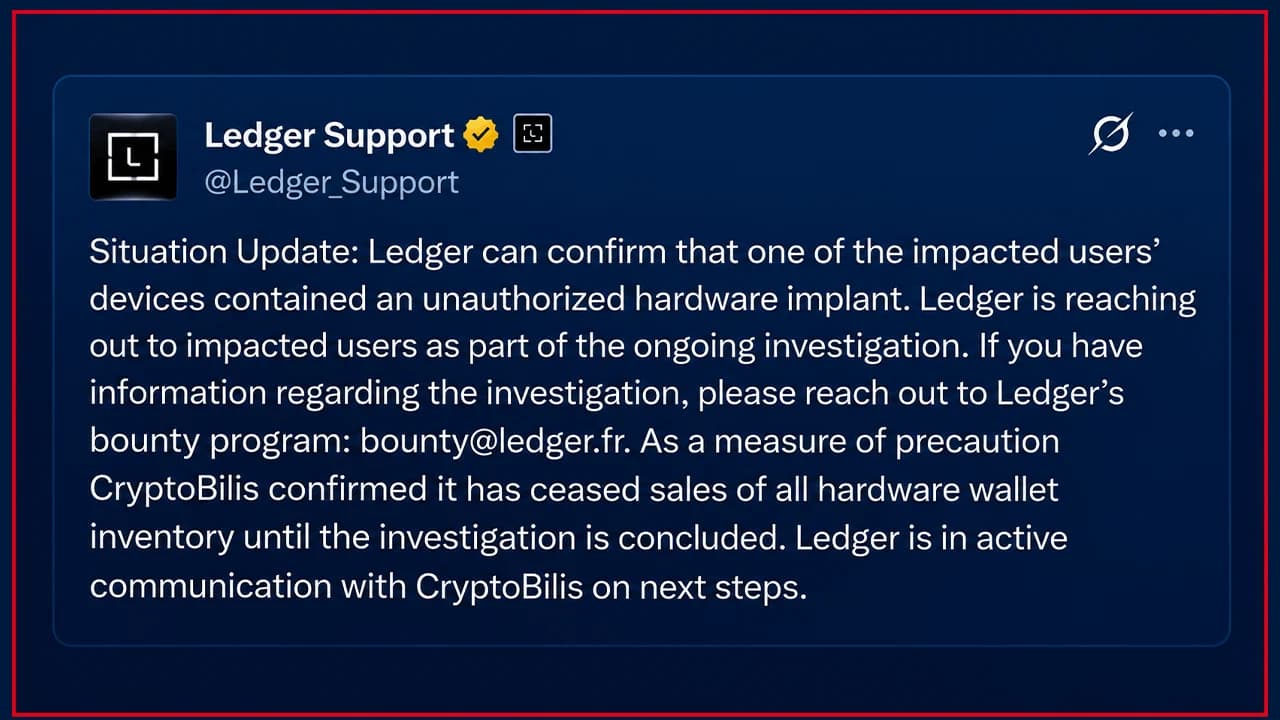
Das Unternehmen betont zudem, dass seine Sicherheitsinfrastruktur weiterhin intakt ist, was die Ermittler vor ein recht eigenartiges Problem stellt: ein potenziell kompromittiertes Gerät, das dennoch echt erscheinen könnte. Die Erklärung von Ledger vom Samstag war die erste Bestätigung des Unternehmens, dass es bei der Hardware-Wallet eines betroffenen Kunden zu einer physischen Manipulation gekommen ist. Der Hersteller gab bekannt, dass „eines der Geräte der betroffenen Nutzer ein nicht autorisiertes Hardware-Implantat enthielt“, was den Ermittlern den bislang stärksten Beweis dafür liefert, dass bösartige Hardware ins Spiel gekommen ist.
In dem X-Beitrag erklärte der Support-Account des Unternehmens, man „wende sich im Rahmen der laufenden Ermittlungen an die betroffenen Nutzer“ und forderte gleichzeitig jeden, der über relevante Informationen verfüge, auf, sich an das Kopfgeldprogramm zu wenden. Auch CryptoBilis hat Maßnahmen ergriffen: Ledger berichtete, dass der Wiederverkäufer „den Verkauf seines gesamten Bestands an Hardware-Wallets bis zum Abschluss der Ermittlungen eingestellt hat“. Die Bestätigung folgt auf Berichte vom Freitag über leergeräumte Wallets in ganz Südostasien, wo Ermittler verdächtige Transaktionen mit Bitcoin, Ether und Stablecoins zurückverfolgten. Unabhängige Schätzungen gehen weit auseinander: Yfarmx beziffert die mutmaßlichen Verluste auf 93,4 Millionen US-Dollar über 471 Adressen hinweg, während Bitquery den Schaden auf etwa 92,9 Millionen US-Dollar über 311 eindeutige Adressen schätzt.
Versteckte Hardware wirft Fragen zur Wallet-Sicherheit auf
Die Entdeckung untermauert zudem unabhängige Erkenntnisse des ehemaligen Mt-Gox-CEO Mark Karpelès, der ein modifiziertes Ledger Nano X dokumentierte, das eine versteckte Leiterplatte, Mobilfunkausrüstung und Komponenten enthielt, die angeblich in der Lage sind, Wiederherstellungsphrasen abzufangen.
Der mutmaßliche Trick war besonders raffiniert. Anstatt das Secure Element der Wallet anzugreifen, überwachte die Ausrüstung Berichten zufolge während der Einrichtung die an das Display des Geräts gesendeten Informationen und erfasste so möglicherweise Wiederherstellungswörter, bevor diese über eine Mobilfunkverbindung übertragen wurden. Dieser Ansatz könnte es einem ansonsten authentischen Gerät ermöglichen, herkömmliche Verifizierungsprüfungen zu bestehen, während es heimlich die Wiederherstellungsphrase seines Besitzers preisgibt. Die Ermittler konnten jedoch nicht nachweisen, dass jede betroffene Wallet vergleichbare Geräte enthielt. Der Hardware-Wallet-Hersteller Ledger versuchte, eine Unterscheidung zwischen manipulierter Hardware und seinen zugrunde liegenden Sicherheitssystemen zu treffen, und erklärte: „Wir haben keine Anzeichen dafür, dass die Sicherheitsinfrastruktur, die Systeme oder die Dienste von Ledger kompromittiert wurden.“

Der X-Beitrag von Ledger stieß auf heftige Kritik, und einige waren mit Ledgers Umgang mit der Situation alles andere als zufrieden. In dem X-Beitrag fragen mehrere Nutzer: „Werdet ihr den Opfern den Schaden erstatten?“ Andere äußerten die Ansicht, dass Ledger für seine Auslagerung verantwortlich sei. „Ist das nicht eure Verantwortung, da es sich um offiziell von euch autorisierte Wiederverkäufer handelte? Ihr tragt die Verantwortung, die Opfer zu entschädigen“, schrieb eine andere Person in Ledgers X-Thread.
Ledger richtet neue Warnung an CryptoBilis-Kunden
Da die Ermittlungen an Fahrt gewinnen, bekräftigte Ledger seine Empfehlung an Kunden, die Geräte über den Wiederverkäufer erworben haben. Das Unternehmen riet betroffenen Käufern, „die Einrichtung noch nicht vorzunehmen, falls sie dies noch nicht getan haben“.

Kunden, die ihre Wallets bereits initialisiert haben, riet Ledger, „die Verlagerung ihrer Vermögenswerte auf einen neuen Ledger-Signierer (mit einem neuen Seed) in Betracht zu ziehen“. Dieser Unterschied ist von Bedeutung, da eine während der Einrichtung erfasste Wiederherstellungsphrase Vermögenswerte potenziell noch lange nach der Trennung der kompromittierten Hardware gefährden kann.
Ledger bestätigte zudem, dass es „an weiteren, verbesserten Lösungen zum Schutz vor Manipulationen arbeite“, was darauf hindeutet, dass physische Modifikationen, mit denen bestehende Prüfmechanismen umgangen werden können, zu einem akuten Sicherheitsproblem geworden sind.
Das Unternehmen dankte SEAL 911 für die Unterstützung der Ermittler und erklärte, es kooperiere mit den Behörden. Gleichzeitig warnte Ledger seine Kunden: „Ledger wird Sie niemals nach Ihrer 24-Wort-Wiederherstellungsphrase fragen.“ Trotz all dieser Entwicklungen bleiben die wichtigsten Fragen unbeantwortet. Ein kompromittiertes Gerät ist nun bestätigt, doch die Anzahl weiterer Implantate, deren Zusammenhang mit den gemeldeten Verlusten sowie die Identität der Verantwortlichen sind weiterhin ungeklärt. Ein Gerät, das eigentlich Geheimnisse bewahren sollte, hatte offenbar ein zweites Paar Ohren, und die Ermittler versuchen noch immer herauszufinden, wie viele andere möglicherweise mitgehört haben.

Die mutmaßlichen Verluste von Ledger belaufen sich auf 93,4 Millionen Dollar, während die Ermittler einen möglichen Angriff auf die Lieferkette untersuchen, an dem Hardware-Wallets beteiligt sind.
Jetzt lesen: Ledger-Wallet-Rätsel vertieft sich: mutmaßliche Verluste 93,4 Mio. US-Dollar

Dieser Artikel wurde mithilfe von KI aus dem Englischen übersetzt. Die englische Originalversion ist die maßgebliche Quelle; automatische Übersetzungen können Ungenauigkeiten enthalten, insbesondere bei rechtlicher und regulatorischer Terminologie.