Am Freitag sieht sich die Krypto-Community mit einer weiteren Sicherheitskontroverse konfrontiert, diesmal unter Beteiligung des Hardware-Wallet-Herstellers Ledger. Obwohl vorläufige Berichte den mutmaßlichen Diebstahl auf 86 Millionen Dollar bezifferten, könnten die vermuteten Verluste 93,4 Millionen Dollar erreicht haben. Da Ledger bislang noch keine offizielle Stellungnahme abgegeben hat, gilt ein Angriff auf die Lieferkette bislang als die plausibelste Erklärung.
Ledger-Wallet-Rätsel vertieft sich: mutmaßliche Verluste 93,4 Mio. US-Dollar
GESCHRIEBEN VON

TEILEN

Das Wichtigste auf einen Blick
- Laut Yfarmx könnten die mutmaßlichen Verluste von Ledger über 471 Adressen hinweg 93,4 Millionen US-Dollar betragen.
- Chainalysis verfolgt eine komplexe Geldwäscheoperation, die mit Berichten über Verluste in Höhe von fast 100 Millionen US-Dollar in Verbindung steht.
- Da Ledger am 9. Oktober noch immer ermittelt, bleiben Fragen zu einem möglichen Angriff auf die Lieferkette offen.
Eine On-Chain-Untersuchung deutet auf mutmaßliche Verluste in Höhe von 93,4 Millionen US-Dollar hin
Laut einer umfassenden Untersuchung und On-Chain-Analyse des Yfarmx-Reporters John Kamal könnten die mutmaßlichen Verluste im Zusammenhang mit Ledger über 471 verschiedene Adressen hinweg 93,4 Millionen US-Dollar erreicht haben. Ledger hat diese Ergebnisse jedoch noch nicht überprüft und die angeblichen Verluste in Höhe von fast 100 Millionen US-Dollar noch nicht bestätigt.
Bitcoin.com News berichtete bereits zuvor, dass Ledger den Berichten über Verluste von „Nutzern in Südostasien, die Produkte bei einem Wiederverkäufer namens CryptoBillis gekauft hatten“, nachging. Seitdem hat das Unternehmen keine weiteren Erkenntnisse vorgelegt, sodass unabhängige Ermittler und On-Chain-Ermittler selbst herausfinden müssen, was möglicherweise geschehen ist.
Das Blockchain-Analyseunternehmen Chainalysis bestätigte die Situation auf X und erklärte, es „untersuche Berichte über Gelder, die Inhabern von Ledger-Produkten gestohlen wurden“. Das Unternehmen gab ferner bekannt, dass seine Analysten eine „ausgeklügelte kettenübergreifende Geldwäscheoperation“ identifiziert hätten.
Auch Bitquery untersuchte den Fall, und seine Zahlen deckten sich weitgehend mit Kamals Analyse. Der Bericht des Blockchain-Daten- und Analyseunternehmens beziffert den Schaden auf rund 92,9 Millionen US-Dollar, verteilt auf 311 einzelne Adressen. „Ein Dieb hatte alle Schlüssel“, erklärt die Analyse von Bitquery.
Entdeckung versteckter Hardware lässt Verdacht auf Angriffe in der Lieferkette aufkommen
Darüber hinaus hat der ehemalige Mt-Gox-CEO Mark Karpelès dokumentiert, dass Ledger-Geräte versteckte Überwachungshardware enthalten, die in der Lage ist, Wiederherstellungsphrasen während der Einrichtung zu erfassen. Karpelès’ Entdeckung legt nahe, dass bei Drittanbietern gekaufte Wallets möglicherweise bereits kompromittiert waren, noch bevor die Nutzer die Geräte überhaupt ausgepackt und ihre Krypto-Vermögenswerte darauf übertragen hatten.
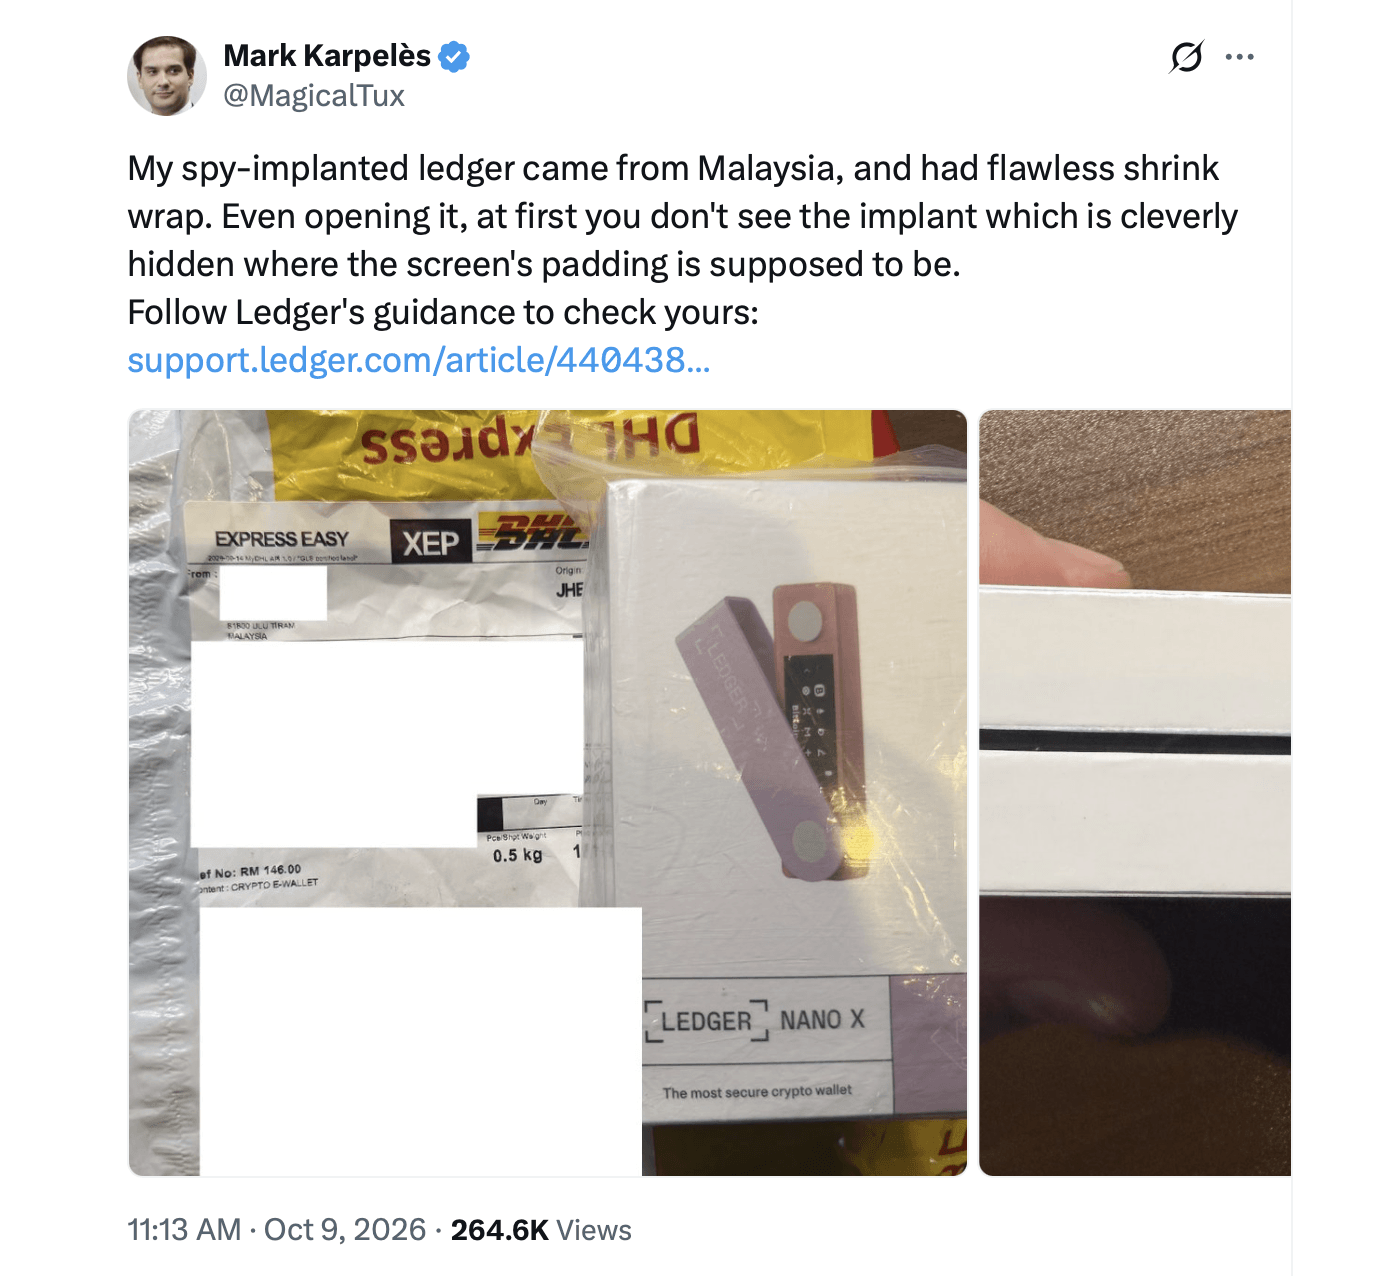
Doch obwohl diese Theorie an Bedeutung gewinnt, haben weder Ledger noch unabhängige Ermittler einen eindeutigen Zusammenhang zwischen diesen mutmaßlichen Implantaten und den am Freitag gemeldeten Verlusten nachweisen können.
Leergeräumte Wallets und kettenübergreifende Überweisungen vertiefen das Rätsel
Kamals Bericht bei Yfarmx deutet darauf hin, dass die aufgezeichneten Transfers offenbar mit den eigenen Signaturdaten der Opfer autorisiert wurden, während bei Bitcoin bestimmte Adressen vollständig leergeräumt wurden, ohne dass Rest-UTXOs an die ursprünglichen Wallets zurückgeführt wurden.
Mehrere Blockchain-Netzwerke wurden zusammen mit Anwendungen wie Thorchain und Tornado Cash genutzt. Derzeit herrscht Einigkeit darüber, dass es sich wahrscheinlich um einen Supply-Chain-Angriff handelte, bei dem es gelang, einen Teil der Ledger-Geräte zu kompromittieren. Es scheint sich nicht um einen Fehler in der Coldcard-Firmware zu handeln, und nichts deutet auf einen Remote-Zero-Day-Angriff hin.
Wie bereits erwähnt, hat Ledger die Höhe der Verluste nicht bestätigt. Das Unternehmen hat auch keine der Theorien untermauert, die derzeit in den sozialen Medien kursieren. Diese Entwicklungen folgen zudem auf die jüngsten Datenlecks bei Trezor und Safepal, bei denen die Bestelldaten von Zehntausenden von Kunden offengelegt wurden. Kamals Analyse der Situation weist zudem darauf hin, dass CryptoBillis unter anderem „Trezor, Safepal, Tangem, [and] Onekey“ verkaufte. Derzeit wartet die Krypto-Community auf eine offizielle Nachbetrachtung von Ledger und hofft, dass das Unternehmen Licht in die Umstände dieses rätselhaften Vorfalls bringen und einige dringend benötigte Antworten liefern kann.

Safepal ist von einer Datenpanne betroffen, durch die die Daten von 39.798 Nutzern offengelegt wurden. Erfahren Sie mehr über die Sicherheitsprobleme und deren Auswirkungen auf die Nutzer der Wallet.
Jetzt lesen: Datenpanne betrifft 39.798 Safepal-Kunden nach einer Schwachstelle im Bestell-Plugin

Dieser Artikel wurde mithilfe von KI aus dem Englischen übersetzt. Die englische Originalversion ist die maßgebliche Quelle; automatische Übersetzungen können Ungenauigkeiten enthalten, insbesondere bei rechtlicher und regulatorischer Terminologie.