



Hacker drangen in einen japanischen Cloud-Handelsdienst ein, wodurch bis zu 26.739 Server potenziell kompromittiert wurden und angeblich Brokerkonten gekapert wurden, um nicht autorisierte Handelsgeschäfte durchzuführen. Die Angreifer forderten daraufhin Geld und drohten mit weiteren finanziellen Schäden, sollte das Unternehmen sich weigern zu zahlen.
Hacker dringen in GMO Trading Cloud ein: 26.739 Server gefährdet
GESCHRIEBEN VON

TEILEN
Das Wichtigste im Überblick
- GMO Internet hat eine Sicherheitslücke in der Cloud festgestellt, von der potenziell 26.739 Handelsserver betroffen sind.
- Hacker drohten, die Konten von GMO-Kunden bei mehr als 70 Brokerfirmen zu gefährden, sollten ihre Forderungen nicht erfüllt werden.
- GMO Internet lehnte die Erpressungsforderung ab und bot eine Entschädigung für nachgewiesene Verluste aus nicht autorisierten Handelsgeschäften an.
Angreifer nehmen ständig aktive Handelsserver ins Visier
GMO Internet entdeckte den Einbruch nach einer Kundenanfrage am 19. Oktober 2026. Bis zum 20. Oktober hatten Ermittler Schadsoftware in den Kundenserverumgebungen bestätigt, die von Onamae.com Desktop Cloud betrieben werden – einem Dienst, der dafür ausgelegt ist, automatisierte Devisenhandelsprogramme (FX) rund um die Uhr laufen zu lassen.
Die Plattform unterstützt Handelssoftware wie Metatrader 4 und Metatrader 5 und ermöglicht es Kunden, Strategien umzusetzen, ohne ihre PCs laufen lassen zu müssen. Leider führte dieser Komfort auch dazu, dass wertvolle Zugangsdaten für Broker-Konten in einer Umgebung gespeichert waren, in die Angreifer eingedrungen waren.
GMO begann am 21. Oktober um 4 Uhr morgens japanischer Zeit mit der Abschaltung der Server und nahm schließlich den gesamten Dienst vom Netz. Das Unternehmen identifizierte anschließend eine Sicherheitslücke in seinen eigenen Systemen, die unbefugten Zugriff und den Diebstahl von Kundendaten ermöglichte.
Hacker bedrohen Konten bei mehr als 70 Brokerhäusern
Die Angreifer sollen sich Handelszugangsdaten verschafft und kompromittierte Konten genutzt haben, um unbefugte Transaktionen durchzuführen. Berichten zufolge verloren Kunden innerhalb weniger Minuten erhebliche Summen; so verschwand beispielsweise der Guthabenbestand eines Kontos in Höhe von etwa 2,4 Millionen Yen durch wiederholte Handelsgeschäfte innerhalb von rund 84 Sekunden.
Die Erpressungsforderung nahm eine besonders aggressive Wendung. Die Angreifer drohten mit weiteren unbefugten Aktivitäten, die Kundenkonten bei mehr als 70 in- und ausländischen Wertpapier- und Devisenbrokern betreffen würden, sofern GMO nicht zahlen würde. Sie drohten zudem damit, gestohlene Informationen zu veröffentlichen und weitere Ransomware-Angriffe zu starten.
GMO lehnte dies ab und argumentierte, dass eine Zahlung keine Garantie dafür biete, dass die gestohlenen Informationen verschwinden oder weitere Angriffe aufhören würden. Das Unternehmen wandte sich an die Polizei und beauftragte externe Cybersicherheitsspezialisten. Wichtig ist, dass die Zahl von 26.739 potenziell gefährdete Server darstellt, nicht bestätigte Infektionen. Die Höhe des finanziellen Gesamtschadens ist weiterhin unklar.
Die Geschichte von GMO im Bereich Kryptowährungen
Die GMO Internet Group ist tief in der Kryptowährungsbranche verwurzelt und stieg während des explosiven Wachstums von Bitcoin im Jahr 2017 in diesen Sektor ein. Der japanische Mischkonzern startete im Mai desselben Jahres GMO Coin, sicherte sich später die behördliche Registrierung und erweiterte sein Angebot auf den Handel mit Ethereum, Bitcoin Cash, Litecoin und XRP. Im September desselben Jahres stellte GMO ehrgeizige Pläne für das Bitcoin-Mining vor, die Anlagen mit erneuerbarer Energie in Nordeuropa, eigene 7-Nanometer-Mining-Chips und Cloud-Mining-Dienste umfassten. GMO bezahlte seine Mitarbeiter 2017 sogar in BTC.
Das Vorhaben erwies sich letztendlich als kostspielig: Das Unternehmen verzeichnete 2018 Restrukturierungsverluste in Höhe von rund 35,5 Milliarden Yen, da sinkende Kryptowährungspreise die Rentabilität des Minings beeinträchtigten. Trotz dieses Rückschlags baute GMO sein Geschäft mit digitalen Vermögenswerten über GMO Coin weiter aus und erweiterte das Angebot um Kreditvergabe, Staking, Margin-Handel und Token-Angebote. Die Gruppe beschäftigte sich zudem mit Stablecoins, Blockchain-Projekten und Investitionen in aufstrebende Kryptowährungsunternehmen und etablierte sich so als bedeutender Akteur in Japans Wirtschaft für digitale Vermögenswerte.
Das japanische Schwergewicht reagiert auf den Angriff
Im Zusammenhang mit dem jüngsten Cyberangriff kündigte GMO am 24. Oktober an, dass jeder bestehende „Desktop Cloud“-Kunde eine Pauschalzahlung in Höhe von 5.000 Yen erhalten werde, unabhängig davon, ob er finanzielle Verluste erlitten habe. Das Unternehmen versprach zudem, nachgewiesene Verluste und damit verbundene Gebühren aus unbefugten Handelsgeschäften zu ersetzen und bot den betroffenen Kunden sechs Monate lang kostenlosen Zugang zu einer alternativen Desktop-Plattform an. GMO lehnte die Erpressungsforderungen der Angreifer ab, beauftragte externe Cybersicherheitsspezialisten und legte der japanischen Polizei Beweismaterial vor. Der Gründer der Gruppe, Masatoshi Kumagai, bat zudem um ein Eingreifen der Regierung im Rahmen des japanischen Rahmens für aktive Cyberabwehr und bat um Unterstützung bei der Beseitigung der Bedrohung. Die kompromittierte Infrastruktur bleibt weiterhin offline, während die Ermittler daran arbeiten, das volle Ausmaß des Einbruchs, die Anzahl der betroffenen Konten und den den Kunden entstandenen finanziellen Schaden zu ermitteln.
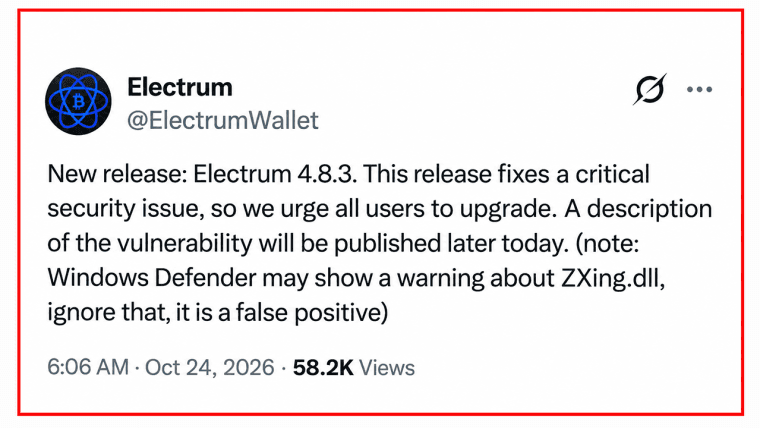
Electrum 4.8.3 behebt eine Schwachstelle in der Bitcoin-Wallet, die es böswilligen Servern ermöglichte, Gebührenerhöhungen zu missbrauchen und Nutzer dazu zu verleiten, Diebstähle zu unterzeichnen.
Jetzt lesen: Angriff auf Electrum-Wallet: Bitcoin-Diebstahl via Gebühren-Trick

Dieser Artikel wurde mithilfe von KI aus dem Englischen übersetzt. Die englische Originalversion ist die maßgebliche Quelle; automatische Übersetzungen können Ungenauigkeiten enthalten, insbesondere bei rechtlicher und regulatorischer Terminologie.














