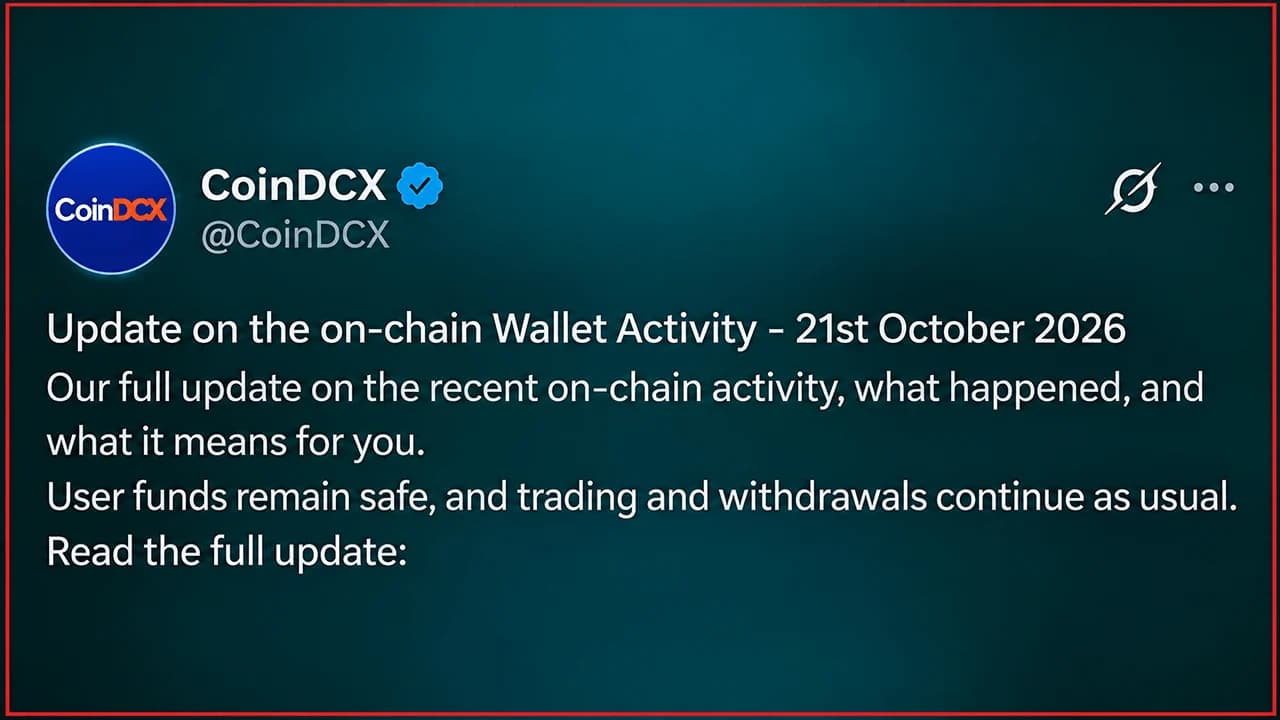
CoinDCX hat einen Verlust in Höhe von 16 Millionen US-Dollar bei Kryptowährungen bestätigt – nur drei Tage, nachdem der CEO verdächtige Wallet-Aktivitäten als „Fehlalarm“ abgetan hatte. Die indische Börse räumte ein, dass sich Einzahlungen in kompromittierten, angeblich stillgelegten Wallets angesammelt hatten, nachdem ein automatisiertes Überweisungssystem versagt hatte. CoinDCX gibt an, die Verluste übernommen zu haben und dass die Guthaben der Kunden sicher seien, doch Blockchain-Ermittler haben die Darstellung des Unternehmens hinsichtlich des Zeitpunkts, zu dem diese Wallets ihren Betrieb einstellten, angezweifelt.
CoinDCX: 16-Mio.-Dollar-Verlust eingeräumt, CEO wies Überweisungen zurück
GESCHRIEBEN VON

TEILEN
Das Wichtigste im Überblick
- CoinDCX bestätigte am 25. Oktober einen Verlust von 15,99 Millionen USDT, wenige Tage nachdem der CEO verdächtige Aktivitäten abgetan hatte.
- ZachXBT und Bitquery stellten die Behauptungen von CoinDCX in Frage, dass die kompromittierte Wallet-Infrastruktur außer Betrieb genommen worden sei.
- CoinDCX gibt an, die Verluste übernommen zu haben, wodurch sich die Sicherheitsverluste für die Jahre 2025 und 2026 zusammen auf rund 60 Millionen US-Dollar belaufen.
CoinDCX räumt 16-Millionen-Dollar-Verlust ein – Tage, nachdem der CEO Hack-Alarm abgetan hatte
Die indische Kryptowährungsbörse CoinDCX hat eingeräumt, fast 16 Millionen Dollar durch kompromittierte Einzahlungs-Wallets verloren zu haben. Das Eingeständnis vom 25. Oktober folgte auf die Entdeckung von Blockchain-Ermittlern, dass angeblich stillgelegte Adressen noch lange nach einem 44-Millionen-Dollar-Hack im Juli 2025 weiterhin Gelder abwickelten.
CoinDCX betont, dass die Kunden den finanziellen Schaden nicht tragen müssen, doch der Vorfall wirft die unangenehme Frage auf, wie Millionen von Dollar in Wallets angesammelt werden konnten, von denen das Unternehmen die Nutzer bereits gewarnt hatte, diese nicht mehr zu nutzen.
Vom Fehlalarm zum Eingeständnis von 16 Millionen US-Dollar
Am 21. Oktober stellten Blockchain-Beobachter fest, dass etwa 15,99 Millionen USDT von mit CoinDCX verknüpften Adressen im Tron-Netzwerk abflossen. Die Gelder wurden anschließend auf mehrere große Kryptowährungsbörsen verteilt.
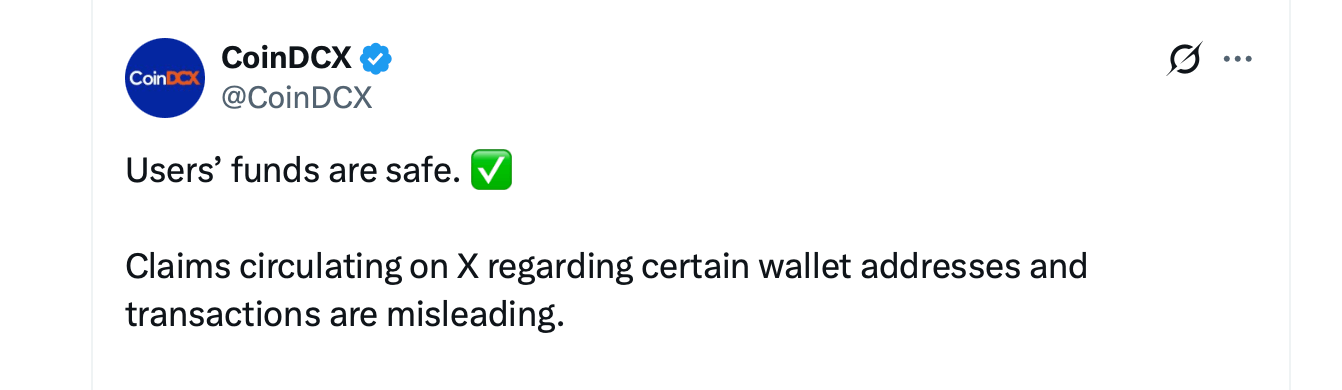
CEO Sumit Gupta wies die ersten Berichte am 22. Oktober zurück und argumentierte, dass die Adressen während des Angriffs im Vorjahr kompromittiert worden seien und nicht mehr Teil der aktiven Infrastruktur von CoinDCX seien. Er bezeichnete die Aktivität als „Fehlalarm“.
Drei Tage später bestätigte CoinDCX, dass tatsächlich 15,99 Millionen USDT aus seiner stillgelegten Wallet-Infrastruktur verschwunden waren.
Die Wallets, die sich weigerten, in den Ruhestand zu gehen
CoinDCX erklärte, dass einige Kunden trotz Warnungen weiterhin Gelder auf veraltete Adressen eingezahlt hätten. Ein automatisiertes System, das diese Einzahlungen in sichere Wallets umleiten sollte, habe versagt, wodurch sich Guthaben ansammelten.
Der Blockchain-Ermittler ZachXBT stellte die ursprüngliche Erklärung des Unternehmens in Frage und verwies auf Beweise dafür, dass bestimmte Adressen noch Monate nach dem Vorfall im Jahr 2025 in Betrieb waren. Eine unabhängige Analyse von Bitquery ergab ebenfalls anhaltende Wallet-Aktivitäten bis in den Oktober 2026 hinein, was den Behauptungen widersprach, die Infrastruktur sei vollständig aufgegeben worden.
Zwei Sicherheitslücken, fast 60 Millionen Dollar verloren
CoinDCX gibt an, dass die Kundenkonten gutgeschrieben wurden, die Bestände im Cold Storage unberührt blieben und Handel sowie Auszahlungen normal weitergingen. Die Börse hat nun Verluste in Höhe von fast 60 Millionen US-Dollar aus zwei Vorfällen über einen Zeitraum von 15 Monaten absorbiert.
Der jüngste Vorfall lenkt die Aufmerksamkeit erneut darauf, wie Kryptowährungsbörsen mit älteren Einzahlungsadressen umgehen, insbesondere mit solchen, die mit früheren Sicherheitsverletzungen in Verbindung stehen. CoinDCX versichert, dass die Kundengelder weiterhin sicher sind und dass die finanziellen Auswirkungen vollständig vom Unternehmen getragen wurden.

Laut der Stiftung haben Hacker Cloudflare-API-Schlüssel missbraucht, um unter Verwendung echter Kundendaten gefälschte Rückrufe für Reisepässe zu versenden.
Jetzt lesen: Stiftung eines Hardware-Wallet-Herstellers von Datenpanne betroffen

Dieser Artikel wurde mithilfe von KI aus dem Englischen übersetzt. Die englische Originalversion ist die maßgebliche Quelle; automatische Übersetzungen können Ungenauigkeiten enthalten, insbesondere bei rechtlicher und regulatorischer Terminologie.