Coldcard знову опинилася в центрі скандалу, пов’язаного з безпекою, після того як 11 жовтня 2026 року на її офіційному акаунті в X було опубліковано фішингове посилання, в якому клієнтам помилково повідомлялося про критичну вразливість прошивки. Компанія видалила цей допис і запевняє, що її облікові дані та двофакторна автентифікація залишаються в безпеці. Цей інцидент стався після руйнівної помилки у процесі генерації седів у липні, яка, за повідомленнями, поставила під загрозу тисячі гаманців і призвела до збитків, що, за оцінками, перевищують 100 мільйонів доларів.
Акаунт Coldcard X зламали фішингом після скандалу на $100 млн
АВТОР

ПОДІЛИТИСЯ
Основні висновки
- 11 жовтня на офіційному акаунті Coldcard у X було опубліковано фішингове посилання, що стало приводом для розслідування.
- Незважаючи на шахрайський допис, Coldcard заявляє, що її облікові дані та офлайн-двофакторна автентифікація залишаються в безпеці.
- Цей інцидент стався після липневої катастрофи з прошивкою Coldcard, яка, за повідомленнями, призвела до збитків на суму понад 100 мільйонів доларів.
Кошмар Coldcard у сфері безпеки поглиблюється через появу фішингового допису на офіційному акаунті в X
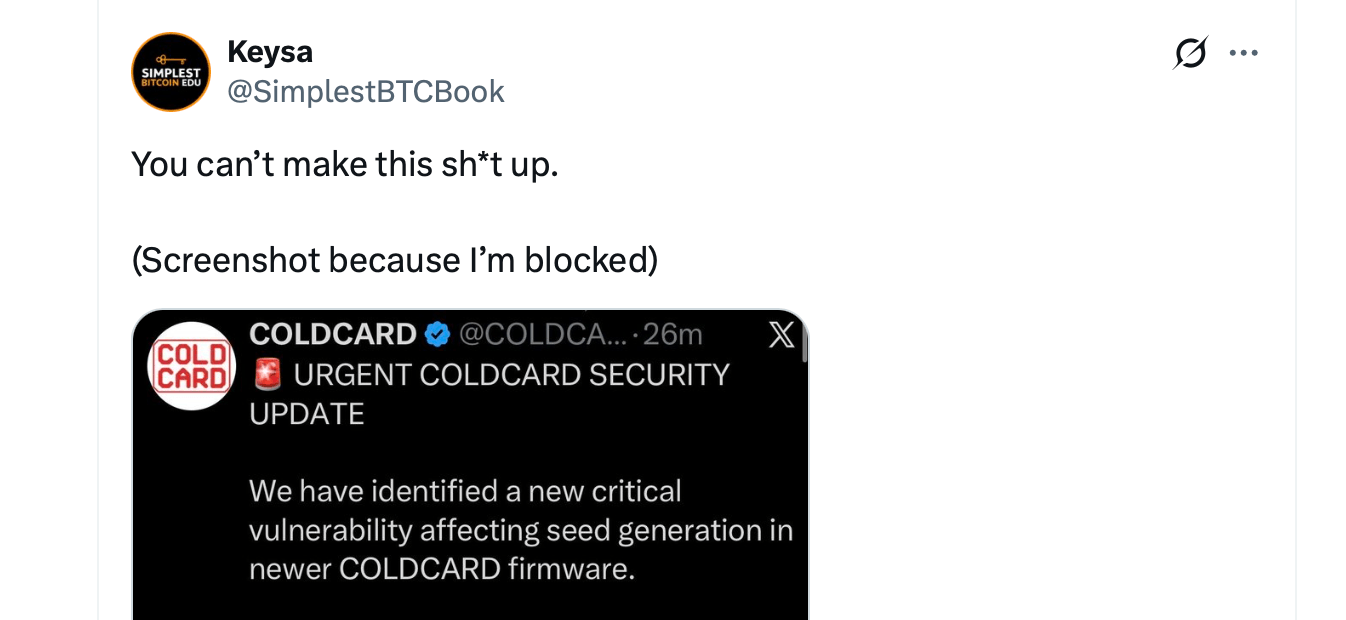
У Coldcard з’явилася ще одна проблема з безпекою, і цього разу вона сталася через власний акаунт у соціальній мережі. Рано вранці в неділю, 11 жовтня, на офіційному акаунті виробника апаратних гаманців у X з’явився шахрайський допис, який попереджав клієнтів про нібито вразливість у процесі генерації сіда та направляв їх на фішинговий веб-сайт.
Згодом повідомлення було видалено, але цей випадок викликає неприємні запитання щодо того, як зловмисникам взагалі вдалося його опублікувати. Компанія Coldcard заявила, що облікові дані її акаунта та офлайн-аутентифікація з двофакторною перевіркою залишаються недоторканими, а внутрішнє розслідування не виявило жодних відповідних несанкціонованих входів або сеансів.
Переконливе попередження з небезпечним посиланням
Шахрайське повідомлення з’явилося близько 2-ї години ночі за UTC і видавало себе за термінове оновлення безпеки від Coldcard. У ньому стверджувалося, що останнє оновлення прошивки містить критичну вразливість, яка впливає на генерацію насіннєвого ключа, і клієнтам рекомендувалося негайно перенести свої гаманці.
У дописі згадувалися кілька моделей апаратного забезпечення Coldcard, а користувачів перенаправляли на шахрайський веб-сайт, який використовував назву Coldcard. Формулювання повідомлення було особливо підступним, оскільки воно запозичувало довіру завдяки справжній катастрофі з безпекою, яка сталася в компанії на початку цього року.
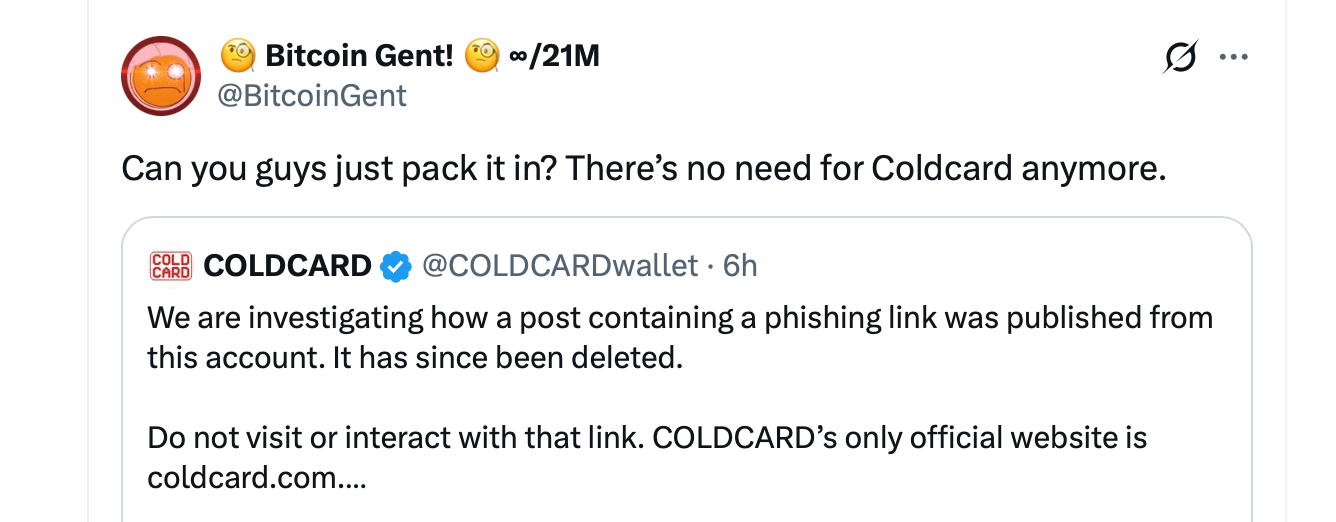
Члени спільноти швидко підняли тривогу, і Coldcard зрештою видалила це повідомлення. Близько 5:46 ранку за UTC компанія підтвердила інцидент і попередила клієнтів про небезпеку переходу за підозрілим посиланням. Coldcard заявила:
«Ми розслідуємо, як з цього облікового запису було опубліковано допис, що містив фішингове посилання. Наразі його видалено».
Компанія наголосила, що coldcard.com є її єдиним офіційним веб-сайтом, і зазначила, що її обліковий запис з 2017 року працює з офлайн-двофакторною автентифікацією та суворо обмеженим доступом.
Coldcard звертається до X за відповідями
Ситуація ускладнилася приблизно через 20 хвилин, коли Coldcard публічно звернулася до служби підтримки X із проханням про термінове розслідування. Виробник стверджував, що його перевірка безпеки не виявила жодних доказів несанкціонованого доступу до облікового запису.
«У нашому обліковому записі з’явився фішинговий допис, проте ми не можемо знайти відповідних записів про вхід, сесію чи доступ», — пояснила компанія.
Coldcard висловила занепокоєння щодо можливого доступу на рівні платформи або адміністративного доступу, хоча це пояснення залишається неперевіреним. Виробник апаратних гаманців, що опинився у скрутному становищі, також згадав про повідомлення щодо продажу адміністративних облікових даних X на ринках даркнету, але визнав, що зв’язку з його інцидентом встановлено не було.
Наразі головна загадка полягає в тому, як шахрайське повідомлення потрапило на обліковий запис, власники якого наполягають, що їхні звичайні заходи безпеки ніколи не були порушені. Жодних підтверджених фінансових збитків, пов’язаних конкретно з недільною фішинговою спробою, не зафіксовано.
Липнева катастрофа на 100 мільйонів доларів знову переслідує Coldcard
Час не міг бути гіршим. У липні Coldcard зіткнулася з серйозним дефектом прошивки, який, за повідомленнями, дозволив зловмисникам відтворити вразливі початкові фрази гаманців і викрасти, за оцінками, від 1 600 до 1 800 біткойнів, вартість яких на той час становила приблизно від 100 до 130 мільйонів доларів.
Як повідомляється, основна проблема виникла ще в березні 2021 року і полягала в дефектному генеруванні початкових ключів, що забезпечувало значно меншу випадковість, ніж передбачалося. Зловмисники скористалися цією слабкістю, перевіряючи потенційні фрази відновлення в автономному режимі, а не компрометуючи фізичні пристрої.
Згодом Coldcard випустила виправлення прошивки та порекомендувала постраждалим клієнтам перенести свої кошти у новостворені гаманці. Недільна фішингова атака саме й використовувала цю вразливість, маскуючи шкідливий веб-сайт під виглядом легітимних рекомендацій з безпеки.
Прозорі чохли та розлючені клієнти
Цей останній інцидент також став наслідком суперечливого допису в соціальних мережах від 9 жовтня, в якому прозорі апаратні корпуси Coldcard рекламувалися як захист від фізичного втручання. Збігом обставин цей допис з’явився після того, як було виявлено, що пристрої Ledger, ймовірно, зазнали втручання з боку сторонніх постачальників або десь у ланцюжку постачання.
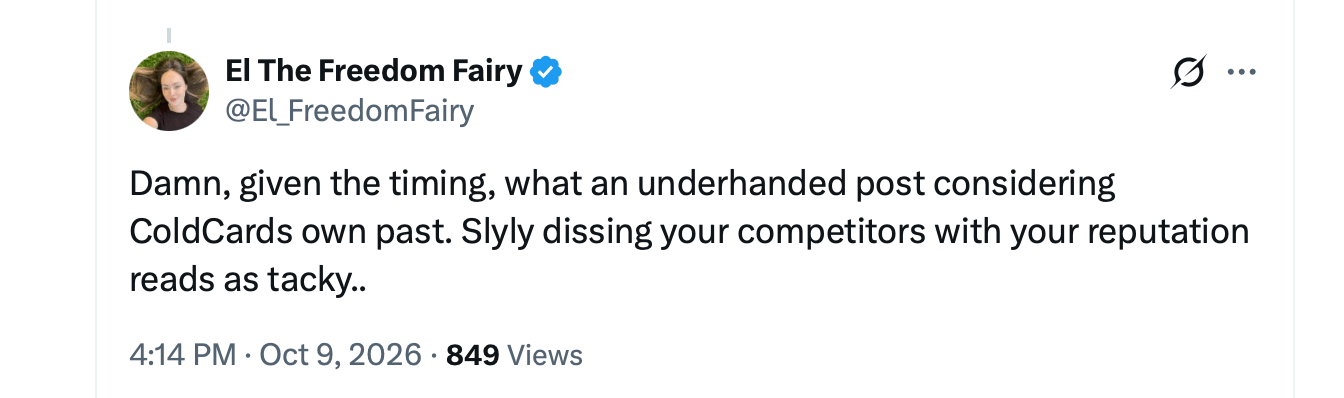
Критики різко розкритикували вибір часу публікації, стверджуючи, що прозорий пластик та упаковка з індикатором втручання майже не забезпечують захисту від програмного дефекту, який став причиною втрат у липні. Деякі члени криптоспільноти вважали цей допис безсмаковим, недоречним та зробленим без сорому. Деякі клієнти та спостерігачі також звинуватили Coldcard та співзасновника Родольфо Новака у блокуванні критиків та ймовірних жертв у X.
Зараз компанія стикається з черговою хвилею пильної уваги, цього разу щодо добросовісності її офіційних повідомлень. Coldcard продовжує направляти клієнтів виключно на свій офіційний веб-сайт для оновлення прошивки та отримання інструкцій щодо міграції гаманців.
Останній епізод створює особливо незручну суперечність для виробника. Компанія, яка була створена з метою збереження приватних ключів поза досяжністю онлайн-зловмисників, опинилася в ситуації, коли їй доводиться розслідувати, як її власний надійний канал зв’язку став засобом для фішингової афери.

Компанія Coldcard стверджує, що штучний інтелект, ймовірно, допоміг виявити п’ятирічну вразливість гаманця, пов’язану з викраденням біткойнів на суму в кілька мільйонів доларів.
Читати: Чи саме штучний інтелект виявив уразливість у системі безпеки Coldcard?

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.