Оператори Core Lightning, які використовують версію 26.06.7 або раніше, стають об’єктом активних атак, — попередив у четвер ввечері проект програмного забезпечення для вузлів мережі Bitcoin Lightning Network, приблизно через 10 днів після випуску виправлення безпеки. Команда не встановила, якими саме вразливостями користуються зловмисники, і не повідомляла про випадки викрадення коштів. У версії 26.06.8 виправлено кілька проблем безпеки, зокрема вразливість, пов’язану із закриттям каналів, яка може становити загрозу для коштів, тому операторам рекомендується негайно оновити програмне забезпечення.
Вузли Bitcoin Lightning стали мішенню, а Core Lightning б’є на сполох
АВТОР

ПОДІЛИТИСЯ

Основні висновки
- Core Lightning повідомляє, що зловмисники націлюються на вузли з версією 26.06.7 або раніше.
- Версія 26.06.8 вийшла 22 вересня з виправленнями вразливостей, що можуть становити загрозу для коштів.
- Наразі не зафіксовано жодних підтверджених втрат коштів, і Core Lightning закликає операторів негайно оновити програмне забезпечення.
Core Lightning б’є на сполох: зловмисники націлюються на вузли без оновлень
Core Lightning має досить просте повідомлення для всіх, хто досі використовує застаріле програмне забезпечення: оновлюйтеся негайно. 1 жовтня розробники вузлів мережі Bitcoin Lightning Network попередили, що зловмисники націлюються на вузли, що працюють на версії 26.06.7 або раніше, що перетворює випущений 22 вересня патч на нагальну проблему безпеки.
Що саме експлуатують зловмисники, поки що залишається невідомим. Проєкт не підтвердив, що будь-яка атака була успішною або що кошти були викрадені, але версія 26.06.8 усунула вразливості — від проблем із відмовою в обслуговуванні до дефекту закриття каналу, здатного поставити під загрозу кошти.
Патч з’явився раніше, ніж тривога
Core Lightning, що підтримується в рамках проєкту Elements, порадив операторам вузлів перейти на останню версію «якнайшвидше» після отримання повідомлень про зловмисників, які націлилися на вузли без виправлень. Криптокомпанія Blockstream поширила це попередження та закликала операторів, які все ще використовують старі версії, встановити версію 26.06.8.
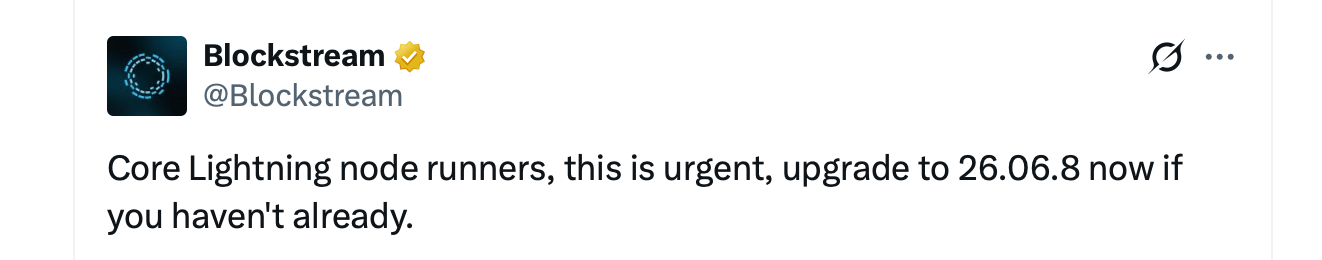
Цікавим є графік подій. Версія 26.06.8 з’явилася 22 вересня, приблизно за 10 днів до попередження про атаку, і розробники вже настійно рекомендують оновлення. Деякі тести були навмисно приховані, щоб ускладнити потенційним зловмисникам реверс-інжиніринг вразливостей, поки оператори мали час на встановлення виправлення. Потім ситуація загострилася.
Публічні описи цього релізу вказують на три класи помилок. Одна з них може призвести до збою вузла відправника. Інша — до вичерпання пам’яті через REST-інтерфейс Core Lightning. Найнебезпечніша пов’язана із закриттям каналу і потенційно може коштувати користувачеві коштів через несправний механізм штрафних санкцій.
Коли закриття каналу йде не за планом
Крім того, система штрафів у мережі Lightning Network побудована таким чином, що якщо учасник обманює, передаючи застарілий стан каналу, то чесний учасник може вимагати штрафу. Дефект у версії 26.06 може призвести до того, що Core Lightning помилково сприйме певні транзакції як звичайне спільне закриття каналу та не виявить приховане під ними скасоване зобов’язання.
У такому випадку програмне забезпечення, призначене для виявлення шахрая, може не спрацювати, залишивши у іншої сторони кошти, які мали б бути конфісковані. Проект не повідомив, чи зловмисники використовують саме цю вразливість, вразливість, пов’язану з аварією, проблему REST чи іншу проблему, деталі якої залишаються частково прихованими.
Це розрізнення має значення. Це не вразливість самого Bitcoin. Вона стосується Core Lightning — однієї з реалізацій Lightning Network, мережі масштабування, побудованої на базі Bitcoin. LND, Eclair та LDK не згадувалися в повідомленні, а звичайні користувачі гаманців не обов’язково запускають вузли Core Lightning взагалі. Їхня вразливість залежить від інфраструктури, що стоїть за їхніми гаманцями.
Цикл забезпечення безпеки, що розпочався в серпні
Попередження, опубліковане в четвер, не з’явилося з нізвідки. 26 серпня Core Lightning повідомила, що опрацьовує великий масив звітів про вразливості, згенерованих штучним інтелектом. Деякі з них виявилися обґрунтованими, що спонукало до скоординованого виправлення.
Операторам було рекомендовано не просто вимикати вузол. Натомість Core Lightning порадив перезапустити його з параметром –offline, що розриває з’єднання з одноранговими вузлами, але при цьому демон продовжує стежити за блокчейном і може реагувати на примусове закриття. Вузол, що вимкнений, не може виконувати цю функцію. Версія 26.06.7 з’явилася приблизно 28 серпня, але 15 вересня розпочалося ще одне розслідування, пов’язане з експериментальними функціями, які могли вплинути на кошти. Шість днів по тому вийшла версія 26.06.8. Приблизно через 10 днів після цього надійшли повідомлення про активні атаки.
Онлайн-гроші змінюють підхід до виправлень
Вузли Lightning — це не «холодні гаманці», що припадають пилом у шухляді. Ключі їхніх каналів залишаються в мережі, оскільки вузли повинні маршрутизувати платежі в режимі реального часу. Це робить застаріле програмне забезпечення не просто проблемою для безперебійної роботи. Кошти можуть знаходитися безпосередньо в системі, яку зловмисник намагається зламати.
Публічних даних про збитки немає, і Core Lightning не заявляв, що атаки були успішними. Наразі кожен вузол, що все ще працює на версії 26.06.7 або раніше, залишається в групі, на яку, за словами проекту, націлені зловмисники. Операторам рекомендується встановити версію 26.06.8 або пізнішу, перевіряти підписи або дайджести Docker, а також залишати експериментальні функції вимкненими, якщо вони не розуміють пов’язаних з ними ризиків.
Патч уже кілька днів доступний для загального користування. Зараз, схоже, хтось «стукає у двері» тих, хто його ще не встановив. Тим часом багато хто задається питанням, скільки ще багів буде виявлено в криптоіндустрії завдяки відкриттям за допомогою штучного інтелекту.

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.