Згідно з результатами розслідування компанії Slowmist, опублікованими сьогодні, зловмисники, які викрали з Bitget приблизно 388 мільйонів доларів, вперше запустили шкідливий код на зламаному сервері 31 серпня — майже за чотири тижні до крадіжки.
Хакери Bitget перебували всередині біржі протягом 25 днів перед крадіжкою на суму 388 млн доларів
АВТОР

ПОДІЛИТИСЯ
Основні висновки
- Компанія Slowmist встановила, що перша зловмисна активність у системах, пов’язаних із Bitget, відбулася 31 серпня, за 25 днів до крадіжки.
- Ідентифікаційні дані співробітника та спеціальний інструмент для виведення коштів дозволили зловмисникам переміщувати кошти протягом 2 годин і 52 хвилин.
- 30 вересня компанія Mistrack виявила підозрілі скрипти, ймовірно північнокорейського походження, які переправляли викрадені кошти через CoW Protocol та Chainflip.
Двері були відкриті ще з серпня
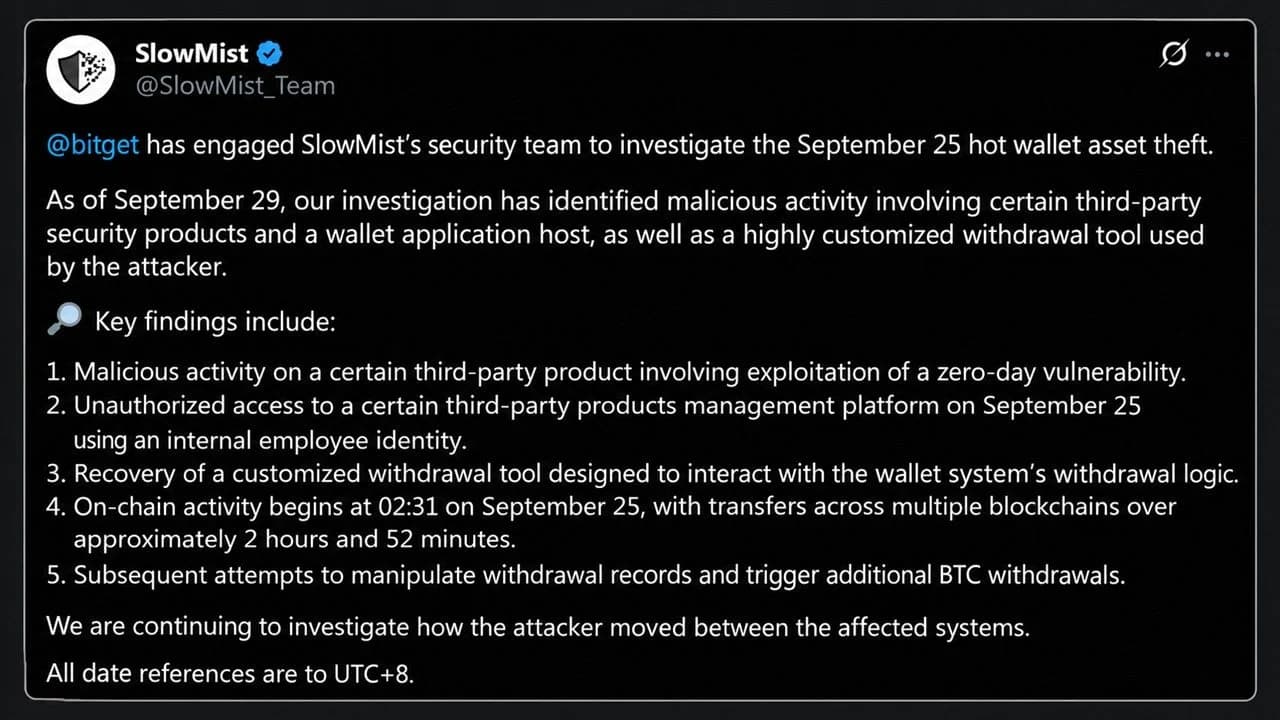
25 вересня Bitget залучила компанію з безпеки блокчейну для розслідування крадіжки з гарячих гаманців, і результати розслідування, актуальні станом на 29 вересня, змінюють хронологію подій. Найперша зловмисна активність у доступних журналах датується 31 серпня, коли сервіс на одному з вузлів стороннього продукту безпеки, який Slowmist називає «Продукт А», зазнав атаки через уразливість «нульового дня» — тобто через програмну помилку, про існування якої її постачальник ще не знав.
Зловмисник запустив прихований скрипт, зчитав змінну середовища, що містила пароль до бази даних, і підключився до бази даних. Таку саму активність прихованого скрипту було виявлено ще на двох вузлах 23 та 25 вересня, при цьому у звіті додано:
Ці висновки свідчать про те, що уражені сервісні середовища вже були скомпрометовані до того, як активи були виведені.
Це узгоджується з власним поясненням Bitget про те, що зловмисники зловживали стороннім продуктом безпеки для отримання внутрішніх облікових даних високого рівня. Slowmist додав те, про що ніхто не знав, а саме — як довго зловмисники перебували в системі.
Ніч крадіжки, хвилина за хвилиною
У звіті зафіксовано кожен крок у часовому поясі UTC+8. У перерахунку на UTC послідовність подій 24 вересня виглядає так:
- 16:07 UTC: Використовуючи облікові дані внутрішнього співробітника, зловмисник увійшов на платформу управління інструменту другого постачальника, «Продукту B», і зробив три поспіль спроби ввести системні команди.
- 17:49 UTC: «Високо налаштований інструмент виведення коштів», який пізніше було відновлено з файлів, видалених зловмисником, почав здійснювати крадіжку. Він підробив параметри контролю ризиків, сформував запити на виведення коштів та запустив сам процес виведення.
- 18:31 UTC: відбувся перший підтверджений переказ у ланцюгу блоків — 93 TRX, а через 11 секунд — 0,84 ETH.
- 21:23 UTC: Останній сформований переказ відбувся приблизно через 2 години та 52 хвилини після першого.
Найінтенсивніший етап припав на початок: як з’ясувала компанія Arkham Intelligence, за лічені 18 хвилин через сім блокчейнів було виведено 228 мільйонів доларів, причому найбільшу частину — близько 153 мільйонів доларів — становив XRP. Після початку переказів зловмисник також намагався переписати записи про виведення коштів у базі даних гаманця. Два сфальсифіковані запити на зняття BTC повернули помилки, а журнали показують, що зловмисник перевіряв статус запитів і робив повторні спроби.
Приватні ключі не були викрадені, натомість зловмисники обдурили внутрішню систему затвердження, змусивши її схвалити перекази, що виглядали законними.
«Бічна двері» через Chainflip
Гроші досі перебувають у русі: за словами засновника Slowmist Коса, інструмент Trackagent від Mistrack зафіксував підозрюваних північнокорейських хакерів, які поєднували CoW Protocol та Chainflip для відмивання коштів. Автоматизовані скрипти розміщують замовлення на обмін у CoW Protocol — агрегаторі децентралізованих бірж (DEX) — та вказують як одержувача заздалегідь налаштований контракт на депозит Chainflip. Після виконання замовлення активи одразу потрапляють у міжланцюговий обмін і виходять з іншого боку у вигляді біткойнів.
Однак іронію цієї ситуації важко не помітити, адже лише за день до цього брокери Chainflip відхилили прямий депозит від тих самих зловмисників і повернули кошти назад їхнім початковим маршрутом. Cos попередив, що перевірки Chainflip щодо протидії відмиванню грошей (AML) та «знай свою транзакцію» (KYT) відстають від хакерів, чия система розподіляє кошти між мостами, обмінює їх на біткойни, змішує та змінює маршрут у мить, коли шлях закривається.
Інші двері теж були зачинені. Near Intents заблокувала більшу частину спроби відмивання коштів на суму 50 мільйонів доларів, пропустивши 166 000 доларів і заморозивши 503 000 доларів. Раніше потоки проходили через Thorchain, Uniswap, 1inch Fusion та Stargate, що знову розпалило давню суперечку в Thorchain щодо того, чи повинні нейтральні протоколи контролювати вкрадені кошти.
Що ще слід знати користувачам Bitget
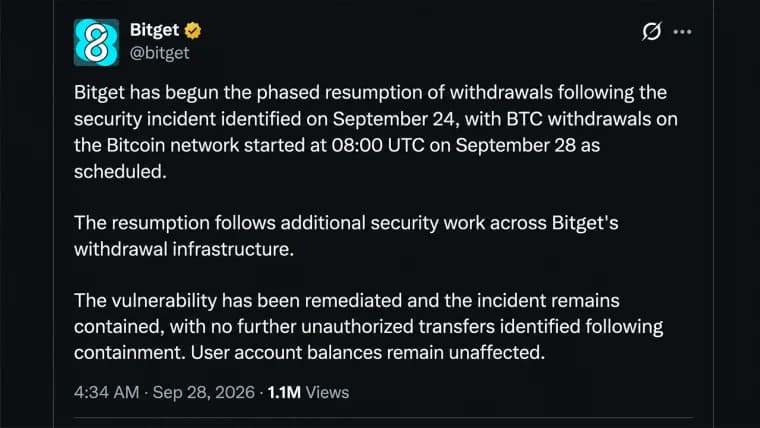
Bitget заявляє, що його Фонд захисту користувачів, який містить понад 464 мільйони доларів, покриває збитки. Виведення коштів відновлюються поетапно: спочатку біткойн, потім ефір, USDT, а потім усі інші активи.
Головне питання лежить поза межами Bitget: компанія Slowmist не назвала постачальників, що стоять за «Продуктом А» та «Продуктом Б», і заявляє, що досі з’ясовує, яким чином зловмисник переміщався між системами. За даними журналу Fortune, у 2025 році групи, пов’язані з Північною Кореєю, викрали рекордну суму в 2 млрд доларів, тому будь-яка біржа, що використовує таку саму систему безпеки, має підстави ретельно перевірити власні журнали подій, починаючи з кінця серпня.

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.