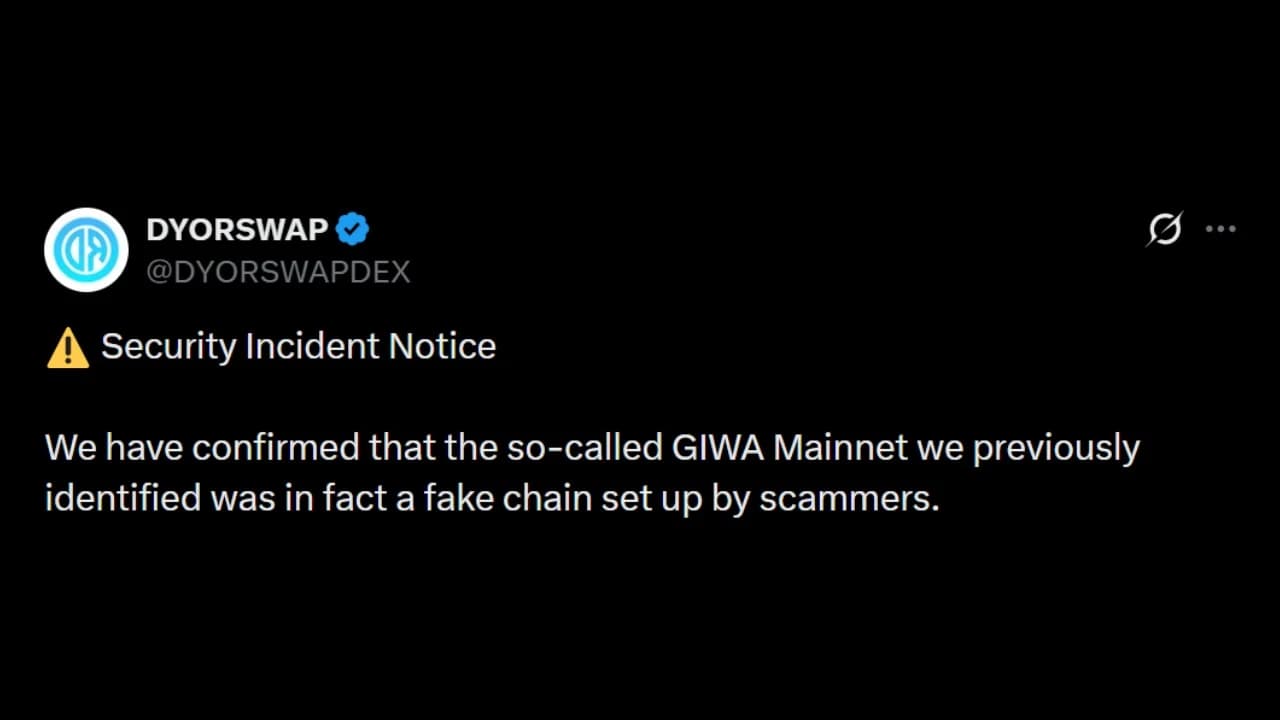
Невідома група зловмисників запустила фальшивий ланцюг L2, видаючи його за Giwa — проєкт, що підтримується Upbit, — про що повідомила DYORSWAP, багатоланцюгова децентралізована біржа. Було втрачено понад 760 ETH, переведених на цей ланцюг, і DYORSWAP оголосила про процедуру компенсації для постраждалих користувачів.
Шахраї запустили фальшивий L2 для ETH, щоб викрасти 2 млн доларів у криптотрейдерів
АВТОР

ПОДІЛИТИСЯ
Основні висновки
- Підроблений ланцюг GIWA Ethereum L2 вивів 766 ETH (понад 2 млн доларів) у 1 335 користувачів, які перевели туди кошти.
- Шахраї розгорнули складний підроблений ланцюг із діючими мостами, спочатку ввівши в оману DYORSWAP.
- DYORSWAP розслідує цю аферу та відшкодовує кошти користувачам, але стикається з критикою за те, що дозволила її реалізацію.
Схема розгортання підробленого ланцюга Giwa L2 спричинила збитки на суму понад 760 ETH
Вперше повідомлено про нову витончену схему, пов’язану із запуском фальшивого рішення Ethereum L2, від якої постраждало понад тисячу користувачів, які перевели свої кошти на цей ланцюг.
Ланцюг, який використовував номер Chain ID 9134, був спочатку ідентифікований DYORSWAP — багатоланцюговою децентралізованою біржею (DEX) — як основна мережа GIWA, проєкту, що підтримується Upbit, що спонукало перших користувачів швидко перевести кошти на цей ланцюг, щоб скористатися фінансовими можливостями.
Спочатку деякі стверджували, що шахрайство полягало лише у використанні звичайної адреси ETH та представленні її як ланцюга L2. Проте у своєму офіційному звіті DYORSWAP наголосила, що це не так, оскільки розгортання ланцюга включало інфраструктуру типу OP Stack, міст та батчер, що вказує на вищий рівень складності.
Крадіжка була здійснена після того, як понад 1 335 адрес перевели кошти на контракт, при цьому у цих користувачів було викрадено приблизно 766,25 ETH, вартість яких на момент написання статті становила понад 2 мільйони доларів.
До того, як кошти були викрадені, DYORSWAP виявив реальну активність у підробленій ланцюзі: транзакції користувачів, зокрема купівля, продаж та запуск токенів, відбувалися в режимі реального часу.
«До подальшого повідомлення НЕ використовуйте жодних неофіційних RPC, мостів або контрактів GIWA Mainnet і НЕ надсилайте кошти на будь-які пов’язані адреси», — заявила DYORSWAP після виявлення виведення коштів користувачів.
Проте, коли інцидент уже стався, справжній проєкт Giwa уточнив, що він не запускав свою мережу Mainnet таємно. «Наразі наша мережа Mainnet НЕ працює. Будь-які публікації, в яких стверджується, що вони мають інформацію про RPC мережі GIWA Mainnet, НЕ ВІДПОВІДАЮТЬ ДІЙСНОСТІ», — пояснив Giwa у соціальних мережах.
Хоча DYORSWAP заперечив свою пряму відповідальність за атаку, заявивши, що кошти були викрадені з підробленого ланцюга, він розпочав процес відшкодування збитків постраждалим користувачам, стверджуючи, що вже розподілив понад 200 ETH зі своїх власних коштів.
DYORSWAP наголосив, що продовжуватиме розслідування та реконструкцію всієї історії транзакцій фальшивого ланцюга, щоб ідентифікувати та відстежити адреси зловмисника.
Незважаючи на це, користувачі розкритикували підхід DYORSWAP, стверджуючи, що без їхньої участі ніхто б не помітив запуск ланцюга чи не перевів би на нього кошти, назвавши це шахрайством із використанням соціальних маніпуляцій.
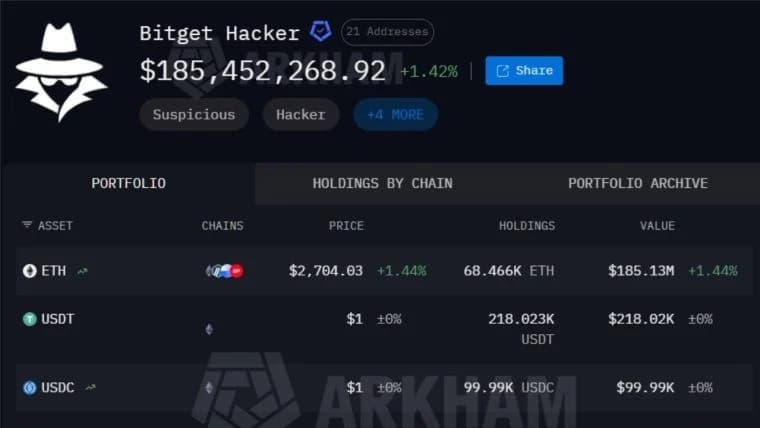
Схема фальшивого запуску основної мережі Giwa стала черговим у серії інцидентів безпеки, спрямованих як проти децентралізованих, так і проти централізованих платформ, що змушує власників криптовалют перебувати у постійній готовності.

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.