У суботу, 10 жовтня 2026 року, компанія Ledger підтвердила, що апаратний гаманець одного з постраждалих клієнтів містив несанкціонований імплант, що підтверджує підозри щодо атаки на ланцюжок постачання, до якої причетний південноазіатський реселер CryptoBilis. Це відкриття стало наслідком повідомлень про втрати криптовалюти на суму близько 93,4 млн доларів на сотнях адрес.
Ledger підтвердила прихований апаратний імплантат у гаманці користувача
АВТОР

ПОДІЛИТИСЯ
Основні висновки
- 10 жовтня компанія Ledger підтвердила наявність несанкціонованого апаратного імплантату, що підкріплює підозри щодо фізичного втручання.
- Yfarmx оцінює ймовірні втрати в 93,4 млн доларів, але компанія Ledger ще не підтвердила цю цифру.
- CryptoBilis призупинив продаж апаратних гаманців, оскільки Ledger співпрацює з правоохоронними органами для розслідування інциденту.
Ledger підтверджує фізичне втручання на тлі розширення розслідування щодо криптогаманців
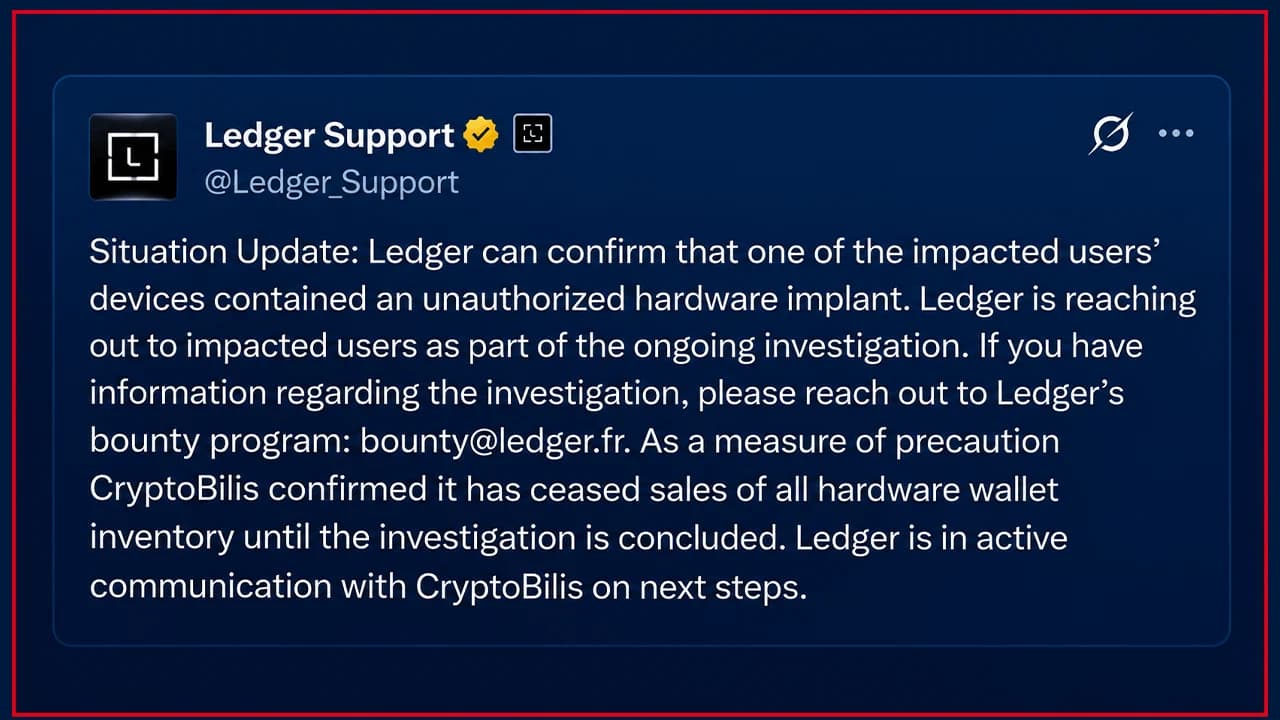
У суботу, 10 жовтня, компанія Ledger підтвердила, що пристрій одного з постраждалих клієнтів містив несанкціонований апаратний імплант. Це відкриття надає значної ваги підозрам щодо нещодавнього випадку викрадення коштів з гаманців, пов’язаного з південноазіатським дистриб’ютором CryptoBilis. Це підтвердження з’явилося після оприлюднення оцінок збитків, що сягають 93,4 млн доларів, хоча компанія Ledger ще не перевірила ці цифри самостійно.
Компанія також стверджує, що її інфраструктура безпеки залишається неушкодженою, що ставить перед слідчими досить специфічну проблему: потенційно скомпрометоване пристрій, який все ще може виглядати як справжній. Суботня заява Ledger стала першим підтвердженням з боку компанії про фізичне втручання, пов’язане з апаратним гаманцем постраждалого клієнта. Виробник повідомив, що «один із пристроїв постраждалого користувача містив несанкціонований апаратний імплант», що надало слідчим найпереконливіші на сьогодні докази того, що в справу втрутилося зловмисне обладнання.
У дописі в X служба підтримки компанії пояснила, що «звертається до постраждалих користувачів у рамках триваючого розслідування», закликаючи при цьому всіх, хто володіє відповідною інформацією, звертатися до її програми винагород. CryptoBilis також вжила заходів: компанія Ledger повідомила, що цей дистриб'ютор «припинив продаж усіх запасів апаратних гаманців до завершення розслідування».
Це підтвердження з'явилося після п'ятничних повідомлень про спустошені гаманці в Південно-Східній Азії, де слідчі відстежили підозрілі транзакції з біткойнами, ефіром та стейблкоінами. Незалежні оцінки значно розходяться: Yfarmx оцінює ймовірні збитки у 93,4 млн доларів за 471 адресою, а Bitquery — приблизно у 92,9 млн доларів за 311 унікальних адрес.
Приховане апаратне забезпечення викликає питання щодо безпеки гаманців
Це відкриття також підтверджує достовірність незалежних висновків, опублікованих колишнім генеральним директором Mt Gox Марком Карпелесом, який задокументував модифікований Ledger Nano X, що містив приховану друковану плату, обладнання для стільникового зв’язку та компоненти, які, як стверджується, здатні перехоплювати фрази відновлення.
Ця ймовірна хитрість була особливо витонченою. Замість того, щоб атакувати захисний елемент гаманця, обладнання, як повідомляється, відстежувало інформацію, що надходила на дисплей пристрою під час налаштування, потенційно перехоплюючи слова для відновлення перед їх передачею через стільниковий зв’язок.
Такий підхід міг би дозволити пристрою, який інакше був би автентичним, пройти стандартні перевірки, таємно розкриваючи при цьому фразу відновлення його власника. Однак дослідники не встановили, що кожен уражений гаманець містив подібне обладнання.
Виробник апаратних гаманців Ledger намагався провести розмежування між підробленим обладнанням та своїми базовими системами безпеки, заявивши: «Ми не маємо жодних ознак того, що інфраструктура безпеки, системи чи послуги Ledger були скомпрометовані».

Допис Ledger у X викликав чимало критики, і деякі користувачі були незадоволені тим, як компанія впоралася з ситуацією. У коментарях до допису кілька користувачів запитували: «Ви збираєтеся відшкодувати збитки потерпілим?» Інші висловили думку, що Ledger несе відповідальність за аутсорсинг. «Хіба це не ваша відповідальність, оскільки вони були вашими офіційними авторизованими дилерами? Ви несете відповідальність за компенсацію потерпілим», — написав ще один користувач у коментарях до допису Ledger у X.
Ledger опублікував нове попередження для клієнтів CryptoBilis
У міру того, як розслідування набирає обертів, Ledger ще раз наголосив на своїй пораді клієнтам, які придбали пристрої через цього дистриб’ютора. Компанія рекомендувала постраждалим покупцям «не розпочинати налаштування, якщо вони ще цього не зробили».

Клієнтам, які вже ініціалізували свої гаманці, Ledger порадив «розглянути можливість перенесення активів на новий пристрій Ledger (з новим посівом)». Ця відмінність має значення, оскільки фраза відновлення, записана під час налаштування, може потенційно розкрити активи навіть через тривалий час після відключення скомпрометованого обладнання.
Ledger також підтвердила, що «працює над подальшими, вдосконаленими рішеннями щодо захисту від несанкціонованого втручання», натякаючи на те, що фізичні модифікації, здатні обійти існуючі перевірки, стали нагальною проблемою безпеки.
Компанія подякувала SEAL 911 за допомогу слідчим і заявила, що співпрацює з правоохоронними органами. Водночас Ledger попередила клієнтів, що «Ledger ніколи не запитуватиме вашу 24-слівну фразу відновлення».
Незважаючи на всі ці події, найголовніші питання залишаються без відповіді. Наразі підтверджено наявність одного скомпрометованого пристрою, але кількість інших імплантованих пристроїв, їхній зв’язок із повідомленими втратами та особи винних залишаються невідомими. Пристрій, створений для збереження таємниць, очевидно, мав «другу пару вух», і слідчі досі з’ясовують, скільки ще людей могли підслуховувати.

Підозрювані збитки компанії Ledger сягають 93,4 млн доларів, тоді як слідчі розслідують можливу атаку на ланцюг постачання, пов’язану з апаратними гаманцями.
Читати: Таємниця навколо Ledger: ймовірні збитки сягнули $93,4 млн

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.