У п’ятницю криптоспільнота зіткнулася з черговим скандалом, пов’язаним із безпекою, цього разу за участю виробника апаратних гаманців Ledger. Хоча за попередніми даними сума ймовірної крадіжки становила 86 мільйонів доларів, підозрювані збитки, ймовірно, сягнули 93,4 мільйона доларів, і, оскільки компанія Ledger ще не надала офіційного пояснення, на даний момент найвірогіднішим поясненням видається атака на ланцюжок постачання.
Таємниця навколо Ledger: ймовірні збитки сягнули $93,4 млн
АВТОР

ПОДІЛИТИСЯ

Основні висновки
- За даними Yfarmx, ймовірні збитки Ledger можуть становити 93,4 мільйона доларів на 471 адресу.
- Chainalysis відстежує складну операцію з відмивання коштів, пов’язану з повідомленнями про збитки на суму майже 100 мільйонів доларів.
- Оскільки станом на 9 жовтня компанія Ledger все ще проводить розслідування, залишаються питання щодо можливої атаки на ланцюжок поставок.
Розслідування в ланцюжку блоків вказує на ймовірні збитки у розмірі 93,4 млн доларів
Згідно з результатами ґрунтовного аналізу та дослідження ланцюга блоків, проведеного репортером Yfarmx Джоном Камалом, ймовірні збитки, пов’язані з компанією Ledger, могли сягнути 93,4 млн доларів на 471 окремому адресі. Однак компанія Ledger ще не перевірила ці висновки та не підтвердила ймовірні збитки на суму майже 100 млн доларів.
Раніше Bitcoin.com News повідомляв, що Ledger розслідує повідомлення про збитки від «користувачів у Південно-Східній Азії, які придбали продукцію у реселера під назвою CryptoBillis». З того часу компанія не надала жодних нових даних, залишивши незалежним дослідникам та аналітикам блокчейну можливість самостійно з’ясувати, що могло статися.
Компанія Chainalysis, що спеціалізується на аналізі блокчейнів, підтвердила цю ситуацію в X, заявивши, що «розслідує повідомлення про викрадені кошти у власників продуктів Ledger». Крім того, компанія повідомила, що її аналітики виявили «складну операцію з відмивання коштів між ланцюгами».
Bitquery також розслідувала цю справу, і її цифри були дуже близькими до аналізу Камала. У звіті компанії, що спеціалізується на інфраструктурі даних блокчейну та аналітиці, ця сума оцінюється приблизно в 92,9 млн доларів, розподілених між 311 унікальними адресами. «Один злодій мав усі ключі», — пояснюється в аналізі Bitquery.
Виявлення прихованого обладнання викликає підозри щодо атак на ланцюг постачання
Крім того, колишній генеральний директор Mt Gox Марк Карпелес задокументував наявність у пристроях Ledger прихованого обладнання для стеження, здатного фіксувати фрази відновлення під час налаштування. Відкриття Карпелеса свідчить про те, що гаманці, придбані у сторонніх продавців, могли бути скомпрометовані ще до того, як користувачі розпакували пристрої та перевели на них свої криптоактиви.
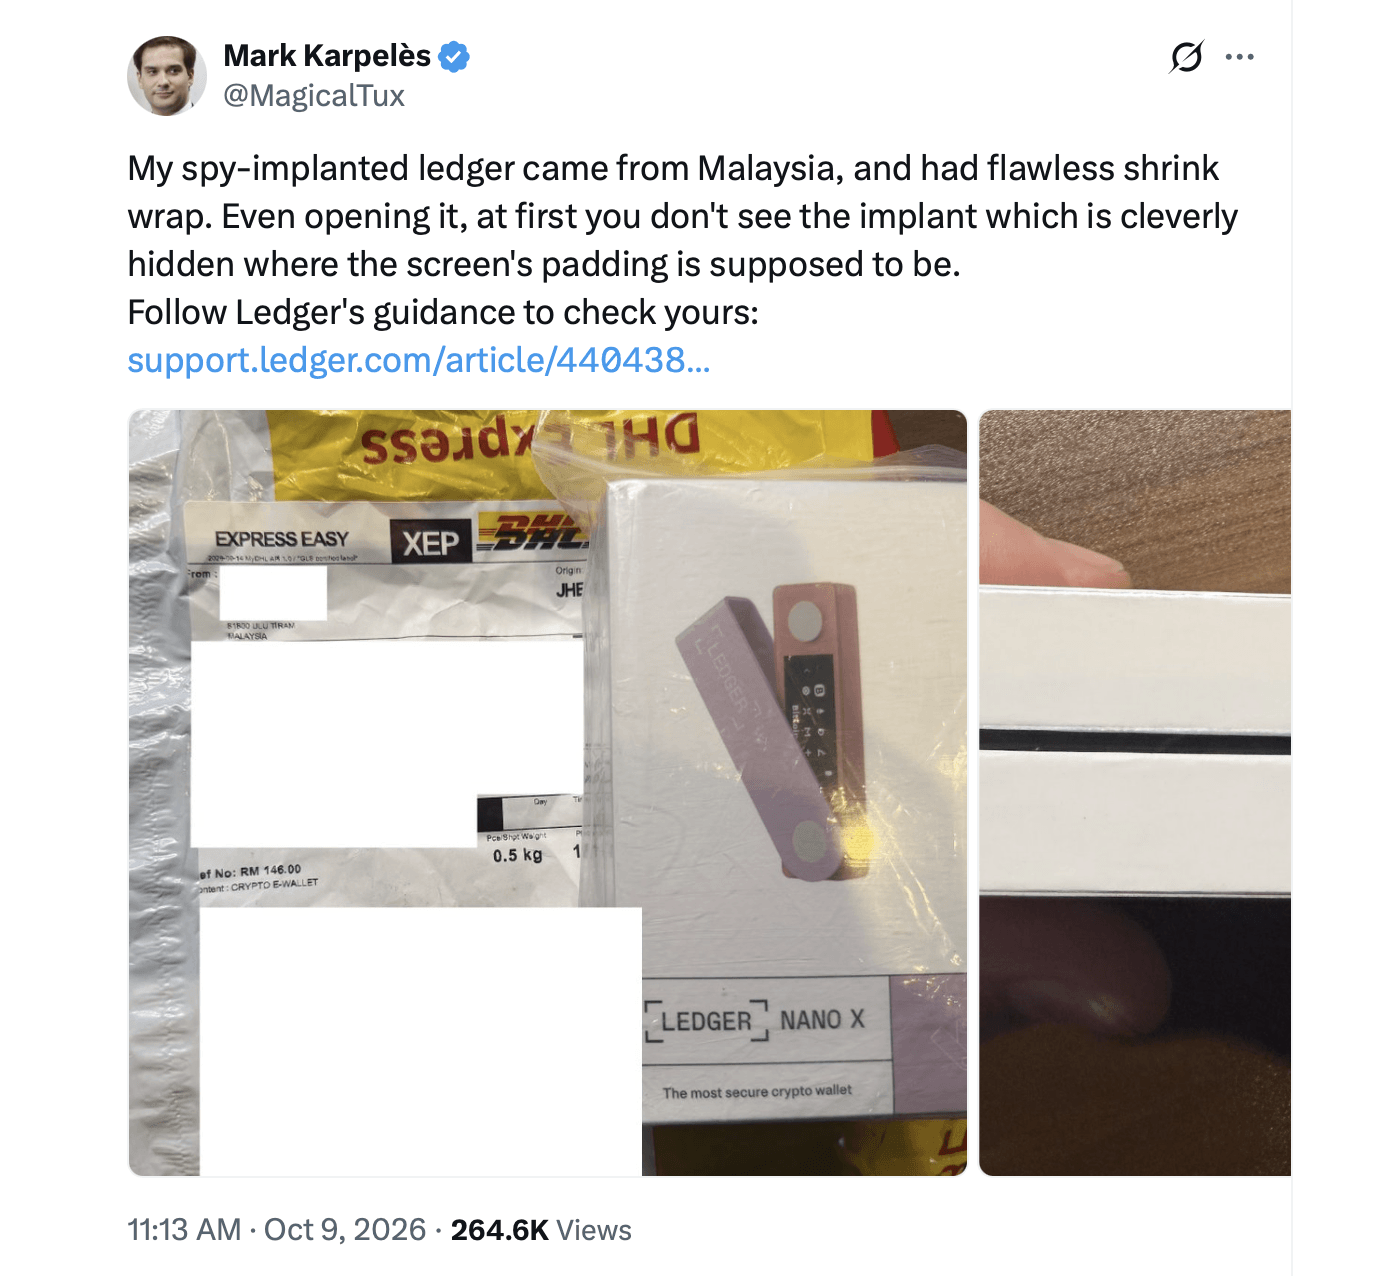
Однак, незважаючи на те, що ця теорія набирає популярності, ані компанія Ledger, ані незалежні дослідники не встановили остаточного зв’язку між цими ймовірними імплантами та збитками, про які повідомили в п’ятницю.
Викрадення коштів з гаманців та міжланцюгові перекази поглиблюють таємницю
У звіті Камала на Yfarmx зазначено, що зафіксовані перекази, судячи з усього, були авторизовані з використанням власних підписних даних жертв, тоді як у мережі Bitcoin певні адреси були повністю спустошені, і жодних UTXO зі змінами не повернулося до вихідних гаманців.
Кілька блокчейн-мереж використовувалися разом із такими додатками, як Thorchain та Tornado Cash. Наразі панує думка, що це, ймовірно, була атака через ланцюг постачання, в результаті якої вдалося отримати доступ до частини пристроїв Ledger. Це, схоже, не має нічого спільного з помилкою прошивки Coldcard, і ніщо не вказує на віддалену уразливість «нульового дня».
Як зазначалося, компанія Ledger не підтвердила загальну суму збитків. Компанія також не підтримала жодну з теорій, що поширюються в соціальних мережах. Ці події відбулися слідом за нещодавніми витоками даних, пов’язаними з Trezor та Safepal, внаслідок яких було оприлюднено інформацію про замовлення десятків тисяч клієнтів. У своєму аналізі ситуації Камаль також зазначає, що CryptoBillis продавала, серед іншого, апаратні гаманці «Trezor, Safepal, Tangem, [and] Onekey», серед інших.
Наразі криптоспільнота очікує на офіційний звіт від Ledger, сподіваючись, що компанія зможе пролити світло на обставини цього загадкового інциденту та надати такі необхідні відповіді.

Компанія Safepal зіткнулася з витоком даних, в результаті якого були розкриті дані 39 798 користувачів. Дізнайтеся про проблеми безпеки та їхні наслідки для користувачів гаманців.
Читати: В результаті уразливості плагіна для обробки замовлень стався витік даних, від якого постраждали 39 798 клієнтів Safepal

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.