4 жовтня на платформі Base було викрадено криптоактивів на суму 6 мільйонів доларів, але найдивнішим у цій історії, мабуть, є те, кому належав цей сховище. Про це ніхто публічно не знає. Компанії з кібербезпеки відстежили виведення зі сховища приблизно 1 783 wstETH, тоді як дані ланцюга блоків вказують на анонімне сховище Safe із сімома підписантами. Сама платформа Base не була зламана, основні контракти Aave не звинувачуються, а власник сховища досі не з’явився.
6 млн доларів зникли з криптовалютного сховища, яке контролюють 7 невідомих підписантів
АВТОР

ПОДІЛИТИСЯ
Основні висновки
- Blockaid та кілька дослідників блокчейну звернули увагу на сховище Base 4 жовтня, коли збитки перевищили 6 мільйонів доларів.
- Aave конвертувала 1 783 aBaswstETH у wstETH, але її основні контракти не звинувачуються.
- Записи Base вказують на «Safe» з 3 з 7 підписантів, власники якого досі не встановлені.
Сейф на 6 мільйонів доларів, на який ніхто не заявив права
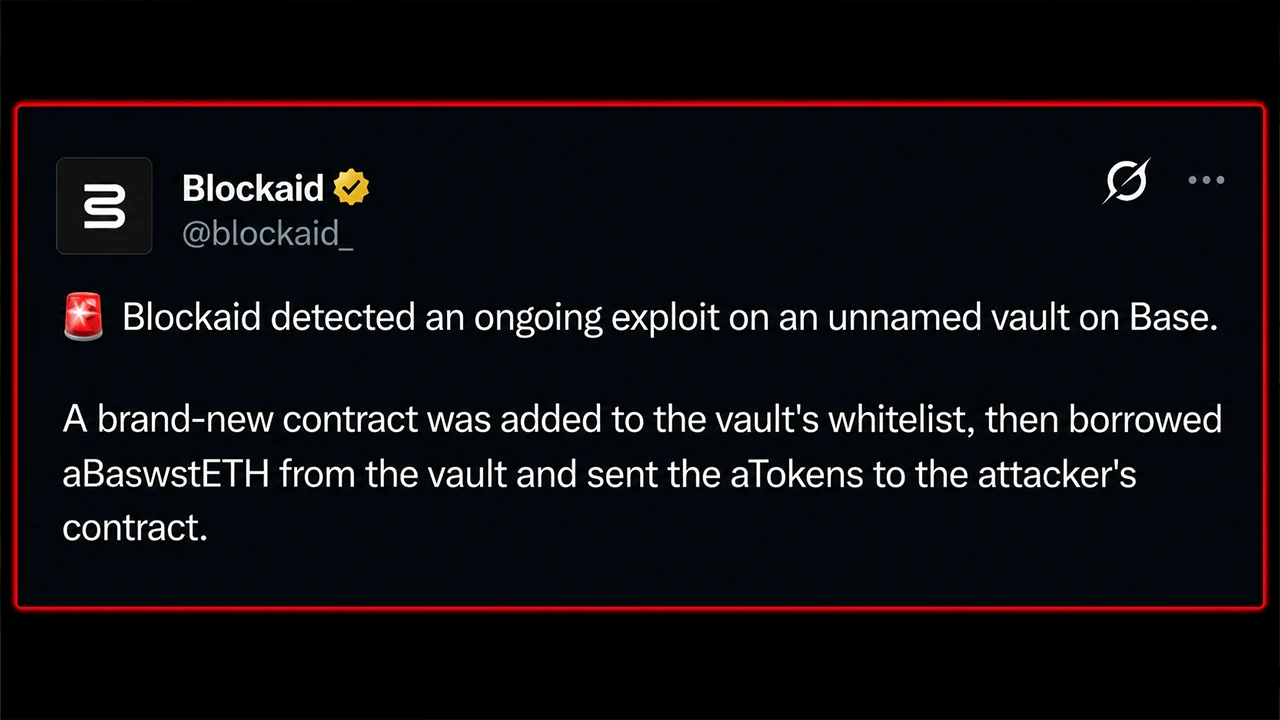
4 жовтня о 09:21 за UTC компанія Blockaid виявила ознаки експлойта, що розгортався у сховищі на Base — протоколі другого рівня (L2) Ethereum від Coinbase. На той момент вже було втрачено близько 2,02 мільйона доларів. Приблизно через 40 хвилин збитки перевищили 6 мільйонів доларів, а компанії з кібербезпеки відстежили витік близько 1 783 wstETH із сховища.
Далі сталося щось дивне. Жоден протокол не заявив своїх прав на цей сховище. Його очевидним контролером є сховище типу «3 з 7» (3-of-7 Safe), сім підписантів якого залишаються невідомими, що залишає місце злочину на кілька мільйонів доларів без публічно відомого власника.

Шість відтоків, один щойно доданий до білого списку контракт
Peckshield, Certik та Exvul дійшли приблизно до однакових висновків. Компанії з кібербезпеки повідомили, що з сховища було позичено 1 783,067 aBaswstETH, які було обміняно через Aave на Base на приблизно 1 783 wstETH.
Простіше кажучи, спочатку вилучені токени були токенами-квитанціями Aave, що представляли «обгорнутий» стейкований ефір, депонований на L2 Base. До «білого списку» сховища було додано новостворений контракт, який позичив ці токени-квитанції, перевів їх до контракту, контрольованого зловмисником, та обміняв їх через Aave на базові wstETH.
Exvul нарахував шість відтоків коштів. Однак точна причина збою авторизації залишається непідтвердженою. Компанії з безпеки не заявляли, що будь-які основні контракти були зламані, і це не був злом самої ланцюга Base. Припущення щодо зламаного гаманця або конкретної позиції в Aave залишаються лише припущеннями.
«Seven-Signer Safe» без імені
Записи в ланцюжку блоків роблять цю загадку ще важчою для ігнорування. Опорожнений сейф — це прозорий проксі від Openzeppelin, власник якого вказує на сейф, створений приблизно 324 дні тому. Цей Safe вимагає трьох із семи підписів для дії, але не має публічної назви протоколу, і жодна з адрес семи підписантів не була публічно ідентифікована компаніями з безпеки, які відстежують інцидент.
Повноваження на оновлення є окремими, що додає ще один рівень контрактів між сховищем та тим, хто в кінцевому рахунку ним керує. Наразі оперативним власником, видимим у ланцюжку блоків, є анонімний Safe з підписом «3 з 7». Проксі, з якого було виведено кошти, має адресу 0xD1895f2019c2152FC2b9022D57f19198c4CFCABC, а його власник у системі Safe — 0x6b27512a5943Ed327f6cb6C3EC1f0398229f42C4. Basescan та Arkham Intelligence ідентифікують останній як Safeproxy, створений за допомогою Safe Proxy Factory 1.4.1.
Це розрізнення має значення для розуміння того, що насправді відомо слідчим. Вони можуть бачити сховище, контракт його власника, сім адрес для підписання та ланцюжок токенів. Чого вони не бачать, так це людської організації, що стоїть за цими адресами, а також того, чи зміна білого списку сталася внаслідок викрадених облікових даних, дій «білого» хакера, неправильних дозволів чи іншої невідомої вразливості. Жодна публічна команда не виступила, щоб заповнити цю прогалину.
Системний ризик наразі, здається, локалізовано, хоча реалізація вкрадених wstETH може чинити тиск на їхню прив’язку в найближчій перспективі. Залишається дивна картина: зникло приблизно 6 мільйонів доларів, дослідники ланцюга блоків змогли відстежити механізм, що стоїть за витоком коштів, а сім адрес підписувачів знаходяться на загальному огляді. Проте люди, які контролюють ці адреси, явно відсутні в цій історії.
Ця історія ще розвивається. Жоден протокол не взяв на себе відповідальність за цей сховище, і ніхто не опублікував підтвердженого звіту про помилку або компрометацію ключів. Більше деталей буде додано по мірі появи нової інформації.

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.