Firma Coldcard boryka się z kolejną kontrowersją dotyczącą bezpieczeństwa po tym, jak 11 października 2026 r. na jej oficjalnym koncie na platformie X opublikowano link phishingowy, zawierający fałszywe ostrzeżenie dla klientów o krytycznej luce w oprogramowaniu sprzętowym. Firma usunęła ten wpis i zapewnia, że dane logowania oraz uwierzytelnianie dwuskładnikowe pozostają bezpieczne. Incydent ten nastąpił po katastrofalnej awarii generowania kluczy seed w lipcu, która według doniesień naraziła na ryzyko tysiące portfeli i spowodowała straty szacowane na ponad 100 milionów dolarów.
Konto Coldcard X padło ofiarą phishingu po fiasku za 100 mln dolarów
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze wnioski
- Oficjalne konto Coldcard na platformie X opublikowało 11 października link phishingowy, co spowodowało wszczęcie dochodzenia.
- Pomimo fałszywego posta firma Coldcard twierdzi, że jej dane uwierzytelniające oraz dwuskładnikowe uwierzytelnianie offline pozostają bezpieczne.
- Incydent ten nastąpił po lipcowej katastrofie związanej z oprogramowaniem układowym Coldcard, która według doniesień spowodowała straty w wysokości ponad 100 milionów dolarów.
Koszmar bezpieczeństwa Coldcard pogłębia się wraz z pojawieniem się fałszywego posta na oficjalnym koncie w serwisie X
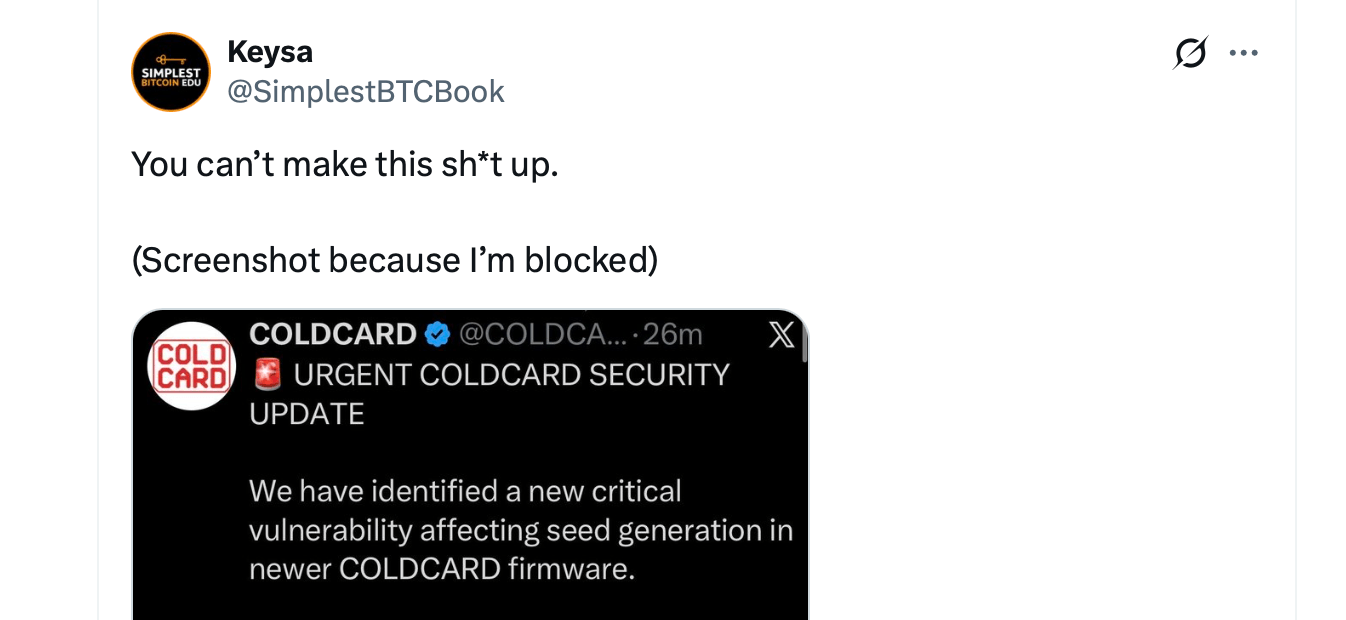
Coldcard ma kolejny problem z bezpieczeństwem, a tym razem pojawił się on na jego własnym koncie w mediach społecznościowych. Wczesnym rankiem w niedzielę, 11 października, na oficjalnym koncie producenta portfeli sprzętowych w serwisie X pojawił się fałszywy post, ostrzegający klientów o rzekomej luce w generowaniu fraz seed i kierujący ich na stronę phishingową.
Wiadomość została ostatecznie usunięta, ale incydent ten rodzi niepokojące pytanie o to, w jaki sposób atakującym udało się ją w ogóle opublikować. Firma Coldcard twierdzi, że dane logowania do konta oraz dwuskładnikowe uwierzytelnianie offline pozostają nienaruszone, a wewnętrzne dochodzenie nie wykazało żadnych nieautoryzowanych logowań ani sesji.
Przekonujące ostrzeżenie z niebezpiecznym linkiem
Fałszywa wiadomość pojawiła się około godziny 2:00 czasu UTC i została przedstawiona jako pilna aktualizacja bezpieczeństwa Coldcard. Twierdzono w niej, że najnowsze oprogramowanie sprzętowe zawiera krytyczną lukę wpływającą na generowanie klucza seed, i nakazano klientom natychmiastową migrację portfeli.
W poście wymieniono kilka modeli sprzętu Coldcard i przekierowano użytkowników na fałszywą stronę internetową wykorzystującą nazwę Coldcard. Sformułowanie wiadomości było szczególnie niepokojące, ponieważ czerpało wiarygodność z prawdziwej awarii bezpieczeństwa, która dotknęła firmę na początku tego roku.
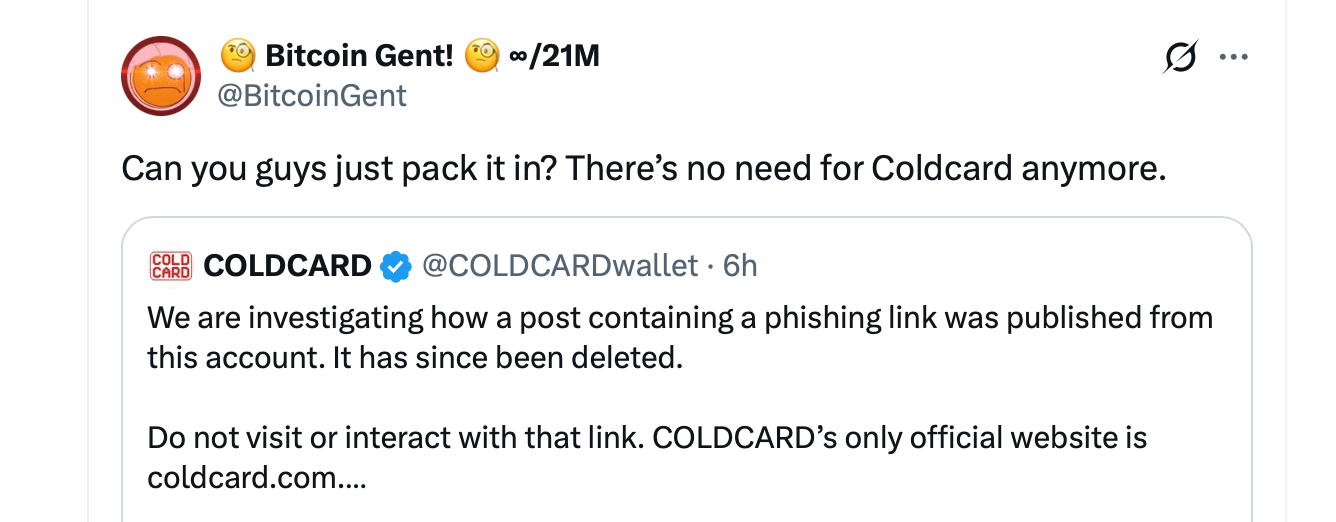
Członkowie społeczności szybko podnieśli alarm, a firma Coldcard ostatecznie usunęła wiadomość. Około godziny 5:46 rano czasu UTC firma potwierdziła incydent i ostrzegła klientów przed klikaniem w podejrzany link. Coldcard oświadczyła:
„Badamy, w jaki sposób z tego konta opublikowano post zawierający link phishingowy. Został on już usunięty”.
Firma podkreśliła, że coldcard.com jest jej jedyną oficjalną stroną internetową i poinformowała, że od 2017 roku jej konto działa z wykorzystaniem offline'owego uwierzytelniania dwuskładnikowego oraz ściśle ograniczonego dostępu.
Coldcard zwraca się do serwisu X z prośbą o wyjaśnienia
Sytuacja skomplikowała się około 20 minut później, gdy Coldcard publicznie zwróciła się do działu pomocy technicznej X z prośbą o pilne przeprowadzenie dochodzenia. Producent utrzymywał, że przeprowadzona przez niego kontrola bezpieczeństwa nie ujawniła żadnych dowodów na nieautoryzowany dostęp do konta.
„Na naszym koncie pojawił się post phishingowy, jednak nie możemy znaleźć żadnego odpowiadającego mu zapisu logowania, sesji ani dostępu” – wyjaśniła firma.
Coldcard wyraziło obawy dotyczące możliwego dostępu na poziomie platformy lub dostępu administracyjnego, choć wyjaśnienie to pozostaje niepotwierdzone. Borykający się z problemami producent portfeli sprzętowych odniósł się również do doniesień o oferowaniu danych logowania administratorów serwisu X na rynkach darknetowych, ale przyznał, że nie ustalono żadnego związku z tym incydentem.
Na razie zagadka dotyczy tego, w jaki sposób fałszywa wiadomość dotarła do konta, którego właściciele twierdzą, że ich standardowe zabezpieczenia nigdy nie zostały naruszone. Nie potwierdzono żadnych strat finansowych, które można by przypisać konkretnie niedzielnej próbie phishingu.
Lipcowa katastrofa warta 100 milionów dolarów znów daje o sobie znać w przypadku Coldcard
Nie mogło być gorszego momentu. W lipcu firma Coldcard zmierzyła się z poważną wadą oprogramowania układowego, która rzekomo umożliwiła atakującym odtworzenie podatnych na atak fraz odzyskiwania portfeli i kradzież szacunkowo od 1 600 do 1 800 bitcoinów, o wartości około 100–130 milionów dolarów w tamtym czasie.
Podstawowy problem podobno sięgał marca 2021 roku i wiązał się z wadliwym generowaniem fraz początkowych, które zapewniało znacznie mniejszą losowość niż zamierzano. Atakujący wykorzystali tę słabość, testując potencjalne frazy odzyskiwania w trybie offline, zamiast przejmować kontrolę nad fizycznymi urządzeniami.
Firma Coldcard wydała następnie poprawki oprogramowania układowego i poleciła poszkodowanym klientom przeniesienie środków do nowo wygenerowanych portfeli. Niedzielna próba phishingu wykorzystywała właśnie tę lukę, przedstawiając złośliwą stronę internetową w formie wiarygodnych wskazówek dotyczących bezpieczeństwa.
Przezroczyste etui i rozgniewani klienci
Najnowszy incydent nastąpił również po kontrowersyjnym poście w mediach społecznościowych z 9 października, promującym przezroczyste obudowy sprzętowe Coldcard jako ochronę przed fizyczną ingerencją. Przypadkowo post ten pojawił się po tym, jak odkryto, że urządzenia Ledger mogły zostać naruszone przez zewnętrznych dostawców lub gdzieś w łańcuchu dostaw.
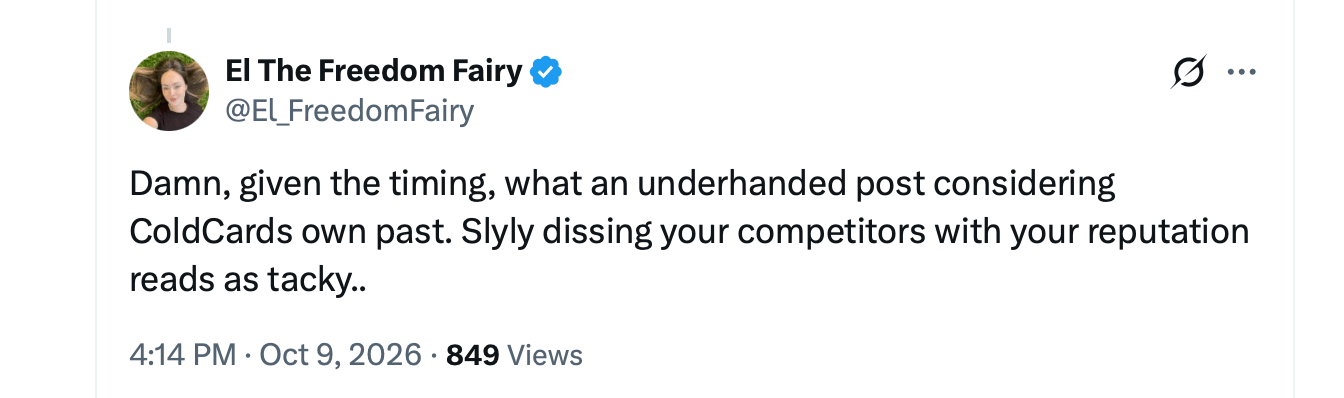
Krytycy ostro skrytykowali wybór momentu publikacji, argumentując, że przezroczyste plastikowe opakowanie z zabezpieczeniem przed manipulacją zapewniało niewielką ochronę przed błędem oprogramowania odpowiedzialnym za lipcowe straty. Kilku członków społeczności kryptowalutowej uznało ten post za pozbawiony taktu, nieczuły i opublikowany bez cienia wstydu. Niektórzy klienci i obserwatorzy oskarżyli również firmę Coldcard oraz jej współzałożyciela Rodolfo Novaka o blokowanie krytyków i rzekomych ofiar na platformie X.
Obecnie firma stoi w obliczu kolejnej fali krytyki, tym razem dotyczącej rzetelności jej oficjalnych komunikatów. Coldcard nadal kieruje klientów wyłącznie na swoją oficjalną stronę internetową w celu uzyskania aktualizacji oprogramowania sprzętowego oraz instrukcji dotyczących migracji portfela.
Najnowszy incydent pozostawia nad producentem szczególnie niezręczną sprzeczność. Firma, której działalność opiera się na zabezpieczaniu kluczy prywatnych przed dostępem cyberprzestępców, musi teraz badać, w jaki sposób jej własny, zaufany kanał komunikacji stał się narzędziem oszustwa phishingowego.

Według serwisu Coldcard sztuczna inteligencja mogła pomóc w wykryciu trwającej pięć lat luki w zabezpieczeniach portfela, związanej z kradzieżą bitcoinów o wartości wielu milionów dolarów.
Czytaj teraz: Czy to sztuczna inteligencja wykryła lukę w zabezpieczeniach Coldcard?

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.