Operatorzy sieci Core Lightning korzystający z wersji 26.06.7 lub starszej są obecnie aktywnie atakowani – ostrzegł w czwartek wieczorem zespół odpowiedzialny za oprogramowanie węzłów sieci Bitcoin Lightning Network, około 10 dni po wprowadzeniu poprawki zabezpieczającej. Zespół nie zidentyfikował jeszcze, jakie luki wykorzystują atakujący, ani nie zgłoszono żadnych przypadków kradzieży środków. Wersja 26.06.8 naprawia kilka problemów związanych z bezpieczeństwem, w tym lukę związaną z zamykaniem kanałów, która może narazić środki na ryzyko, dlatego operatorzy powinni jak najszybciej zaktualizować oprogramowanie.
Węzły Lightning sieci Bitcoin stały się celem ataków, a Core Lightning bije na alarm
NAPISAŁ

UDOSTĘPNIJ

Najważniejsze informacje
- Core Lightning informuje, że atakujący celują w węzły korzystające z wersji 26.06.7 lub starszej.
- Wersja 26.06.8 została wydana 22 września i zawiera poprawki luk, które mogą stanowić zagrożenie dla środków.
- Operatorzy nie odnotowali żadnych potwierdzonych strat, a Core Lightning nalega na natychmiastową aktualizację.
Core Lightning bije na alarm, ponieważ atakujący celują w niezałatane węzły
Core Lightning ma dość prostą wiadomość dla wszystkich, którzy nadal korzystają ze starego oprogramowania: zaktualizujcie je teraz. 1 października twórcy węzła sieci Bitcoin Lightning Network ostrzegli, że atakujący celują w węzły działające w wersji 26.06.7 lub starszej, co sprawia, że poprawka wydana 22 września staje się pilną kwestią bezpieczeństwa.
Nie wiadomo dokładnie, co wykorzystują atakujący. Projekt nie potwierdził, że jakikolwiek atak zakończył się sukcesem ani że doszło do kradzieży środków, ale wersja 26.06.8 naprawiła luki w zabezpieczeniach, od problemów z odmową usługi (DoS) po błąd zamykania kanałów, który mógł narazić środki na ryzyko.
Łatka pojawiła się przed alarmem
Core Lightning, utrzymywany w ramach projektu Elements, po otrzymaniu zgłoszeń o atakach na niezałatane węzły, wezwał operatorów węzłów do przejścia na najnowszą wersję „jak najszybciej”. Firma kryptowalutowa Blockstream wzmocniła to ostrzeżenie i wezwała operatorów nadal korzystających ze starszych kompilacji do zainstalowania wersji 26.06.8.
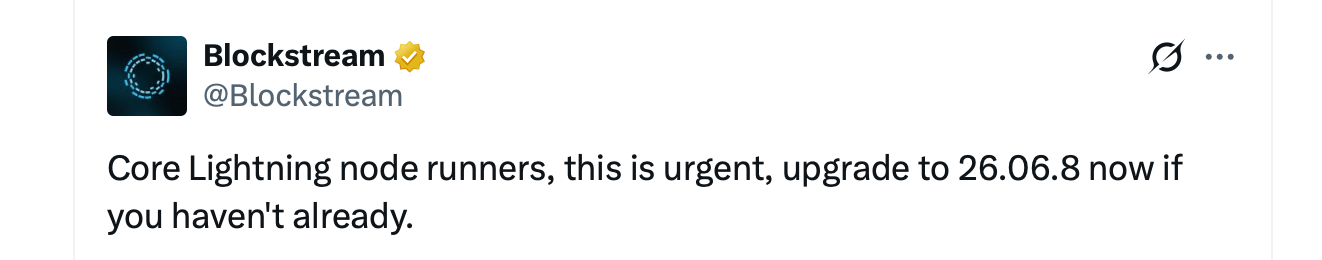
Ciekawym aspektem jest harmonogram. Wersja 26.06.8 pojawiła się 22 września, około 10 dni przed ostrzeżeniem o ataku, a opiekunowie już wtedy zdecydowanie zalecali aktualizację. Niektóre testy zostały celowo wstrzymane, aby utrudnić potencjalnym atakującym analizę odwrotną podstawowych luk, podczas gdy operatorzy mieli czas na zainstalowanie poprawki. Wtedy sytuacja stała się poważna.
Publiczne opisy tej wersji wskazują na trzy klasy błędów. Jeden z nich mógł spowodować awarię węzła nadawcy. Inny mógł wyczerpać pamięć poprzez interfejs REST Core Lightning. Najpoważniejszy dotyczy zamykania kanału i może potencjalnie kosztować użytkownika utratę środków w wyniku nieprawidłowego działania mechanizmu kar.
Kiedy zamknięcie kanału idzie nie tak
Co więcej, system kar w sieci Lightning Network jest zaprojektowany w taki sposób, że jeśli uczestnik oszukuje, transmitując nieaktualny stan kanału, uczciwy uczestnik może domagać się kary. Błąd w linii kodu 26.06 mógłby spowodować, że Core Lightning pomyliłby niektóre transakcje ze zwykłym zamknięciem opartym na współpracy i przeoczyłby ukryte pod spodem unieważnione zobowiązanie.
W takim scenariuszu oprogramowanie przeznaczone do wykrywania oszustów mogłoby nie zadziałać, pozostawiając drugiej stronie środki, które powinny zostać utracone. Projekt nie poinformował, czy atakujący wykorzystują tę konkretną lukę, lukę powodującą awarię, problem z REST czy też inną kwestię, której szczegóły pozostają częściowo nieujawnione.
To rozróżnienie ma znaczenie. Nie jest to luka w samym Bitcoinie. Dotyczy ona Core Lightning, jednej z implementacji sieci Lightning Network – sieci skalującej opartej na Bitcoinie. W komunikacie nie wymieniono LND, Eclair ani LDK, a zwykli użytkownicy portfeli niekoniecznie w ogóle uruchamiają węzły Core Lightning. Ich narażenie zależy od infrastruktury stojącej za ich portfelami.
Cykl bezpieczeństwa, który rozpoczął się w sierpniu
Czwartkowe ostrzeżenie nie pojawiło się znikąd. 26 sierpnia Core Lightning ujawniło, że przeglądało dużą partię raportów o lukach w zabezpieczeniach wygenerowanych przez sztuczną inteligencję. Kilka z nich okazało się prawdziwych, co skłoniło do wprowadzenia skoordynowanej poprawki.
Operatorom zalecono, aby nie wyłączali po prostu węzłów. Zamiast tego Core Lightning zaleciło ponowne uruchomienie z opcją –offline, która odcina połączenia z innymi węzłami, jednocześnie pozwalając demonowi monitorować łańcuch bloków i reagować na wymuszone zamknięcie. Wyłączony węzeł nie jest w stanie wykonać tego zadania. Wersja 26.06.7 pojawiła się około 28 sierpnia, ale 15 września rozpoczęto kolejne dochodzenie dotyczące eksperymentalnych funkcji, które mogłyby mieć wpływ na środki. Sześć dni później pojawiła się wersja 26.06.8. Około 10 dni później pojawiły się doniesienia o aktywnych atakach.
Pieniądze w sieci zmieniają podejście do aktualizacji
Węzły Lightning nie są „zimnymi portfelami” zbierającymi kurz w szufladzie. Ich klucze kanałów pozostają aktywne online, ponieważ węzły muszą kierować płatności w czasie rzeczywistym. To sprawia, że przestarzałe oprogramowanie stanowi coś więcej niż tylko problem z dostępnością. Środki mogą znajdować się bezpośrednio w systemie, który atakujący próbuje złamać.
Nie ma publicznego zestawienia strat, a Core Lightning nie potwierdziło, że ataki zakończyły się sukcesem. Na razie każdy węzeł nadal działający na wersji 26.06.7 lub starszej pozostaje w grupie, którą według projektu atakują hakerzy. Operatorom zaleca się zainstalowanie wersji 26.06.8 lub nowszej, weryfikację podpisów lub skrótów Docker oraz pozostawienie funkcji eksperymentalnych wyłączonych, chyba że rozumieją związane z nimi ryzyko.
Łatka jest dostępna publicznie już od kilku dni. Wygląda na to, że ktoś zaczyna teraz pukać do drzwi tych, którzy jej jeszcze nie zainstalowali. Tymczasem wielu zastanawia się, ile jeszcze błędów zostanie wykrytych w branży kryptowalutowej dzięki odkryciom wspomaganym przez sztuczną inteligencję.

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.