Minęło już 11 dni od momentu, gdy tzw. hakerzy typu „white hat” wyprowadzili prawie 4 000 BTC z sieci Liquid. Od tego czasu, po zwróceniu 3 400 BTC i wielu sporach w łańcuchu bloków, funkcje wymiany L-BTC na BTC w sieci Liquid nadal nie działają, a hakerzy wciąż posiadają 598,50 BTC o wartości ponad 45 milionów dolarów.
L-BTC Peg-Out nadal nie działa, ponieważ Blockstream odrzuca żądania hakerów
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze wnioski
- Hakerzy z sieci Liquid zwrócili 3 400 BTC, ale wciąż dysponują 598,50 BTC o wartości ponad 45 milionów dolarów.
- Blockstream twierdzi, że parytet 1:1 L-BTC jest pokryty, ale 11 dni później posiadacze nadal nie mogą korzystać z wypłat.
- Liquid, Symbiosis i Nomic stanęły już w obliczu trzech ataków, co sprawiło, że projekty oparte na BTC znalazły się pod lupą.
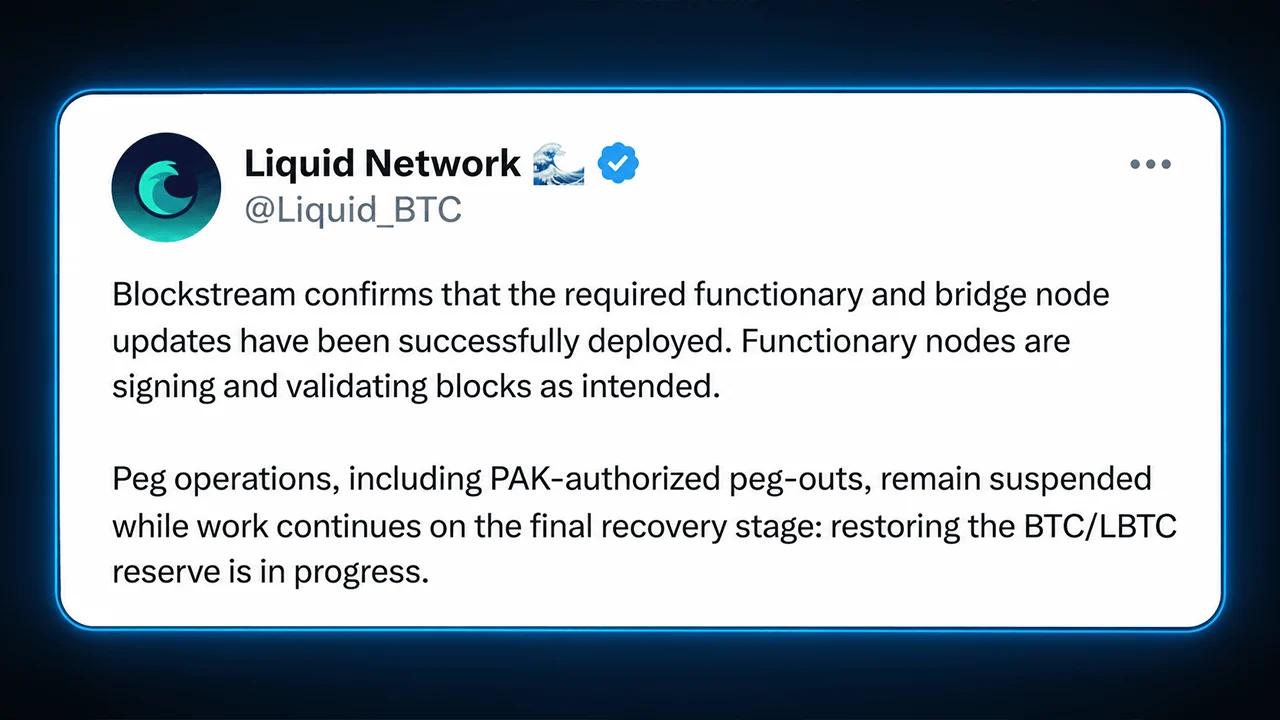
Po ataku z 6 września około 85% skradzionych bitcoinów zostało zwrócone, ale pozostała część nadal znajduje się w rękach atakujących. Blockstream, podmiot zarządzający siecią Liquid Network, odmówił zapłaty za pozostałe monety i domaga się zwrotu 598,50 BTC. W rezerwach L-BTC sieci Liquid nadal występuje luka, ponieważ protokół wykazuje 4 234,76 L-BTC w obiegu, podczas gdy w posiadaniu jest jedynie 3 632,23 BTC.
Wypłaty L-BTC w sieci Liquid pozostają zablokowane, a 598,50 BTC pozostaje w rękach hakerów
Chociaż sieć Liquid Network wznowiła działalność, wypłaty L-BTC są nadal wstrzymane, a firma Sideswap poinformowała, że „L-BTC nie można jeszcze wymienić na bitcoiny”. Sideswap dodała, że „Blockstream oświadczył, iż parytet zostanie pokryty w stosunku 1:1, a wypłaty zostaną przywrócone w późniejszym etapie”. Założyciel Blockstream, Adam Back, opublikował wpis na X i podkreślił, że parytet 1:1 między L-BTC a BTC zostanie zachowany, a także poradził posiadaczom, aby nie wyprzedawali L-BTC na rynku pozagiełdowym (OTC) z dyskontem.
Od tego czasu nie pojawił się żaden oficjalny komunikat o przywróceniu wypłat. Hakerzy nadal obserwują w łańcuchu bloków ogromną liczbę komunikatów OP_RETURN, w tym zaszyfrowane wiadomości, których nie można odczytać bez klucza prywatnego. Portfel padł również ofiarą ataków typu „poisoning”, w których oszuści generują fałszywy adres portfela, który wizualnie odzwierciedla pierwszy i ostatni znak legalnego adresu posiadacza.
Podmiot lub atakujący, którzy stworzyli te „zatrute” portfele, liczą na to, że właściciel nieświadomie skopiuje i wklei sfałszowany adres z rejestru ostatnich transakcji podczas kolejnego przelewu środków, co spowoduje trwałe przekierowanie aktywów na ich konta. Oprócz domniemanych ataków typu „poisoning”, sygnalizowanych przez eksploratory łańcucha bloków, takie jak mempool.space, istnieje również szeroki wachlarz oszukańczych wiadomości wysyłanych na portfel hakera sieci Liquid.
Projekty oparte na BTC borykają się z rosnącym problemem zaufania
Co będzie dalej, nikt nie wie. Co więcej, po włamaniu do sieci Liquid Network nastąpiły również ataki na most bitcoinowy Symbiosis oraz atak na nBTC firmy Nomic. Wszystkie trzy wydarzenia pozostawiły niesmak w odniesieniu do projektów tokenów opartych na BTC, mostów i platform warstwy drugiej (L2). Pojemność sieci Lightning Network spadła z 3 850 BTC pod koniec sierpnia do obecnych 3 720 BTC.
Saga związana z hakerem sieci Liquid wciąż się nie zakończyła, ale ujawnia ona niewygodną prawdę. Protokoły tokenów opartych na BTC w całości opierają się na kruchym zaufaniu ludzkim i powolnym systemie zarządzania. Odmowa ustępstw ze strony Blockstreamu powoduje, że posiadacze L-BTC znajdują się w stanie paraliżu, dopóki sprawa nie zostanie rozwiązana. Jeśli ataki, odkrywane luki w zabezpieczeniach i wspomagane przez sztuczną inteligencję wycieki środków z kontraktów, takie jak te, będą się powtarzać, projekty oparte na BTC i warstwy drugiej (L2) zaczną przypominać nie tyle innowacje, co negocjacje w sprawie zakładników.

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.