Badacze ustalili, że wypłata środków w wysokości 459 000 dolarów z portfela pochodziła z adresu, z którego wcześniej sfinansowano 27 transakcji za pośrednictwem tego samego bota, co rodzi pytania o to, w jaki sposób doszło do wycieku kluczy prywatnych.
Naukowcy twierdzą, że haker odpowiedzialny za atak na bota, którego wartość wyniosła 459 000 dolarów, był najpierw klientem
NAPISAŁ
UDOSTĘPNIJ
Najważniejsze wnioski
- Użytkownicy Tradewiz stracili około 459 tys. dolarów z 20 933 portfeli po ujawnieniu kluczy prywatnych 30 września.
- Bitquery powiązało portfel, z którego nastąpił drenaż środków, z 27 wcześniejszymi transakcjami w serwisie TradeWiz, co rodzi pytania dotyczące bezpieczeństwa kluczy.
- Tradewiz stoi pod presją, by dokonać zwrotów środków i wyjaśnić, w jaki sposób doszło do ujawnienia kluczy do portfeli SOL PVP.
Bitquery śledzi wypływ 459 tys. dolarów z Tradewiz do portfela użytego w 27 transakcjach
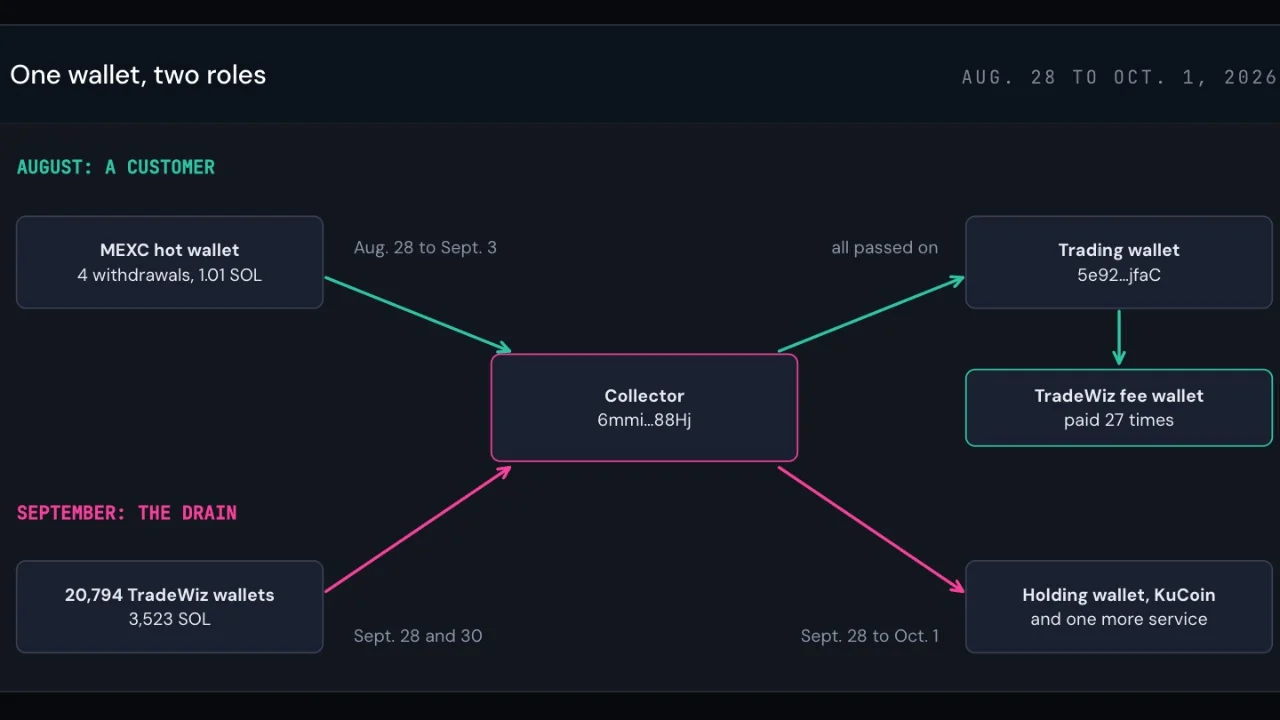
Zanim portfel ten posłużył do zebrania skradzionych kryptowalut, był wykorzystywany do opłacania zwykłych transakcji memecoinami.
To nieoczekiwane odkrycie wynikające z dochodzenia przeprowadzonego przez Bitquery w sprawie Tradewiz – bota handlowego działającego na sieci Solana, którego użytkownicy padli ofiarą opróżnienia portfeli 30 września.
Badacze powiązali adres, na który trafiały skradzione środki, z innym portfelem, który miesiąc wcześniej przeprowadził 27 transakcji za pośrednictwem Tradewiz. W wyniku analizy zidentyfikowano 20 933 poszkodowane portfele oraz kwotę około 459 000 dolarów w SOL, tokenach i depozytach odzyskanych poprzez zamknięcie kont tokenowych. Szacunkowa wartość SOL wynosi 120 dolarów.
To powiązanie stanowi dla śledczych punkt wyjścia. Nie pozwala jednak ustalić, kto kontrolował portfele ani w jaki sposób doszło do ujawnienia kluczy prywatnych.
Bot przestał działać, ale kradzież trwała dalej
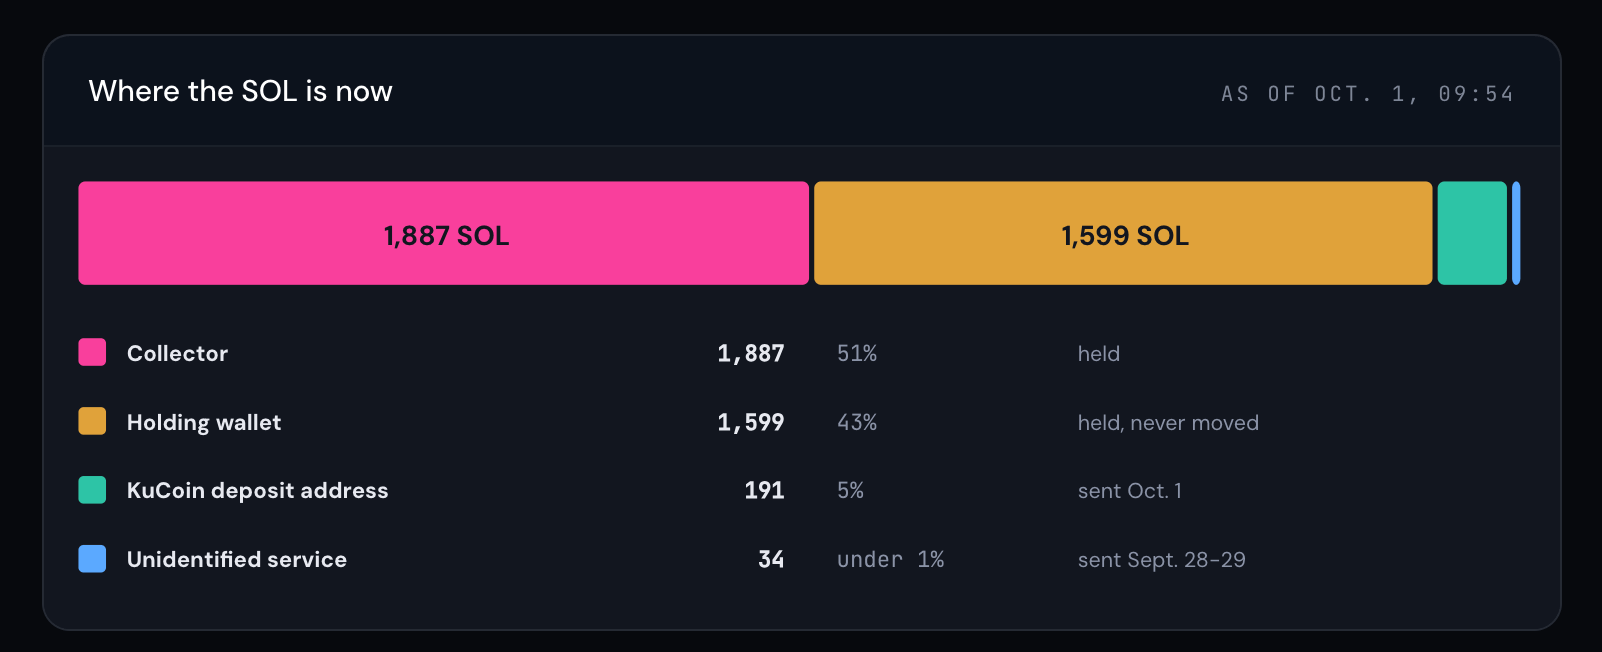
Bitquery ustaliło, że aktywność handlowa za pośrednictwem bota ustała po 41 minutach od rozpoczęcia głównej operacji wyprowadzania środków. Około 73% SOL zebranych podczas tej operacji zostało skradzionych później.
W opublikowanym 30 września na platformie X komunikacie dotyczącym bezpieczeństwa firma Tradewiz przypisała ten incydent ujawnieniu kluczy prywatnych w związku z funkcją eksportu SOL PVP. Zalecała klientom zaprzestanie korzystania z istniejących adresów portfeli SOL PVP.
„W pełni zrekompensujemy użytkownikom straty spowodowane tym incydentem” – napisała firma.
W późniejszej aktualizacji opublikowanej na platformie X poinformowano, że wysłano pierwsze zwroty środków i że każde zgłoszenie wymaga weryfikacji. Firma Tradewiz ogłosiła również zapobiegawowe wstrzymanie usług EVM na czas przeprowadzania kontroli bezpieczeństwa.
Oświadczenia te pozostawiają klientów z dwoma odrębnymi pytaniami: kiedy zostaną im zwrócone straty oraz co zawiodło w systemie chroniącym ich portfele.
Obietnica bezpieczeństwa w obliczu wycieku kluczy prywatnych
Własna dokumentacja Tradewiz sprawia, że incydent ten jest szczególnie niekomfortowy.
W sekcji FAQ firma zezwala użytkownikom na importowanie i eksportowanie kluczy portfeli, ale odradza ich eksportowanie. Stwierdza się tam: „Nie eksportując kluczy prywatnych, możemy zapewnić 100% bezpieczeństwo Państwa aktywów”.
Późniejsze oświadczenie firmy poddaje tę gwarancję szczegółowej analizie. Użytkownicy potrzebują wyjaśnienia, które portfele zostały naruszone, w jaki sposób funkcja eksportu została przełamana oraz co uległo zmianie przed wznowieniem usług.
Dotychczasowe publiczne oświadczenia firmy Tradewiz opisują ulepszenia zabezpieczeń i zobowiązania dotyczące rekompensat, nie udzielając jednak odpowiedzi na powyższe pytania.
Ślad prowadzi do kont na giełdach
1 października firma Tradewiz poinformowała na platformie X, że policja pomaga w śledzeniu aktywów i skontaktowała się z giełdami w celu uzyskania informacji dotyczących tożsamości oraz weryfikacji kont.
Firma zaproponowała również, że rozważy rezygnację z dalszych działań prawnych, o ile będzie to prawnie dozwolone, jeśli osoby odpowiedzialne będą współpracować i zwrócą aktywa.
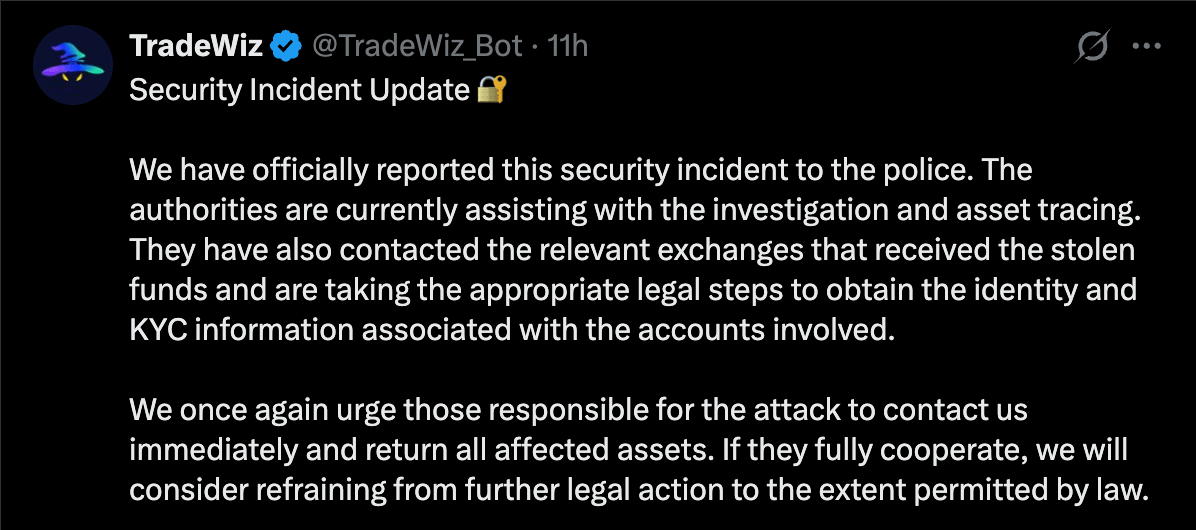
Bitquery prześledziło wcześniejsze wpłaty do wypłat z MEXC oraz późniejsze przelewy na adres depozytowy Kucoin. Powiązania te nie wskazują na udział żadnej z giełd w kradzieży. Wskazują one jednak potencjalne ślady, które śledczy mogą zbadać.
Dla poszkodowanych inwestorów kolejnym istotnym dowodem będą zakończone procesy zwrotu środków oraz techniczny opis naruszenia. Dla śledczych wcześniejsza aktywność klientów może okazać się bardziej przydatna niż sama kradzież.

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.