Zgodnie z opublikowanym dzisiaj raportem z dochodzenia przeprowadzonego przez firmę Slowmist, sprawcy, którzy wykradli z platformy Bitget około 388 milionów dolarów, po raz pierwszy uruchomili złośliwy kod na przejętym serwerze 31 sierpnia, czyli prawie cztery tygodnie przed kradzieżą.
Hakerzy z Bitget mieli dostęp do platformy przez 25 dni przed kradzieżą 388 mln dolarów
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze wnioski
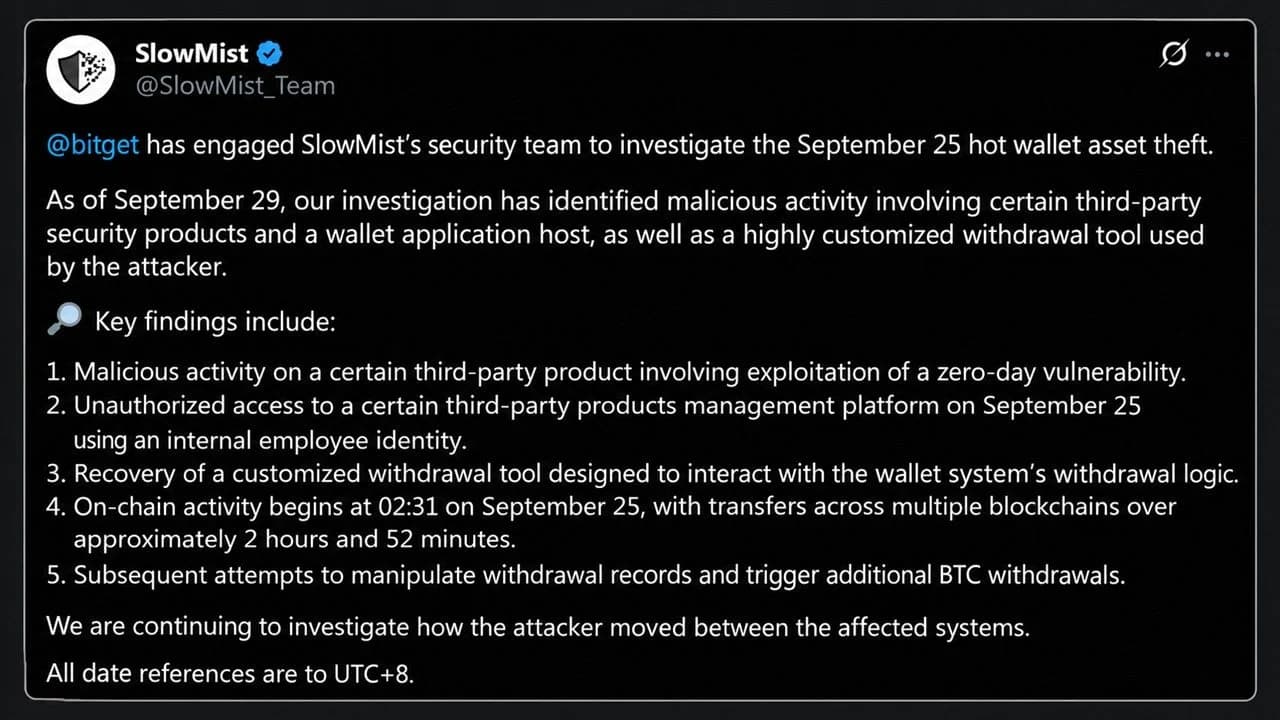
- Firma Slowmist ustaliła, że pierwsza złośliwa aktywność w systemach powiązanych z Bitget miała miejsce 31 sierpnia, czyli 25 dni przed kradzieżą.
- Tożsamość pracownika oraz niestandardowe narzędzie do wypłat umożliwiły atakującym przenoszenie środków przez 2 godziny i 52 minuty.
- 30 września firma Mistrack zidentyfikowała podejrzane skrypty pochodzące prawdopodobnie z Korei Północnej, które przekierowywały skradzione środki za pośrednictwem protokołów CoW i Chainflip.
Drzwi były otwarte od sierpnia
25 września Bitget zatrudnił firmę zajmującą się bezpieczeństwem blockchain w celu zbadania kradzieży z portfeli gorących, a ustalenia, aktualne na dzień 29 września, zmieniają chronologię wydarzeń. Najwcześniejsza złośliwa aktywność w dostępnych logach pochodzi z 31 sierpnia, kiedy to usługa na jednym węźle produktu zabezpieczającego innej firmy, nazwanego przez Slowmist „Produktem A”, została zaatakowana poprzez lukę typu zero-day, czyli błąd oprogramowania, o którego istnieniu dostawca jeszcze nie wiedział.
Atakujący uruchomił ukryty skrypt, odczytał zmienną środowiskową zawierającą hasło do bazy danych i połączył się z bazą danych. Ta sama aktywność związana z ukrytym skryptem pojawiła się na dwóch kolejnych węzłach 23 i 25 września, a w raporcie dodano:
Te ustalenia wskazują, że środowiska usług, których dotyczyła ta sytuacja, zostały naruszone jeszcze przed przeniesieniem zasobów na zewnątrz.
Jest to zgodne z wyjaśnieniem samej firmy Bitget, że atakujący wykorzystali produkt zabezpieczający innej firmy, aby uzyskać wewnętrzne dane uwierzytelniające wysokiego poziomu. Slowmist dodał jednak informację, o której nikt wcześniej nie wiedział, a mianowicie jak długo intruzi przebywali w systemie.
Noc kradzieży – minuta po minucie
Raport rejestruje każdy krok w strefie czasowej UTC+8. Po przeliczeniu na UTC sekwencja wydarzeń z 24 września wygląda następująco:
- 16:07 UTC: Korzystając z tożsamości pracownika, atakujący uzyskał dostęp do platformy zarządzania narzędziem drugiego dostawcy, „Produkt B”, i podjął trzy kolejne próby wprowadzenia poleceń systemowych.
- 17:49 UTC: „Wysoce spersonalizowane narzędzie do wypłat”, odzyskane później z plików usuniętych przez atakującego, rozpoczęło realizację kradzieży. Sfałszowało parametry kontroli ryzyka, utworzyło zlecenia wypłat i uruchomiło sam proces wypłaty.
- 18:31 UTC: Zrealizowano pierwszy zweryfikowany transfer w łańcuchu bloków – 93 TRX, a 11 sekund później – 0,84 ETH.
- 21:23 UTC: Ostatni skompilowany transfer, około 2 godzin i 52 minut po pierwszym.
Najintensywniejszy etap nastąpił na początku, ponieważ firma Arkham Intelligence ustaliła, że w ciągu zaledwie 18 minut z siedmiu łańcuchów wypłynęło 228 milionów dolarów, przy czym największą pojedynczą pozycją był XRP o wartości około 153 milionów dolarów. Po rozpoczęciu transferów atakujący próbował również zmienić zapisy dotyczące wypłat w bazie danych portfela. Dwa sfałszowane zlecenia wypłaty BTC zwróciły błędy, a logi wskazują, że intruz sprawdzał status zleceń i ponawiał próby.
Nie skradziono żadnych kluczy prywatnych, ale zamiast tego atakujący oszukali wewnętrzny system zatwierdzania, nakłaniając go do zatwierdzania przelewów, które wyglądały na legalne.
Boczne wejście poprzez Chainflip
Pieniądze wciąż są w obiegu, a założyciel Slowmist, Cos, twierdzi, że narzędzie Trackagent firmy Mistrack wykryło podejrzanych hakerów z Korei Północnej łączących protokół CoW i Chainflip w celu prania środków. Zautomatyzowane skrypty składają zlecenia wymiany w CoW Protocol, agregatorze zdecentralizowanych giełd (DEX), i ustawiają odbiorcę na wstępnie skonfigurowany kontrakt depozytowy Chainflip. Po rozliczeniu zlecenia aktywa trafiają bezpośrednio do wymiany międzyłańcuchowej i wychodzą po drugiej stronie jako bitcoiny.
Trudno jednak nie dostrzec ironii tej sytuacji, ponieważ zaledwie dzień wcześniej pośrednicy Chainflip odrzucili bezpośrednią wpłatę od tych samych atakujących i odesłali środki z powrotem pierwotną trasą. Cos ostrzegł, że kontrole Chainflip w zakresie przeciwdziałania praniu pieniędzy (AML) oraz „poznaj swoją transakcję” (KYT) nie nadążają za hakerami, których system rozdziela środki między mosty, zamienia je na bitcoiny, miesza je i zmienia kierunek w momencie zamknięcia danej trasy.
Inne drzwi również zostały zatrzasnięte. Near Intents zablokowało większość próby prania pieniędzy o wartości 50 milionów dolarów, przepuszczając 166 000 dolarów i zamrażając 503 000 dolarów. Wcześniejsze przepływy przebiegały przez Thorchain, Uniswap, 1inch Fusion i Stargate, co ponownie rozgorzało starą dyskusję w Thorchain na temat tego, czy neutralne protokoły powinny kontrolować skradzione środki.
O czym użytkownicy Bitget powinni jeszcze wiedzieć
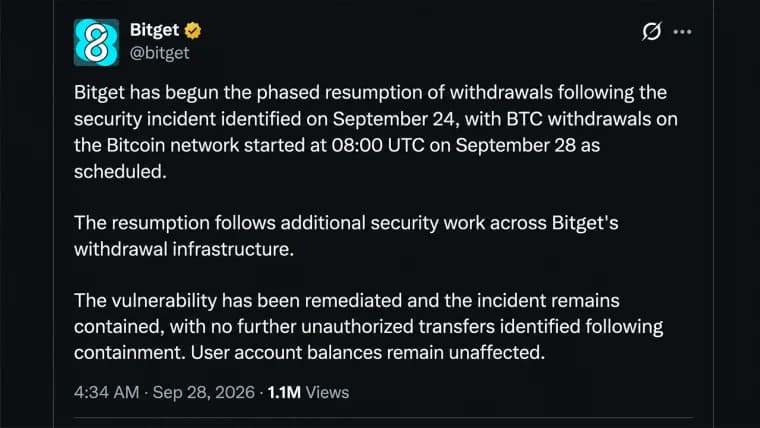
Bitget twierdzi, że jego Fundusz Ochrony Użytkowników, dysponujący kwotą ponad 464 mln dolarów, pokrywa straty. Wypłaty są przywracane etapami – najpierw dla bitcoina, następnie dla etheru, USDT, a na końcu dla wszystkich pozostałych aktywów.
Ważniejsze pytanie wykracza poza Bitget, a firma Slowmist nie ujawniła nazw dostawców stojących za „Produktem A” i „Produktem B” oraz twierdzi, że wciąż bada, w jaki sposób atakujący przemieszczał się między systemami. Według magazynu „Fortune” grupy powiązane z Koreą Północną ukradły w 2025 r. rekordową kwotę 2 mld dolarów, więc każda giełda korzystająca z tego samego stosu zabezpieczeń ma teraz powód, by dokładnie przeanalizować swoje logi sięgające końca sierpnia.

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.