Nieznana grupa cyberprzestępców uruchomiła fałszywy łańcuch L2 podszywający się pod Giwa – projekt wspierany przez Upbit – co wykryła DYORSWAP, zdecentralizowana giełda obsługująca wiele łańcuchów. Utracono ponad 760 ETH przeniesionych do tego łańcucha, a DYORSWAP ogłosiła procedurę wypłaty odszkodowań dla poszkodowanych użytkowników.
Oszuści uruchamiają fałszywą sieć L2 opartą na ETH, by ukraść 2 mln dolarów od inwestorów kryptowalutowych
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze wnioski
- Fałszywy łańcuch L2 GIWA oparty na Ethereum pozbawił 1 335 użytkowników, którzy przetransferowali środki, 766 ETH (ponad 2 mln dolarów).
- Oszuści wdrożyli złożony fałszywy łańcuch z działającymi mostami, początkowo wprowadzając w błąd platformę DYORSWAP.
- DYORSWAP prowadzi dochodzenie w sprawie oszustwa i zwraca środki użytkownikom, ale spotyka się z krytyką za to, że umożliwił jego realizację.
Oszustwo związane z uruchomieniem fałszywego łańcucha Giwa L2 spowodowało straty w wysokości ponad 760 ETH
Po raz pierwszy zgłoszono nowy, wyrafinowany schemat polegający na uruchomieniu fałszywego rozwiązania Ethereum L2, który dotknął ponad tysiąc użytkowników, którzy przenieśli swoje środki do tego łańcucha.
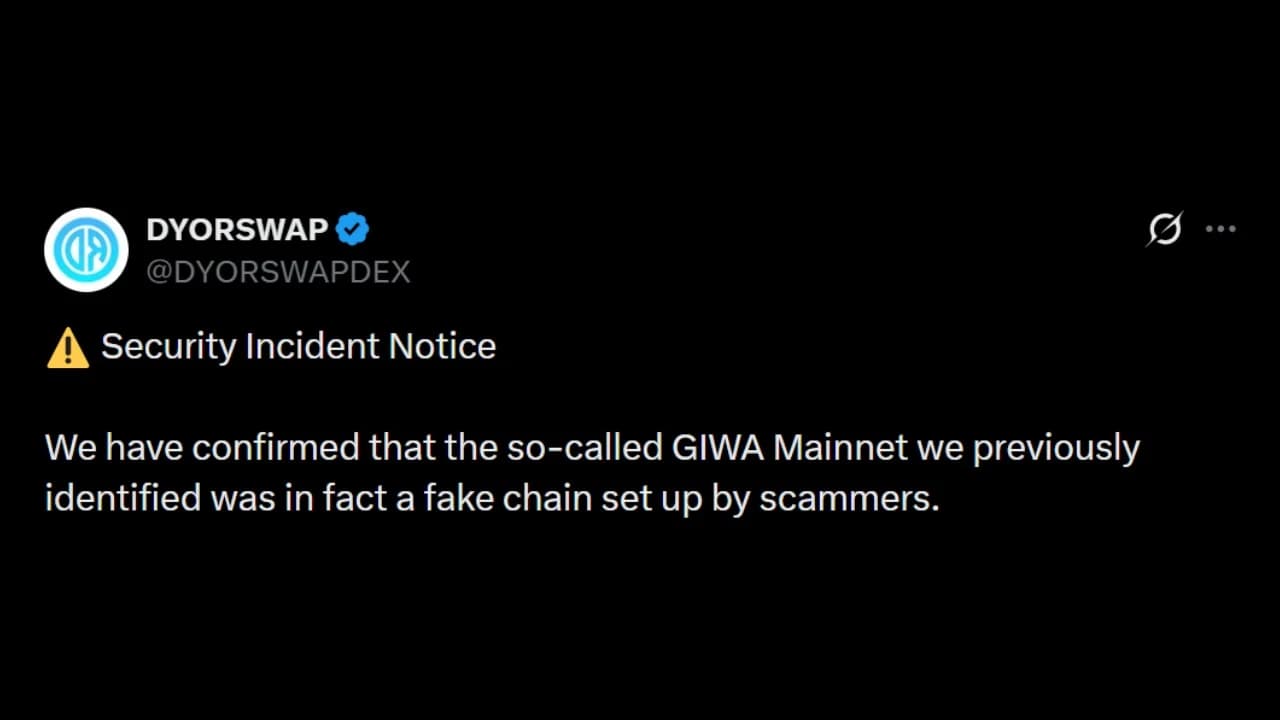
Łańcuch, który wykorzystywał numer identyfikacyjny 9134, został początkowo zidentyfikowany przez DYORSWAP – wielołańcuchową zdecentralizowaną giełdę (DEX) – jako sieć główna projektu GIWA, wspieranego przez Upbit, co skłoniło pierwszych użytkowników do szybkiego przeniesienia środków do tego łańcucha w celu skorzystania z nadchodzących możliwości finansowych.
Początkowo niektórzy twierdzili, że oszustwo polegało jedynie na wykorzystaniu zwykłego adresu ETH i przedstawieniu go jako łańcuch L2. Niemniej jednak w swoim oficjalnym raporcie DYORSWAP podkreśliło, że tak nie było, ponieważ wdrożenie łańcucha obejmowało infrastrukturę typu OP stack, most oraz moduł przetwarzania partii, co wskazuje na wyższy stopień zaawansowania.
Kradzież została przeprowadzona po tym, jak ponad 1 335 adresów przesłało środki do kontraktu, a od tych użytkowników wycofano około 766,25 ETH, o wartości ponad 2 milionów dolarów w momencie pisania tego tekstu.
Zanim środki zostały wyprowadzone, DYORSWAP zidentyfikował rzeczywistą aktywność w fałszywym łańcuchu, gdzie transakcje użytkowników – w tym zakupy, sprzedaż i wprowadzanie tokenów – odbywały się w czasie rzeczywistym.
„Do odwołania NIE NALEŻY korzystać z żadnych nieoficjalnych interfejsów RPC sieci głównej GIWA, mostów ani kontraktów oraz NIE NALEŻY wysyłać środków na żadne powiązane adresy” – oświadczył DYORSWAP po wykryciu, że środki użytkowników zostały wyprowadzone.
Niemniej jednak, gdy doszło do incydentu, prawdziwy projekt Giwa wyjaśnił, że nie uruchomił swojej sieci głównej w tajemnicy. „Obecnie NIE prowadzimy naszej sieci głównej. Żadna z tych publikacji twierdzących, że posiadają informacje o interfejsie RPC sieci głównej GIWA, NIE JEST PRAWDZIWA” – wyjaśnił Giwa w mediach społecznościowych.
Chociaż DYORSWAP zaprzeczył bezpośredniej odpowiedzialności za atak, twierdząc, że środki zostały wyprowadzone z fałszywego łańcucha, rozpoczął proces zwrotu środków dla poszkodowanych użytkowników, informując, że rozdzielił już ponad 200 ETH ze swoich własnych środków.
DYORSWAP podkreślił, że będzie kontynuował dochodzenie i odtworzy całą historię transakcji na fałszywym łańcuchu, aby zidentyfikować i namierzyć adresy atakującego.
Mimo to użytkownicy skrytykowali podejście DYORSWAP, argumentując, że bez ich udziału nikt nie zauważyłby uruchomienia łańcucha ani nie przelałby środków na ten łańcuch, określając to jako oszustwo oparte na inżynierii społecznej.
Fałszywa operacja uruchomienia sieci głównej Giwa jest kolejnym z serii incydentów związanych z bezpieczeństwem, których celem są zarówno platformy zdecentralizowane, jak i scentralizowane, co sprawia, że posiadacze kryptowalut pozostają w stanie ciągłej gotowości.

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.