4 października z platformy Base zniknęło 6 milionów dolarów z kryptowalutowego sejfu, jednak najdziwniejsze może być to, kto był jego właścicielem. Nikt tego publicznie nie wie. Firmy zajmujące się bezpieczeństwem wyśledziły około 1 783 wstETH wypływających z sejfu, podczas gdy dane z łańcucha bloków wskazują na anonimowy sejf z siedmioma sygnatariuszami. Sama platforma Base nie została zhakowana, nie wskazano na winną głównych kontraktów Aave, a właściciel skarbca nadal się nie ujawnił.
6 mln dolarów zniknęło z kryptowalutowego skarbca kontrolowanego przez 7 tajemniczych osób uprawnionych do podpisywania transakcji
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze wnioski
- Blockaid i kilku badaczy łańcucha bloków zwróciło uwagę na skarbce na platformie Base 4 października, gdy straty przekroczyły 6 milionów dolarów.
- Aave przekonwertowało 1 783 aBaswstETH na wstETH, ale nie obwinia się za to jego głównych kontraktów.
- Zapisy w sieci Base wskazują na sejf typu „3 z 7”, którego właściciele nadal nie zostali zidentyfikowani.
Skarbiec o wartości 6 milionów dolarów, którego nikt nie zgłosił
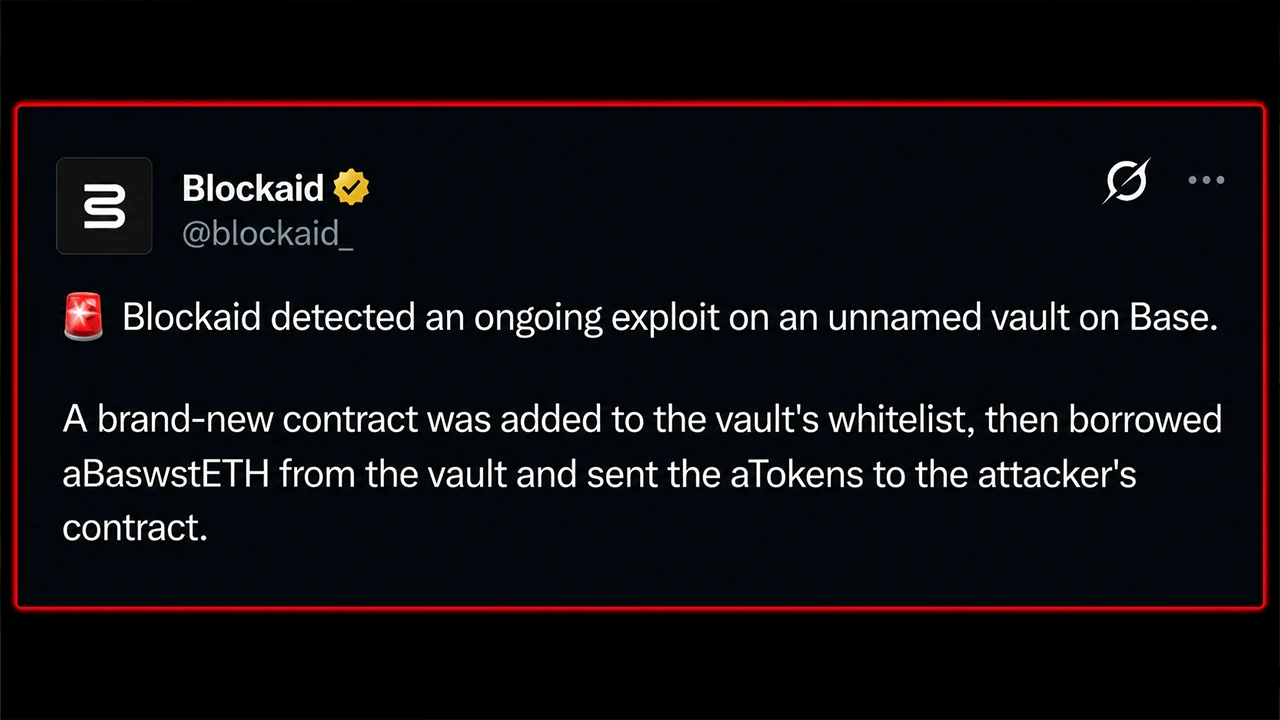
O godz. 09:21 UTC 4 października firma Blockaid wykryła coś, co wyglądało na atak typu exploit na skarbcu przechowywanym w Base, protokole Coinbase działającym w warstwie drugiej (L2) sieci Ethereum. W tym momencie zniknęło już około 2,02 mln dolarów. Około 40 minut później strata przekroczyła 6 milionów dolarów, a firmy zajmujące się bezpieczeństwem zidentyfikowały wypływ około 1 783 wstETH ze skarbca.
Potem nastąpiła jeszcze dziwniejsza część wydarzeń. Żaden protokół nie zgłosił roszczeń do tego skarbca. Jego domniemanym administratorem jest skarbiec typu „3 z 7” (3-of-7 Safe), którego siedmiu sygnatariuszy pozostaje niezidentyfikowanych, co sprawia, że miejsce przestępstwa warte wiele milionów dolarów nie ma publicznie znanego właściciela.

Sześć wypłat, jeden świeżo dodany do białej listy kontrakt
Firmy Peckshield, Certik i Exvul doszły do mniej więcej takich samych wyników. Firmy zajmujące się bezpieczeństwem stwierdziły, że z sejfu pożyczono 1 783,067 aBaswstETH, a następnie zamieniono je za pośrednictwem Aave na platformie Base na około 1 783 wstETH.
Mówiąc prościej, tokeny pobrane początkowo to tokeny pokwitowania Aave reprezentujące „wrapped” stakowany ether zdeponowany w łańcuchu L2 Base. Nowo utworzony kontrakt został dodany do białej listy skarbca, pożyczył te tokeny pokwitowania, przeniósł je do kontraktu kontrolowanego przez atakującego i wymienił je za pośrednictwem Aave na bazowe wstETH.
Exvul naliczył sześć wypłat. Dokładna przyczyna niepowodzenia autoryzacji pozostaje jednak niepotwierdzona. Firmy zajmujące się bezpieczeństwem nie stwierdziły, że jakiekolwiek podstawowe kontrakty zostały naruszone, a nie był to atak hakerski na sam łańcuch Base. Spekulacje dotyczące naruszenia portfela lub konkretnej pozycji w Aave pozostają jedynie spekulacjami.
Bezpieczny portfel z siedmioma sygnatariuszami bez nazwy
Zapisy w łańcuchu bloków sprawiają, że trudno zignorować tę tajemnicę. Opróżniony sejf to przezroczysty proxy Openzeppelin, którego właściciel wskazuje na sejf utworzony około 324 dni temu. Ten Safe wymaga trzech z siedmiu podpisów do działania, ale nie posiada publicznej nazwy protokołu, a żaden z adresów siedmiu sygnatariuszy nie został publicznie zidentyfikowany przez firmy zajmujące się bezpieczeństwem śledzące ten incydent.
Uprawnienia do aktualizacji są oddzielne, co dodaje kolejną warstwę kontraktów pomiędzy sejfem a tym, kto ostatecznie nim zarządza. Na razie właścicielem operacyjnym widocznym w łańcuchu bloków jest anonimowy Safe typu „3 z 7”. Opróżniony serwer proxy to 0xD1895f2019c2152FC2b9022D57f19198c4CFCABC, a właścicielem sejfu jest adres 0x6b27512a5943Ed327f6cb6C3EC1f0398229f42C4. Basescan i Arkham Intelligence identyfikują ten ostatni jako serwer proxy Safe utworzony za pomocą Safe Proxy Factory 1.4.1.
To rozróżnienie ma znaczenie dla zrozumienia, co faktycznie wiedzą śledczy. Widzą oni skarbiec, kontrakt właściciela, siedem adresów podpisujących oraz ślad tokenów. Nie widzą natomiast organizacji stojącej za tymi adresami ani tego, czy zmiana na białej liście wynikała ze skradzionych danych uwierzytelniających, działania „białego” hakera, błędnych uprawnień czy innej nieznanej luki. Żadna publiczna organizacja nie zgłosiła się, by wypełnić tę lukę.
Ryzyko systemowe wydaje się na razie opanowane, choć wyprzedaż skradzionych wstETH mogłaby wywrzeć krótkoterminową presję na jego parytet. Pozostaje intrygujący obraz sytuacji: zniknęło około 6 milionów dolarów, badacze łańcucha bloków są w stanie prześledzić mechanizm stojący za tym drenażem, a siedem adresów podpisujących jest widocznych na pierwszy rzut oka. Jednak osoby kontrolujące te adresy pozostają w tej historii wyraźnie nieobecne.
Sytuacja wciąż się rozwija. Żaden protokół nie przyznał się do odpowiedzialności za ten skarb, a nikt nie opublikował potwierdzonego raportu dotyczącego błędu lub naruszenia klucza. Więcej szczegółów zostanie dodanych w miarę pojawiania się nowych informacji.

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.