W sobotę, 10 października 2026 r., firma Ledger potwierdziła, że portfel sprzętowy należący do jednego z poszkodowanych klientów zawierał nieautoryzowany implant, co potwierdza podejrzenia dotyczące ataku na łańcuch dostaw z udziałem południowoazjatyckiego dystrybutora CryptoBilis. Odkrycie to nastąpiło po doniesieniach o stratach kryptowalut sięgających 93,4 mln dolarów na setkach adresów.
Ledger potwierdza ukryty implant sprzętowy w portfelu użytkownika
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze wnioski
- Firma Ledger potwierdziła obecność nieautoryzowanego implantu sprzętowego 10 października, co wzmacnia podejrzenia o fizyczną ingerencję.
- Yfarmx szacuje podejrzewane straty na 93,4 mln dolarów, ale firma Ledger nie zweryfikowała jeszcze tej kwoty.
- CryptoBilis wstrzymało sprzedaż portfeli sprzętowych, podczas gdy firma Ledger współpracuje z organami ścigania w celu zbadania tego incydentu.
Firma Ledger potwierdza fizyczną ingerencję w miarę rozszerzania się śledztwa w sprawie portfeli kryptowalutowych
W sobotę, 10 października, firma Ledger potwierdziła, że urządzenie jednego z klientów zawierało nieautoryzowany implant sprzętowy. Odkrycie to znacznie wzmacnia podejrzenia dotyczące niedawnego incydentu związanego z opróżnieniem portfeli, w który zamieszany jest południowoazjatycki dystrybutor CryptoBilis. Potwierdzenie to pojawiło się po oszacowaniu strat na 93,4 mln dolarów, choć firma Ledger nie zweryfikowała tych danych niezależnie.
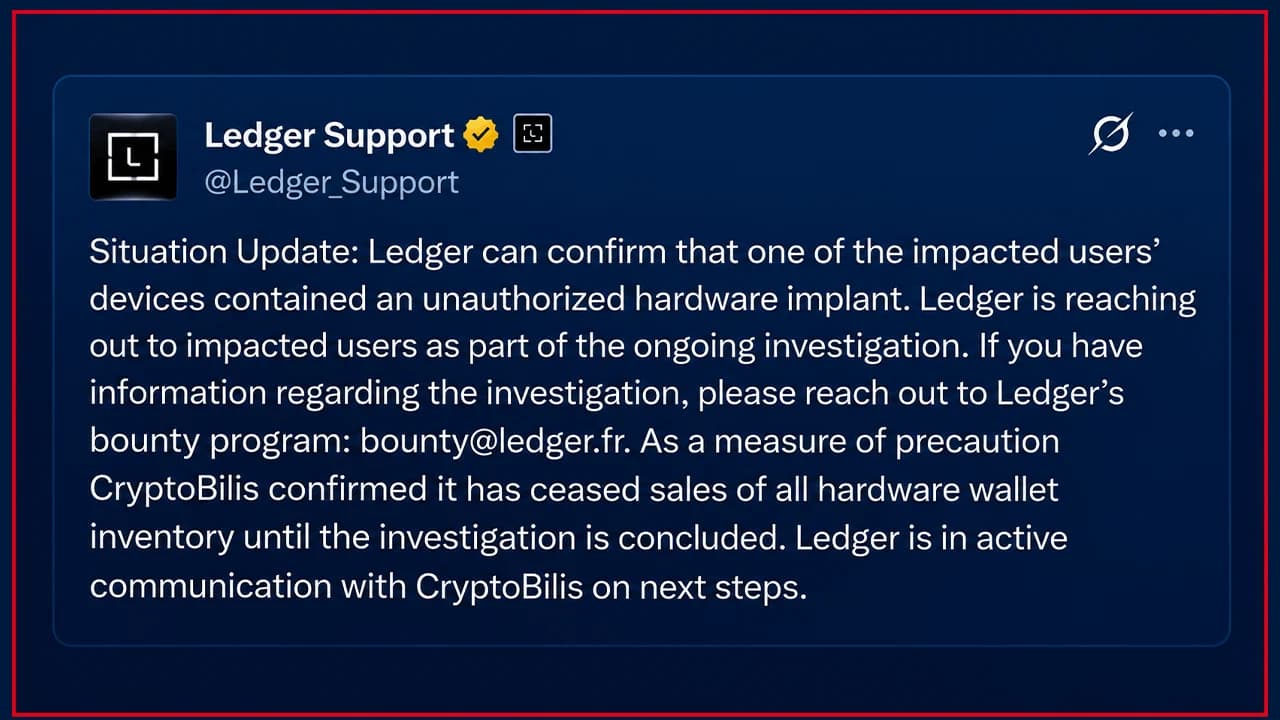
Firma utrzymuje również, że jej infrastruktura bezpieczeństwa pozostaje nienaruszona, co stawia śledczych przed dość osobliwym problemem: potencjalnie zainfekowanym urządzeniem, które nadal może wyglądać na autentyczne. Sobotnie oświadczenie firmy Ledger stanowiło pierwsze potwierdzenie przez firmę fizycznej ingerencji dotyczącej portfela sprzętowego jednego z poszkodowanych klientów. Producent ogłosił, że „jedno z urządzeń poszkodowanego użytkownika zawierało nieautoryzowany implant sprzętowy”, dostarczając śledczym jak dotąd najsilniejszy dowód na to, że do sprawy wkroczył złośliwy sprzęt.
W poście opublikowanym na platformie X konto pomocy technicznej firmy wyjaśniło, że „kontaktuje się z poszkodowanymi użytkownikami w ramach trwającego śledztwa”, zachęcając jednocześnie wszystkich posiadających istotne informacje do zgłoszenia się do programu nagród. CryptoBilis również podjął działania – firma Ledger poinformowała, że sprzedawca „wstrzymał sprzedaż wszystkich portfeli sprzętowych do czasu zakończenia śledztwa”.
Potwierdzenie to pojawiło się po piątkowych doniesieniach o opróżnionych portfelach w Azji Południowo-Wschodniej, gdzie śledczy wyśledzili podejrzane transakcje dotyczące bitcoinów, etheru i stablecoinów. Niezależne szacunki znacznie się różnią – serwis Yfarmx szacuje podejrzane straty na 93,4 mln dolarów na 471 adresach, a Bitquery szacuje je na około 92,9 mln dolarów na 311 unikalnych adresach.
Ukryty sprzęt budzi wątpliwości co do bezpieczeństwa portfeli
Odkrycie to potwierdza również wiarygodność niezależnych ustaleń opublikowanych przez byłego dyrektora generalnego Mt Gox, Marka Karpelèsa, który udokumentował istnienie zmodyfikowanego urządzenia Ledger Nano X zawierającego ukrytą płytkę drukowaną, sprzęt do komunikacji komórkowej oraz komponenty rzekomo zdolne do przechwytywania fraz odzyskiwania.
Rzekomy podstęp był szczególnie sprytny. Zamiast atakować element zabezpieczający portfela, sprzęt ten rzekomo monitorował informacje przesyłane do wyświetlacza urządzenia podczas konfiguracji, potencjalnie przechwytując frazy odzyskiwania przed ich przesłaniem przez połączenie komórkowe.
Takie podejście mogłoby pozwolić autentycznemu urządzeniu przejść standardowe kontrole weryfikacyjne, jednocześnie potajemnie ujawniając frazę odzyskiwania jego właściciela. Jednak śledczy nie ustalili, czy każdy z dotkniętych problemem portfeli zawierał podobny sprzęt.
Producent portfeli sprzętowych, firma Ledger, starała się odróżnić sfałszowany sprzęt od swoich podstawowych systemów bezpieczeństwa, stwierdzając: „Nie mamy żadnych przesłanek wskazujących, że infrastruktura bezpieczeństwa, systemy lub usługi firmy Ledger zostały naruszone”.

Post firmy Ledger na platformie X spotkał się z dużą krytyką, a niektórzy użytkownicy byli niezadowoleni ze sposobu, w jaki firma poradziła sobie z tą sytuacją. W komentarzach pod postem na X pojawiło się kilka pytań typu: „Czy zamierzacie zwrócić pieniądze ofiarom?”. Inni twierdzili, że to firma Ledger ponosi odpowiedzialność za outsourcing. „Czy to nie jest wasza odpowiedzialność, skoro byli oni waszymi oficjalnymi autoryzowanymi dystrybutorami? To na was spoczywa obowiązek wypłacenia odszkodowań ofiarom” – napisał ktoś inny w wątku firmy Ledger na platformie X.
Ledger wydaje nowe ostrzeżenie dla klientów CryptoBilis
W miarę jak śledztwo nabiera tempa, firma Ledger ponownie przekazała swoje zalecenia klientom, którzy zakupili urządzenia za pośrednictwem tego sprzedawcy. Firma zaleciła poszkodowanym nabywcom, aby „nie rozpoczynali konfiguracji, jeśli jeszcze tego nie zrobili”.

Klientom, którzy już zainicjowali swoje portfele, firma Ledger doradziła, aby „rozważyli przeniesienie aktywów na nowy urządzenie Ledger (z nowym seedem)”. To rozróżnienie ma znaczenie, ponieważ fraza odzyskiwania zapisana podczas konfiguracji może potencjalnie narazić aktywa na niebezpieczeństwo długo po odłączeniu zainfekowanego sprzętu.
Firma Ledger potwierdziła również, że „pracuje nad dalszymi, ulepszonymi rozwiązaniami zapobiegającymi manipulacjom”, sugerując, że fizyczne modyfikacje pozwalające na obejście istniejących mechanizmów kontroli stały się pilnym problemem bezpieczeństwa.
Firma podziękowała SEAL 911 za pomoc śledczym i oświadczyła, że współpracuje z organami ścigania. Jednocześnie firma Ledger ostrzegła klientów, że „Ledger nigdy nie poprosi o podanie 24-wyrazowego wyrażenia odzyskiwania”.
Pomimo wszystkich tych wydarzeń najważniejsze pytania pozostają bez odpowiedzi. Potwierdzono obecność jednego zainfekowanego urządzenia, ale liczba dodatkowych implantów, ich związek ze zgłoszonymi stratami oraz tożsamość osób odpowiedzialnych pozostają nierozwiązane. Urządzenie stworzone w celu zachowania tajemnic najwyraźniej miało drugą parę uszu, a śledczy wciąż ustalają, ile innych osób mogło podsłuchiwać.

Szacowane straty firmy Ledger sięgają 93,4 mln dolarów, a śledczy badają sprawę potencjalnego ataku na łańcuch dostaw związanego z portfelami sprzętowymi.
Czytaj teraz: Tajemnica portfela Ledger narasta, straty: 93,4 mln dolarów

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.