W piątek społeczność kryptowalutowa stanęła w obliczu kolejnego skandalu związanego z bezpieczeństwem, tym razem dotyczącego producenta portfeli sprzętowych – firmy Ledger. Chociaż wstępne doniesienia szacowały wartość rzekomej kradzieży na 86 milionów dolarów, podejrzewane straty mogły osiągnąć nawet 93,4 miliona dolarów, a ponieważ firma Ledger nie przedstawiła jeszcze oficjalnego oświadczenia, atak na łańcuch dostaw wydaje się jak dotąd najbardziej wiarygodnym wyjaśnieniem.
Tajemnica portfela Ledger narasta, straty: 93,4 mln dolarów
NAPISAŁ

UDOSTĘPNIJ

Najważniejsze informacje
- Według serwisu Yfarmx szacowane straty firmy Ledger mogły wynieść 93,4 mln dolarów na 471 adresach.
- Firma Chainalysis śledzi złożoną operację prania pieniędzy powiązaną z doniesieniami o stratach wynoszących prawie 100 milionów dolarów.
- Ponieważ firma Ledger 9 października nadal prowadzi dochodzenie, pozostają pytania dotyczące możliwego ataku na łańcuch dostaw.
Dochodzenie w łańcuchu bloków wskazuje na straty szacowane na 93,4 mln dolarów
Według szczegółowej analizy i badania łańcucha bloków przeprowadzonych przez reportera Yfarmx, Johna Kamala, domniemane straty związane z firmą Ledger mogły wynieść 93,4 mln dolarów na 471 różnych adresach. Jednak firma Ledger nie zweryfikowała jeszcze tych ustaleń ani nie potwierdziła domniemanych strat w wysokości prawie 100 mln dolarów.
Serwis Bitcoin.com News poinformował wcześniej, że firma Ledger bada doniesienia o stratach poniesionych przez „użytkowników z Azji Południowo-Wschodniej, którzy zakupili produkty od sprzedawcy o nazwie CryptoBillis”. Od tego czasu firma nie przedstawiła żadnych dalszych ustaleń, pozostawiając niezależnym śledczym i analitykom łańcucha bloków zadanie ustalenia, co mogło się wydarzyć.
Firma Chainalysis, zajmująca się analizą danych z łańcucha bloków, odniosła się do tej sytuacji na platformie X, oświadczając, że „bada doniesienia o środkach skradzionych posiadaczom produktów Ledger”. Firma ujawniła ponadto, że jej analitycy zidentyfikowali „wyrafinowaną operację prania pieniędzy między łańcuchami”.
Firma Bitquery również zbadała tę sprawę, a jej dane były bardzo zbliżone do analizy Kamala. Raport tej firmy zajmującej się infrastrukturą danych blockchain i analizą danych wskazuje kwotę około 92,9 mln dolarów rozłożoną na 311 unikalnych adresów. „Jeden złodziej posiadał wszystkie klucze” – wyjaśnia analiza Bitquery.
Odkrycie ukrytego sprzętu budzi podejrzenia o atak na łańcuch dostaw
Oprócz tego były dyrektor generalny Mt Gox, Mark Karpelès, udokumentował, że urządzenia Ledger zawierają ukryty sprzęt monitorujący, zdolny do przechwytywania fraz odzyskiwania podczas konfiguracji. Odkrycie Karpelèsa sugeruje, że portfele zakupione od zewnętrznych dostawców mogły zostać naruszone, zanim użytkownicy w ogóle rozpakowali urządzenia i przenieśli do nich swoje aktywa kryptograficzne.
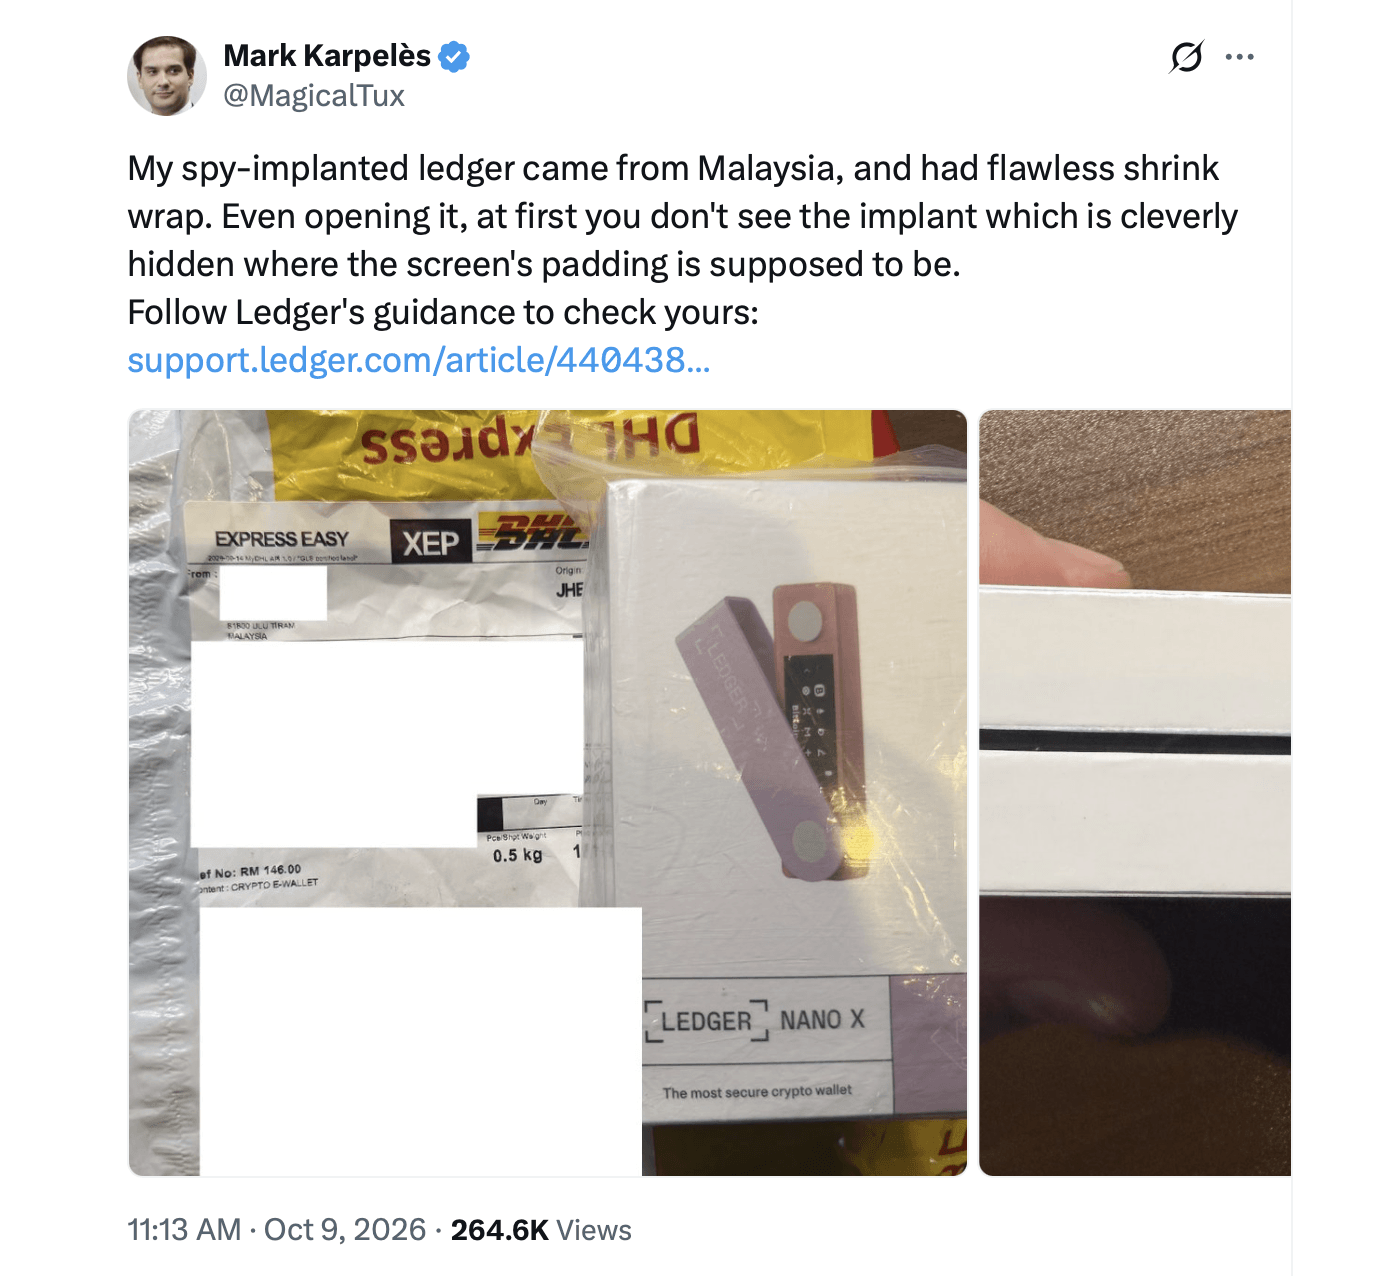
Jednak pomimo tego, że teoria ta zyskuje na popularności, ani firma Ledger, ani niezależni badacze nie ustalili jednoznacznego związku między tymi podejrzanymi implantami a zgłoszonymi w piątek stratami.
Opróżnienie portfeli i transfery międzyłańcuchowe pogłębiają tajemnicę
Raport Kamala opublikowany w serwisie Yfarmx wskazuje, że zarejestrowane transfery wydawały się być autoryzowane przy użyciu własnych danych uwierzytelniających ofiar, podczas gdy w sieci Bitcoin niektóre adresy zostały całkowicie opróżnione, a żaden z UTXO nie powrócił do pierwotnych portfeli.
Wykorzystano kilka sieci blockchain wraz z aplikacjami takimi jak Thorchain i Tornado Cash. Obecnie panuje zgoda co do tego, że prawdopodobnie był to atak na łańcuch dostaw, w wyniku którego udało się przejąć część urządzeń Ledger. Nie wydaje się, aby miało to cokolwiek wspólnego z błędem oprogramowania układowego Coldcard, a nic nie wskazuje na zdalny atak typu zero-day.
Jak wspomniano, firma Ledger nie potwierdziła łącznej wartości strat. Firma nie potwierdziła również żadnej z teorii krążących w mediach społecznościowych. Wydarzenia te następują tuż po niedawnych naruszeniach bezpieczeństwa danych dotyczących firm Trezor i Safepal, w wyniku których ujawniono informacje o zamówieniach dziesiątek tysięcy klientów. W swojej analizie sytuacji Kamal zwraca również uwagę, że firma CryptoBillis sprzedawała między innymi portfele sprzętowe marek „Trezor, Safepal, Tangem, [and] Onekey”.
Na razie społeczność kryptowalutowa oczekuje na oficjalną analizę zdarzenia ze strony firmy Ledger, mając nadzieję, że rzuci ona światło na okoliczności tego zagadkowego incydentu i udzieli tak bardzo potrzebnych odpowiedzi.

W wyniku luki w wtyczce do obsługi zamówień doszło do wycieku danych 39 798 klientów serwisu Safepal
Firma Safepal padła ofiarą naruszenia bezpieczeństwa danych, w wyniku którego ujawniono dane 39 798 użytkowników. Dowiedz się więcej o problemach związanych z bezpieczeństwem i ich konsekwencjach dla użytkowników portfeli.
Czytaj teraz: W wyniku luki w wtyczce do obsługi zamówień doszło do wycieku danych 39 798 klientów serwisu Safepal

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.