Hakerzy przejęli kontrolę nad infrastrukturą pocztową firmy Foundation i wysłali fałszywe powiadomienia o wycofaniu portfeli sprzętowych, zawierające prawdziwe nazwiska, adresy i szczegóły zakupów klientów. Firma twierdzi, że zablokowała dostęp intruzom w ciągu dziesięciu minut od zgłoszeń użytkowników, jednak ujawnienie danych osobowych budzi niepokojące pytania.
Fundacja producenta portfeli sprzętowych ma wyciek danych klientów
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze wnioski
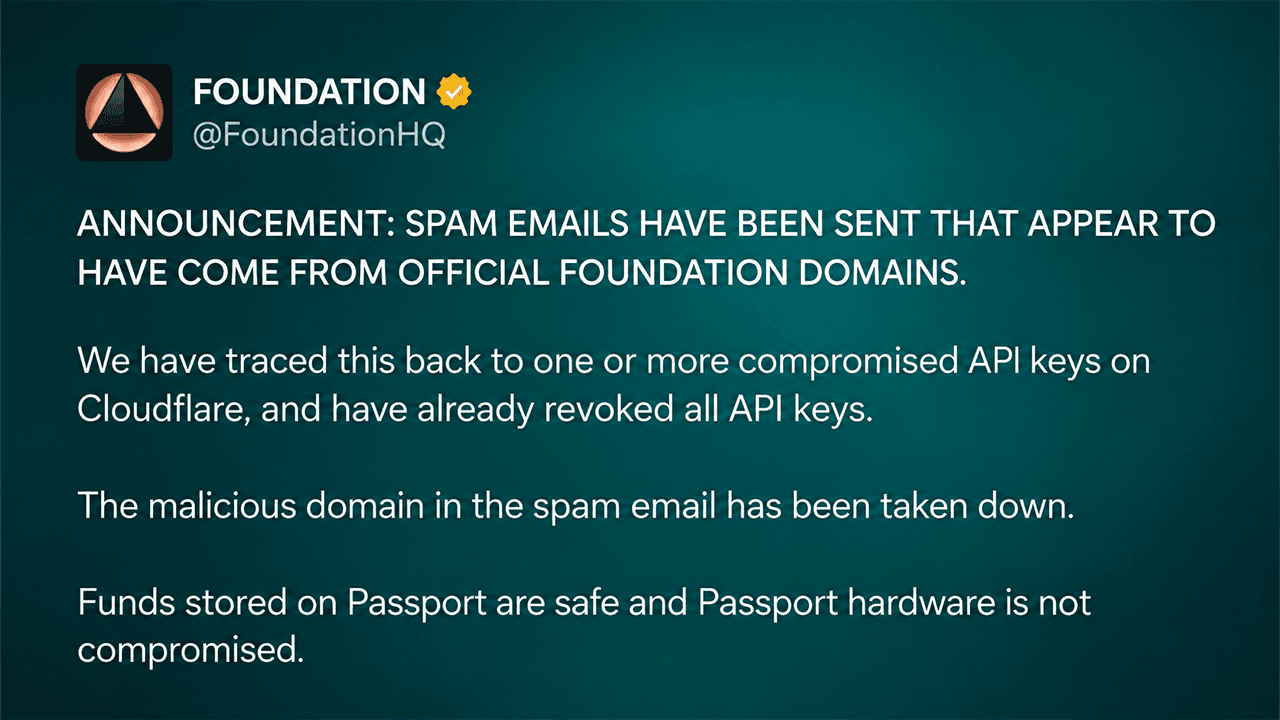
- Foundation twierdzi, że przejęte klucze API Cloudflare umożliwiły wysyłanie wiadomości phishingowych podszywających się pod firmę.
- Foundation twierdzi, że powstrzymała atakujących w ciągu dziesięciu minut od zgłoszeń użytkowników, a środki na kontach Passport pozostają bezpieczne.
- Niedawny wyciek danych klientów firmy Keystone potęguje rosnące obawy związane z phishingiem dotyczącym portfeli sprzętowych.
Włamane klucze API sprawiły, że oficjalne e-maile stały się przynętą phishingową
Foundation, producent portfeli sprzętowych z siedzibą w Bostonie, ujawnił ten incydent późnym wieczorem 25 października, wyjaśniając, że skradzione klucze API Cloudflare pozwoliły atakującym na wysyłanie wiadomości, które wyglądały, jakby pochodziły z oficjalnych domen firmy.
W wiadomościach e-mail ostrzegano właścicieli portfeli Passport o pilnym wycofaniu produktu, twierdząc, że naruszone komponenty wyświetlacza narażają ich bitcoiny na kradzież. Odbiorcy byli kierowani na fałszywą stronę internetową przypominającą aplikację towarzyszącą Envoy firmy Foundation, gdzie atakujący próbowali uzyskać frazy odzyskiwania lub przekonać ofiary do przelania środków.
W pierwszym komunikacie firma stwierdziła: „Środki przechowywane na Passport są bezpieczne, a sprzęt Passport nie został naruszony”. Firma Foundation unieważniła swoje klucze API Cloudflare, wyłączyła złośliwą domenę i zablokowała dalsze nieautoryzowane wiadomości e-mail. Dyrektor generalny Zach Herbert powiedział, że firma podjęła działania w ciągu 10 minut od otrzymania zgłoszeń od użytkowników.
Adresy klientów ujawniają głębszy problem bezpieczeństwa
Atak przybrał bardziej niepokojący obrót, gdy odbiorcy odkryli, że niektóre wiadomości phishingowe zawierały dokładne dane osobowe, w tym adresy domowe, numery telefonów oraz szczegóły dotyczące wcześniejszych zakupów.
Herbert przyznał, że „część naszej infrastruktury zaplecza została naruszona poprzez lukę w zabezpieczeniach aplikacji hostowanej we własnym zakresie”. Następnie zidentyfikował tę aplikację jako Cal.com i wskazał, że atakujący prawdopodobnie uzyskali dostęp do skrzynki odbiorczej działu obsługi klienta Foundation.
„Ustalimy dokładnie, co się stało, i jutro podamy więcej szczegółów. Bardzo przepraszam” – napisał Herbert na X.
Inne możliwe źródła to wcześniej ujawnione dane klientów oraz ostatnie zakupy dokonane w sklepie Foundation na platformie Shopify. Firma nie ustaliła pełnego zakresu naruszenia ani nie ujawniła, ile osób otrzymało złośliwe wiadomości.
Podobno e-maile otrzymali nawet byli kandydaci do pracy oraz osoby, które kontaktowały się z Foundation wiele lat wcześniej. Niektórzy klienci, którzy wcześniej wnioskowali o usunięcie danych, również pytali, dlaczego ich informacje pojawiły się w tej kampanii.
Portfele sprzętowe pozostają bezpieczne pomimo rosnącej liczby zagrożeń phishingowych
Zapewnienia firmy Foundation odróżniają naruszenie jej infrastruktury komunikacyjnej od faktycznego włamania do sprzętu Passport, w tym urządzeń z serii Founder’s Edition, Core i Prime. Incydent ten nastąpił po ujawnieniu przez firmę Keystone nieuprawnionego dostępu do strony internetowej, który dotyczył nazwisk klientów, adresów wysyłkowych i informacji o zamówieniach. Firma ta również zapewniła, że klucze prywatne i frazy odzyskiwania nie zostały ujawnione.
Użytkownicy Foundation powinni ignorować niechciane powiadomienia o wycofaniu produktów, weryfikować ogłoszenia za pośrednictwem oficjalnych kanałów i nigdy nie wprowadzać fraz odzyskiwania na stronach internetowych. Każdy, kto ujawnił frazę odzyskiwania, powinien przelać środki do nowo wygenerowanego portfela, korzystając z zaufanego urządzenia.
Herbert przeprosił i obiecał szczegółowy raport dotyczący incydentu. Na razie nierozstrzygniętą kwestią nie jest to, czy sprzęt Passport zawiódł, ale w jaki sposób atakujący zdobyli wystarczającą ilość informacji o klientach, aby fałszywe ostrzeżenie wyglądało na autentyczne.

Wersja Electrum 4.8.3 usuwa lukę w portfelu Bitcoin, która pozwalała złośliwym serwerom przejmować podwyżki opłat i nakłaniać użytkowników do podpisywania transakcji prowadzących do kradzieży.
Czytaj teraz: Atak na Electrum: kradzież bitcoinów podszyta pod podwyżkę opłat

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.