Producent portfeli sprzętowych Keystone poinformował w sobotę o naruszeniu bezpieczeństwa danych klientów, po tym jak w wyniku nieuprawnionego dostępu do jego strony internetowej ujawniono nazwiska, adresy wysyłkowe, dane kontaktowe oraz szczegóły zakupów. Firma zapewnia, że frazy odzyskiwania i klucze prywatne pozostają bezpieczne. Incydent ten sprawia, że Keystone dołącza do coraz dłuższej listy producentów portfeli sprzętowych borykających się z problemami bezpieczeństwa w 2026 r., w tym Ledger, Trezor, Safepal i Coldcard.
Wyciek z Keystone Wallet naraża adresy kupujących na ataki oszustów
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze informacje
- Firma Keystone poinformowała o naruszeniu bezpieczeństwa, do którego doszło 24 października, w wyniku którego ujawniono dane wysyłkowe klientów oraz szczegóły zakupów.
- Keystone twierdzi, że klucze prywatne, frazy odzyskiwania i informacje dotyczące płatności nie zostały naruszone.
- W 2026 r. poważne incydenty związane z bezpieczeństwem dotknęły również firmy Coldcard, Ledger, Trezor i Safepal.
Naruszenie bezpieczeństwa danych klientów Keystone naraża kupujących na ukierunkowane oszustwa
Portfel sprzętowy, zaprojektowany w celu przechowywania kluczy kryptowalutowych w trybie offline, napotkał problem bezpieczeństwa w zupełnie innym miejscu: w swoim sklepie internetowym. W sobotę o godz. 13:59 czasu wschodnioamerykańskiego firma Keystone poinformowała, że nieuprawniona osoba uzyskała dostęp do danych wysyłkowych klientów za pośrednictwem jej strony internetowej, potencjalnie dostarczając oszustom dane osobowe niezbędne do podszywania się pod firmę.
Keystone zapewnia, że frazy odzyskiwania, klucze prywatne i informacje dotyczące płatności nie zostały ujawnione, jednak incydent ten rodzi niepokojące pytanie o to, na ile bezpieczny jest portfel offline, skoro tożsamość i adres jego właściciela zostały ujawnione.
Keystone potwierdza nieuprawniony dostęp
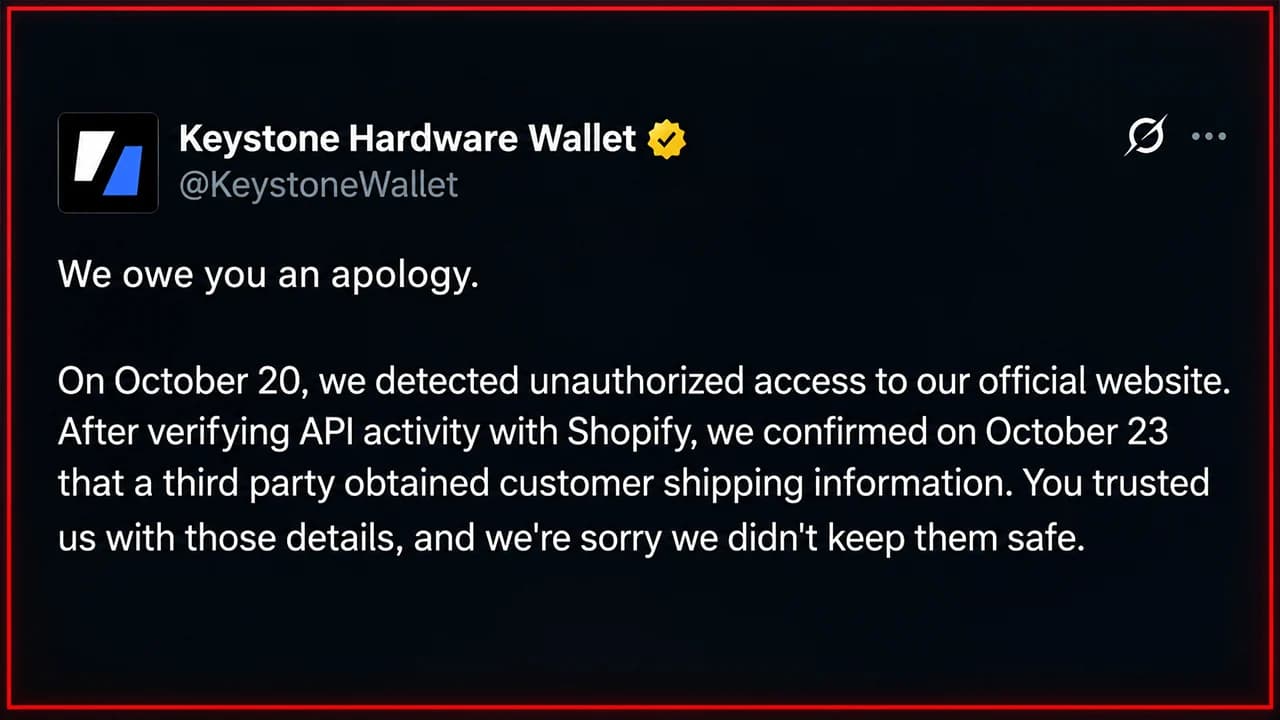
Keystone poinformowało na platformie X, że 20 października wykryło podejrzany dostęp, a następnie przeanalizowało aktywność interfejsu programowania aplikacji (API) z Shopify, swoim dostawcą usług e-commerce. Do 23 października firma potwierdziła, że nieuprawniona strona trzecia uzyskała dostęp do nazwisk klientów, danych kontaktowych, adresów wysyłkowych oraz szczegółów zakupów.
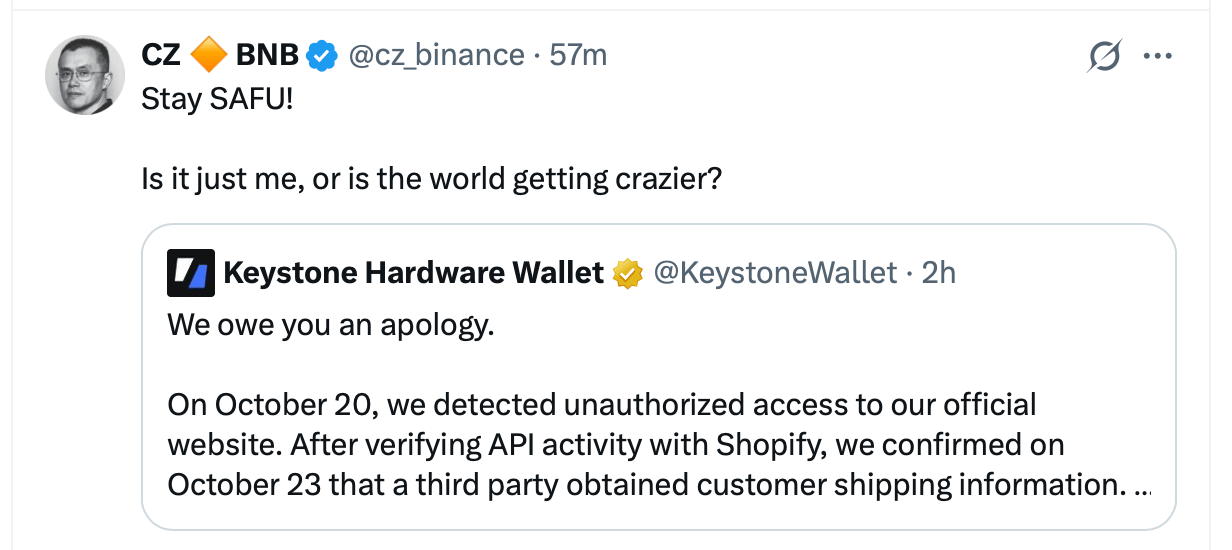
Firma twierdzi, że zablokowała włamanie, załatała lukę w zabezpieczeniach i rozpoczęła powiadamianie poszkodowanych klientów. Keystone nie ujawniło jednak, ilu kupujących zostało narażonych na ryzyko, ani w jaki dokładnie sposób doszło do nieuprawnionego dostępu.
Oszuści zyskują potencjalną lukę
Bezpośrednim zagrożeniem niekoniecznie jest zdalne opróżnienie portfela sprzętowego przez kogoś z zewnątrz. Chodzi raczej o to, że ktoś wykorzystuje autentyczne dane klientów do stworzenia przekonującego oszustwa. Keystone ostrzegło klientów przed fałszywymi ofertami zwrotu pieniędzy, wymiany urządzeń oraz niechcianymi wiadomościami z prośbą o podanie poufnych informacji. Firma podkreśliła, że nigdy nie prosi o podanie fraz odzyskiwania ani kluczy prywatnych.
Jeden z użytkowników serwisu X napisał o tej sprawie dzień przed tym, jak firma Keystone potwierdziła atak. „Chcę tylko zwrócić na to uwagę, ponieważ jestem w 99% przekonany, że wasza baza danych klientów mogła wycieknąć. Otrzymałem telefon z fałszywego numeru SPVM w Montrealu, a rozmówca próbował wykorzystać technikę inżynierii społecznej” – napisał użytkownik X o pseudonimie OG Degen. Klienci powinni samodzielnie weryfikować komunikaty za pośrednictwem oficjalnej strony internetowej Keystone, zamiast klikać w nieoczekiwane linki.
W 2026 r. bezpieczeństwo portfeli sprzętowych ponownie ucierpiało
Ujawnienie informacji przez Keystone nastąpiło po trudnym roku dla producentów portfeli sprzętowych. Firma Coldcard borykała się z poważnym błędem związanym ze słabą losowością generowania fraz odzyskiwania oraz znacznymi szacowanymi stratami, podczas gdy firma Ledger musiała zmierzyć się z doniesieniami o sfałszowanych urządzeniach dystrybuowanych przez sprzedawcę.
Trezor i Safepal również ujawniły naruszenia danych klientów związane z systemami realizacji zamówień lub systemami zamówieniowymi stron trzecich. W przeciwieństwie do incydentów związanych z naruszeniem fraz odzyskiwania, te ujawnienia stworzyły przede wszystkim okazje do phishingu i podszywania się pod inne osoby.
W przypadku Keystone systemy zabezpieczeń kryptograficznych podobno się sprawdziły. Niepokojące pytanie brzmi, czy dane osobowe klientów otrzymały porównywalną ochronę.

Firma Ledger ujawnia ukryte urządzenia szpiegowskie, a Mediamarkt wstrzymuje sprzedaż portfeli w związku z doniesieniami o manipulacjach oraz niepotwierdzonymi stratami w wysokości 93 mln dolarów.
Czytaj teraz: Skandal z implantem „Ledger Spy”: Mediamarkt wstrzymuje sprzedaż

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.