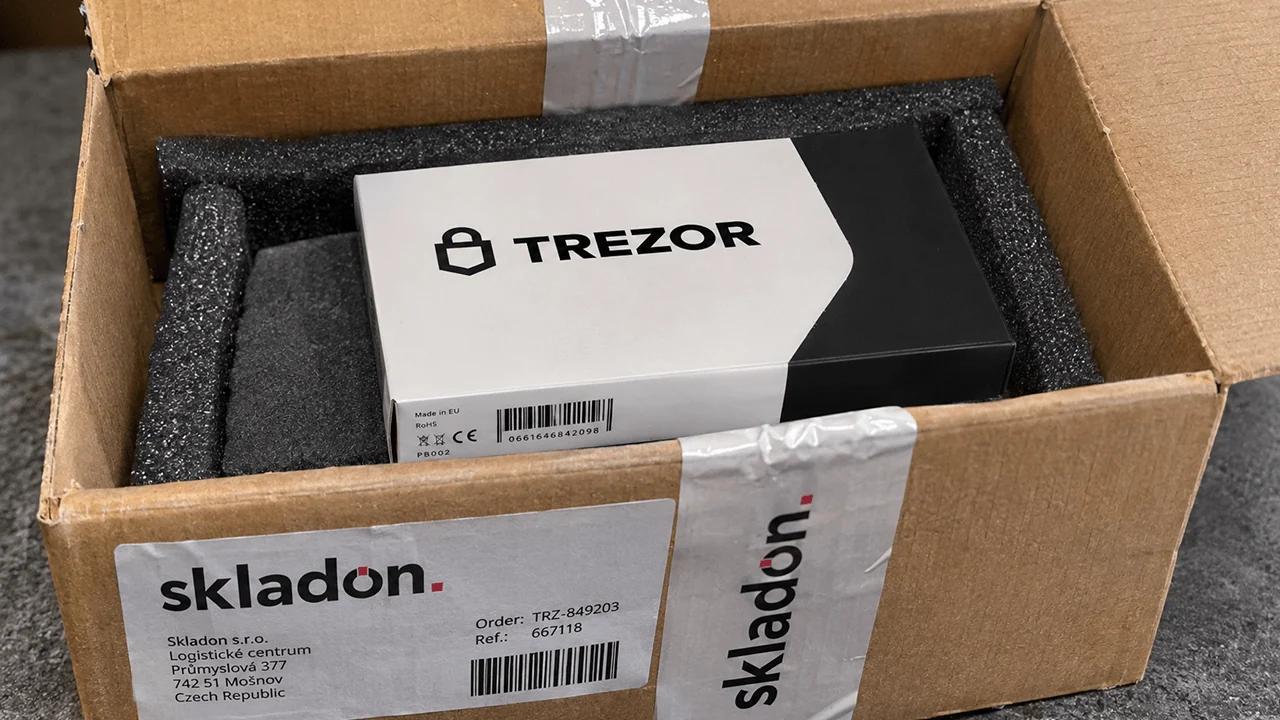
Producent portfeli sprzętowych Trezor poinformował w poniedziałek, 16 listopada 2026 r., że w wyniku naruszenia bezpieczeństwa u partnera logistycznego Skladon ujawniono dane osobowe związane z około 27 000 zamówień klientów, co może narazić posiadaczy kryptowalut na ukierunkowane ataki phishingowe oraz zagrożenia dla bezpieczeństwa fizycznego.
Hakerzy zaatakowali partnera wysyłkowego Trezor. Wykradli dane klientów
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze informacje
- Według doniesień cyberprzestępcy wyeksportowali nazwiska, adresy, numery telefonów, adresy e-mail oraz informacje o zakupach z około 27 000 zamówień firmy Trezor.
- Firma Trezor potwierdziła, że jej portfele sprzętowe, frazy odzyskiwania oraz systemy wewnętrzne nie zostały naruszone.
- Firma skraca okres przechowywania danych i wprowadza anonimowy odbiór przesyłek w 18 krajach europejskich.
Trezor potwierdza naruszenie danych w Skladon i ostrzega przed ukierunkowanymi oszustwami
Do nieuprawnionego włamania doszło 7 listopada, chociaż firma Skladon powiadomiła producenta portfeli sprzętowych dopiero 15 listopada. Firma Trezor publicznie ujawniła ten incydent następnego dnia, wyjaśniając, że dochodzenie w tej sprawie nadal trwa.
Narażone na wyciek dane dotyczą zamówień złożonych między 9 sierpnia a 7 listopada 2026 r. Ujawnione informacje obejmują imiona i nazwiska klientów, numery telefonów, adresy dostawy, adresy e-mail, daty zakupów, nazwy produktów oraz ceny. Międzynarodowa działalność wysyłkowa Skladon oznacza, że incydent dotyczy wielu krajów, choć klienci z USA nie zostali nim dotknięci.
Wiadomość ta pojawia się po poprzednim naruszeniu bezpieczeństwa danych w firmie Trezor, w które zaangażowany był zewnętrzny partner, firma Shipmonk. Co istotne, firma Trezor podkreśliła, że ostatnie włamanie nie dotknęło jej infrastruktury ani nie naraziło na niebezpieczeństwo portfeli kryptowalutowych klientów. Frazy odzyskiwania, kody PIN i hasła nie zostały ujawnione, ponieważ ani firma Trezor, ani Skladon nie posiadają tych informacji.
Niemniej jednak skradzione informacje budzą poważne obawy dotyczące prywatności oraz stwarzają ryzyko phishingu tożsamościowego i ataków typu „wrench”. Przestępcy dysponujący autentycznymi danymi dotyczącymi zakupów mogą podszywać się pod przedstawicieli firmy, tworzyć przekonujące zgłoszenia do działu obsługi klienta lub identyfikować osoby, które potencjalnie posiadają kryptowaluty.
Niektórzy klienci zgłosili już podejrzane rozmowy telefoniczne po tym incydencie. Firma Trezor ostrzegła, że fałszywe wiadomości mogą przychodzić za pośrednictwem e-maili, SMS-ów, tradycyjnej poczty lub niechcianych połączeń telefonicznych.
„Każde nieoczekiwane połączenie, SMS, e-mail lub list dotyczący Państwa zamówienia należy traktować jako podejrzane i zachować czujność wobec potencjalnych zagrożeń dla Państwa bezpieczeństwa fizycznego” – ostrzegła firma Trezor w swoim oświadczeniu opublikowanym na platformie X.
Klienci, których dane nadal pozwalają na identyfikację, otrzymali powiadomienia e-mailowe. Nie można jednak skontaktować się bezpośrednio z mniejszą grupą osób, które zakupiły urządzenia między 9 a 14 sierpnia, ponieważ ich dane zostały wcześniej zanonimizowane.
Producent portfeli sprzętowych zalecił klientom kontaktowanie się z działem pomocy wyłącznie za pośrednictwem swojej oficjalnej strony internetowej oraz nigdy nieujawnianie kopii zapasowych portfeli. Każdy, kto otrzyma wiarygodne groźby fizyczne, powinien skontaktować się z lokalnymi organami ścigania.
Wprowadzenie usługi „Anonymous Pickup” w związku ze wzmocnieniem ochrony prywatności przez firmę Trezor
Wraz z ogłoszeniem firma Trezor zwróciła uwagę na swoją usługę Anonymous Pickup, opracowywaną od początku 2026 roku i obecnie dostępną w 18 krajach europejskich. Usługa ta pozwala klientom na zakup portfeli sprzętowych przy użyciu pseudonimu i adresu e-mail, a także odbiór zamówień z wyznaczonych skrytek pocztowych lub punktów odbioru bez ujawniania adresu zamieszkania ani numeru telefonu.
Paczki dostarczane są w opakowaniach bez oznaczeń marki, a kody odbioru ułatwiają ich odbiór. W Niemczech obowiązuje zmodyfikowana procedura wymagająca okazania dokumentu tożsamości, choć podawanie adresu zamieszkania nadal nie jest konieczne. „Anonimowy odbiór jest obecnie dostępny w większości krajów Europy” – napisał Trezor na X.
Producent portfeli sprzętowych dodał:
„Nie jest wymagane podawanie prawdziwego imienia i nazwiska, adresu zamieszkania ani numeru telefonu. Wystarczy podać prawidłowy adres e-mail, aby zamówić portfel i odebrać go dyskretnie w wybranym punkcie odbioru”.
Trezor skraca również okres przechowywania danych klientów z 90 do 45 dni i wymaga od partnerów wysyłkowych przyjęcia równoważnych standardów. Firma planuje dalsze skrócenia i weryfikuje wymagania bezpieczeństwa stron trzecich.
Najnowszy incydent jest kolejnym po wcześniejszym wycieku z 2026 r., który dotyczył jednego z dostawców usług e-mailowych firmy Trezor – Brevo – i w wyniku którego ujawniono adresy subskrybentów newslettera, co uwypukliło powtarzające się luki w zabezpieczeniach wśród zewnętrznych dostawców usług. Firma powiadomiła odpowiedni organ ochrony danych i obiecała dodatkowe informacje, gdy śledczy ustalą pełny zakres naruszenia.
Chociaż aktywa cyfrowe klientów pozostają chronione, najnowszy incydent dotyczący Trezora ujawnia utrzymującą się słabość samodzielnego przechowywania kryptowalut: portfele sprzętowe mogą zabezpieczać klucze prywatne, ale dane dotyczące wysyłek nadal mogą powiązać ich właścicieli z identyfikowalnymi adresami fizycznymi. Nikt nie chce otrzymywać niechcianych ofert ani wizyt od osób o złych zamiarach, a właśnie to przyciągają takie informacje.
Kilku użytkowników nie było zadowolonych z oświadczenia firmy Trezor. „Dlaczego korzystam z usług podmiotu zewnętrznego, skoro składam zamówienie na OFICJALNEJ stronie internetowej?” – zapytał ktoś firmę w wątku poświęconym ujawnieniu informacji. „Firmy naszej wielkości i o globalnym zasięgu nie mogą działać efektywnie bez zewnętrznych dostawców usług” – odpowiedział Trezor na koncie X.
Producent portfeli dodał:
„Naszym celem jest realizowanie jak największej części procesów wewnętrznie, ale samodzielne prowadzenie wszystkich aspektów działalności nie jest realistyczne. Skladon jest jednym z partnerów realizujących zamówienia Trezor i przechowuje wyłącznie te dane, które są niezbędne do dostarczenia Państwu przesyłki”.

Coinone ujawnia wyciek danych klientów zawierających informacje wrażliwe, co budzi nowe obawy w związku z kolejnym incydentem związanym z bezpieczeństwem kryptowalut.
Czytaj teraz: Wyciek danych z serwisu Coinone ujawnia hasła i poufne dane klientów

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.
O autorze
NAPISAŁJamie RedmanNews Lead
Jamie Redman jest kierownikiem działu newsów w Bitcoin.com News oraz dziennikarzem zajmującym się technologiami finansowymi, mieszkającym w stanie Massachusetts.