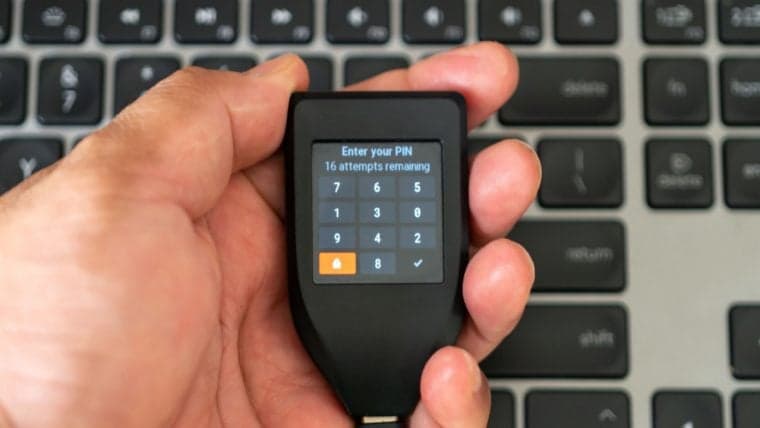
Włamanie do serwisu internetowego firmy Keystone przybrało właśnie znacznie bardziej niepokojący obrót. Hakerzy zdobyli klucz uwierzytelniający urządzenia, co zmusiło producenta portfeli sprzętowych do zniszczenia 18 835 urządzeń, wstrzymania wysyłek oraz zmierzenia się z ujawnieniem danych osobowych prawie 26 000 klientów.
Naruszenie bezpieczeństwa w Keystone: 18 835 portfeli grozi zniszczenie
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze informacje
- Keystone zniszczy 18 835 portfeli sprzętowych po tym, jak atakujący wykradli klucz uwierzytelniający urządzenia.
- Firma Keystone potwierdziła, że w wyniku włamania ujawniono dane osobowe zawarte w 25 964 rekordach nabywców.
- Firma wstrzymała wysyłki i ostrzegła, że podrobione urządzenia mogą przejść proces uwierzytelniania.
Skradziony klucz uwierzytelniający zmusza firmę Keystone do zniszczenia 18 835 portfeli
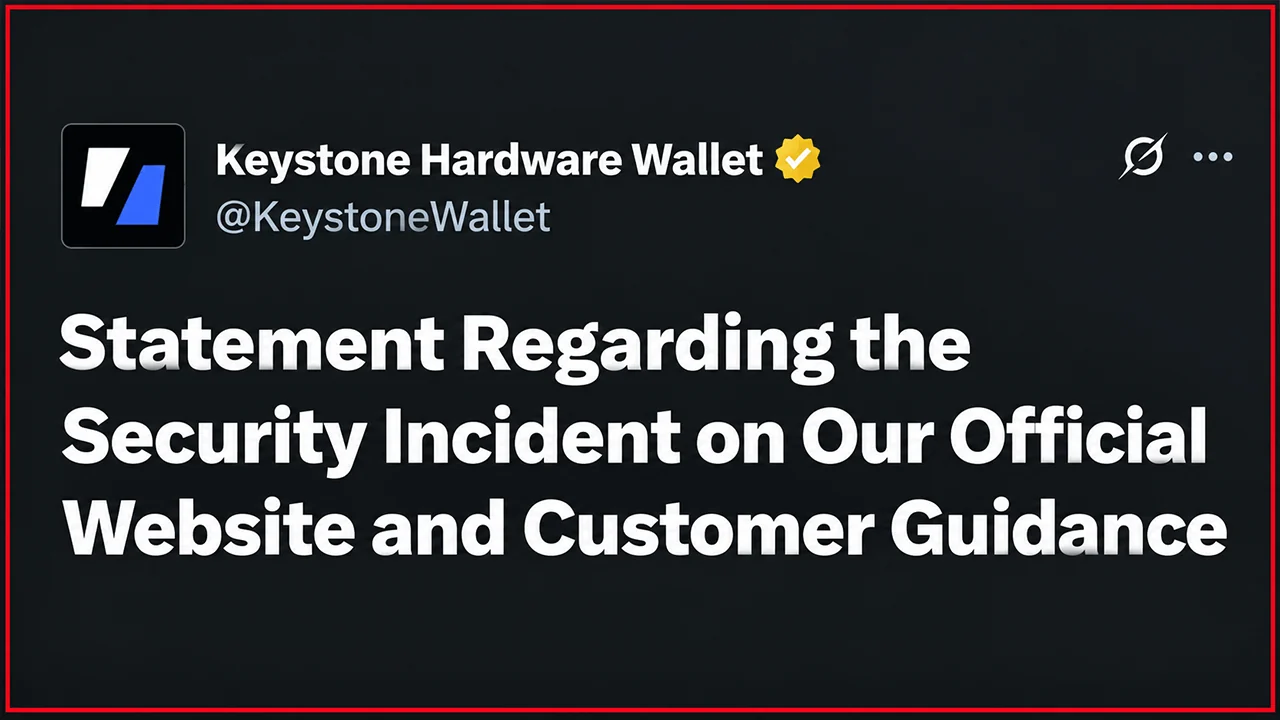
To, co początkowo wydawało się naruszeniem bezpieczeństwa danych klientów, przerodziło się w znacznie poważniejszy problem bezpieczeństwa. 26 października 2026 r. firma Keystone ujawniła, że hakerzy zdobyli również klucz uwierzytelniający służący do sprawdzania autentyczności portfeli sprzętowych.
Firma ustaliła, że włamanie wynikało z luki w zabezpieczeniach narzędzia do monitorowania danych innej firmy, która umożliwiła atakującym eskalację uprawnień dostępu. Keystone wykryła podejrzaną aktywność 20 października, wyłączyła podatne na atak funkcje strony internetowej i wszczęła dochodzenie kryminalistyczne.
Skradziony klucz WebAuth stanowi szczególnie niepokojący problem. Osoba atakująca, która go posiada, mogłaby wytwarzać podrobione urządzenia zdolne do przejścia kontroli autentyczności firmy Keystone, potencjalnie narażając niczego niepodejrzewających nabywców na kradzież aktywów.
Firma Keystone wyjaśniła, że klucz jest trwale osadzony podczas produkcji i nie można go przepisać ani skasować. W związku z tym producent portfeli sprzętowych planuje zniszczyć wszystkie 18 835 urządzeń znajdujących się w obecnych zapasach, zawierających naruszony klucz. Nowo wyprodukowane portfele otrzymają zastępczy klucz uwierzytelniający. Tymczasem firma Keystone wstrzymała wysyłkę zaległych zamówień złożonych przez stronę internetową i przeszła na system zamówień przedpremierowych do czasu, aż gotowa będzie produkcja urządzeń zastępczych.
Prawie 26 000 rekordów kupujących ujawnionych w wyniku awarii systemu usuwania danych
Dochodzenie ujawniło również poważną awarię w zarządzaniu danymi klientów przez firmę Keystone. Spośród 51 083 zbadanych rekordów kupujących z platformy Shopify, 25 964 zawierały dane osobowe, w tym imiona i nazwiska, adresy wysyłkowe, dane kontaktowe oraz historię zakupów z lat 2024–2026. Firma Keystone przyznała, że jej zautomatyzowany system usuwania danych działał nieprawidłowo, co spowodowało, że dane klientów pozostawały przechowywane dłużej niż przewiduje to polityka przechowywania danych wynosząca 180 dni.
„Nie wywiązaliśmy się z naszego zobowiązania do terminowego usunięcia danych klientów i bierzemy na siebie odpowiedzialność za to zaniedbanie” – oświadczyła firma.
Śledczy zidentyfikowali również 12 873 niezrealizowane transakcje zawierające potencjalnie wrażliwe dane klientów. Firma Keystone uwzględniła te rekordy w swojej odpowiedzi i zainicjowała dodatkowe wnioski o usunięcie danych. Producent skrócił okres przechowywania danych do 90 dni i spodziewa się, że zaległe wnioski o usunięcie danych nabywców, złożone 24 października, zostaną zrealizowane 3 listopada. Najnowszy raport podsumowujący firmy Keystone pojawił się po ujawnieniu informacji przez Foundation, producenta portfeli sprzętowych z Bostonu, który również padł ofiarą naruszenia bezpieczeństwa danych klientów.
Obecni właściciele portfeli otrzymują nowe wytyczne dotyczące bezpieczeństwa
Keystone zapewnia, że frazy odzyskiwania, klucze prywatne, dane uwierzytelniające portfela oraz informacje dotyczące płatności nie zostały naruszone. Klienci nie otrzymują zalecenia przeniesienia swoich kryptowalut wyłącznie z powodu tego incydentu. Urządzenia dostarczone przed 20 października pozostają bezpieczne w użyciu, o ile przejdą proces uwierzytelniania – twierdzi firma. Urządzenia otrzymane później, wykorzystujące narażony klucz, wymagają dodatkowej weryfikacji przez dział obsługi klienta, nawet jeśli uwierzytelnienie zakończy się powodzeniem.
Keystone ostrzegł również klientów przed fałszywymi komunikatami o wycofaniu produktów, w których żąda się zwrotu urządzeń. Firma złożyła raporty regulacyjne w UE, Wielkiej Brytanii i innych jurysdykcjach, a także planuje wprowadzić narzędzia do sprawdzania naruszeń oraz przeprowadzić dalsze audyty bezpieczeństwa. Dla producenta sprzedającego urządzenia zaprojektowane w celu wyeliminowania konieczności ufania podmiotom zewnętrznym utrata klucza, który buduje zaufanie do własnego sprzętu, stanowi szczególnie trudną sprzeczność.

Wersja Electrum 4.8.3 usuwa lukę w portfelu Bitcoin, która pozwalała złośliwym serwerom przejmować podwyżki opłat i nakłaniać użytkowników do podpisywania transakcji prowadzących do kradzieży.
Czytaj teraz: Atak na Electrum: kradzież bitcoinów podszyta pod podwyżkę opłat

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.