Złośliwy serwer portfela bitcoinowego mógłby po cichu podmienić legalną płatność na transakcję złodzieja, a następnie czekać, aż właściciel zatwierdzi kradzież. Najnowsza poprawka zabezpieczeń programu Electrum usuwa tę lukę po tym, jak atakujący wykorzystali tę słabość i ukradli środki.
Atak na Electrum: kradzież bitcoinów podszyta pod podwyżkę opłat
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze informacje
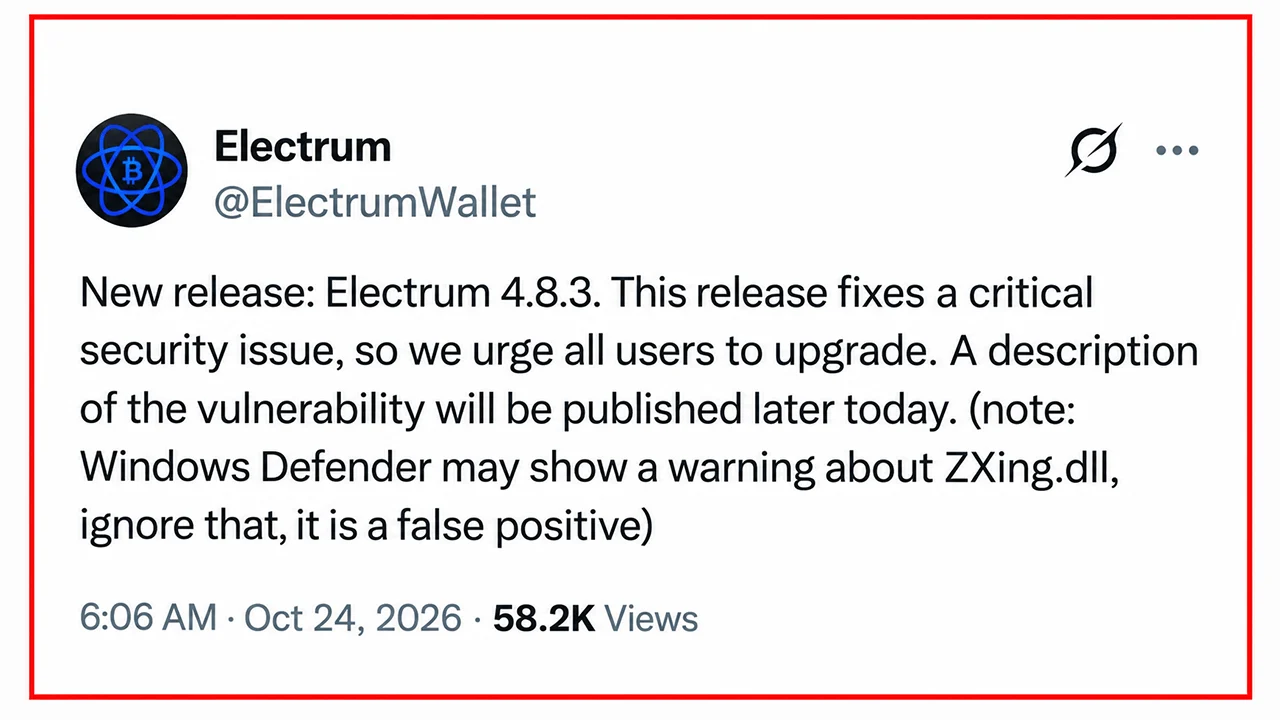
- Wersja Electrum 4.8.3 naprawia błąd o wysokim poziomie zagrożenia, który umożliwiał złośliwym serwerom podmianę transakcji bitcoinowych.
- Electrum potwierdziło doniesienia użytkownika, który stracił środki po podwyższeniu opłaty transakcyjnej.
- Użytkownicy Electrum powinni natychmiast zaktualizować oprogramowanie i weryfikować adresy docelowe przed podpisaniem transakcji.
Złośliwe serwery zamieniają podwyżki opłat za transakcje Bitcoin w kradzież
W sobotę Electrum wydało wersję 4.8.3, ostrzegając użytkowników o konieczności natychmiastowej aktualizacji po tym, jak programiści odkryli, że złośliwe serwery wykorzystywały lukę o wysokim stopniu zagrożenia, która dotyczyła wszystkich wcześniejszych wersji. Luka, udokumentowana w komunikacie GitHub GHSA-6jp4-8v48-cc5v, wykorzystywała sposób, w jaki ten lekki portfel Bitcoin obsługuje niepotwierdzone transakcje.
Electrum korzysta z zewnętrznych serwerów w celu uzyskania historii transakcji, szacunków opłat oraz rozgłaszania płatności. Chociaż samodzielnie sprawdza potwierdzone transakcje, starsze wersje akceptowały niektóre niepotwierdzone transakcje bez weryfikacji ich podpisów. Atakujący wykorzystali tę różnicę jako pułapkę.
Zainfekowany serwer mógł przechwycić legalną płatność, uniemożliwić jej rozgłoszenie i zastąpić ją fałszywą transakcją kierującą środki na adres bitcoinowy kontrolowany przez atakującego. Zastąpiona transakcja zawierała nieprawidłowe podpisy, jednak Electrum wyświetlał ją jako zwykłą płatność oczekującą na potwierdzenie.
Cztery pasujące znaki pomagają ukryć atak
Sztuczka ta stała się niebezpieczna, gdy użytkownicy próbowali podwyższyć opłaty transakcyjne za pomocą funkcji Replace-By-Fee (RBF). Zamiast podwyższyć opłatę za pierwotną płatność, ofiary mogły nieumyślnie podpisać zastąpioną transakcję, autoryzując w ten sposób przekazanie własnych bitcoinów na rzecz atakującego.
Oszustwo posunęło się jeszcze dalej. Atakujący generowali adresy odbiorcze, których cztery ostatnie znaki pokrywały się z zamierzonym adresem docelowym, co sprawiało, że szybkie porównanie adresów rzadziej pozwalało wykryć podmianę. Jedna z fałszywych transakcji miała nawet zerową opłatę, co najwyraźniej zachęcało ofiarę do zainicjowania właśnie tej korekty opłaty, która była niezbędna do sfinalizowania kradzieży.
Programiści otrzymali dwa prywatne zgłoszenia. 11 października użytkownik dannydeezy zgłosił przypadek podmiany transakcji, choć mechanizm podwyższania opłaty nie został w pełni zrozumiany. 18 października Raju-K12 zgłosił utratę środków po zatwierdzeniu podwyżki opłaty. Drugie zgłoszenie potwierdziło, że atak nie był jedynie teoretyczny.
Electrum 4.8.3 blokuje podmianę transakcji
Poprawka wprowadzona w ramach commitu 90fe308 wymaga, aby Electrum weryfikował podpisy w przypadku niepotwierdzonych transakcji, w ramach których wydawane są monety należące do portfela. Nieprawidłowe transakcje z nieważnymi podpisami są odrzucane przed dodaniem do lokalnej historii portfela. Użytkownicy korzystający z wersji starszych niż 4.8.3 powinni pobrać aktualizację wyłącznie ze strony electrum.org i zweryfikować jej podpisy kryptograficzne.
Do czasu aktualizacji użytkownicy powinni dokładnie sprawdzać każdy adres docelowy i kwotę płatności przed podpisaniem, w tym podczas dostosowywania opłat. Osoby łączące się wyłącznie z zaufanymi, samodzielnie hostowanymi serwerami Electrum nie są narażone na ten konkretny atak serwerowy.
Incydent ten ujawnia ciekawą sprzeczność: portfel zaprojektowany w celu ochrony kluczy prywatnych może nadal zostać zmanipulowany tak, aby zażądał całkowicie prawidłowego podpisu dla płatności, której właściciel nigdy nie zamierzał dokonać.

W wyniku naruszenia bezpieczeństwa w firmie Keystone, które miało miejsce 24 października, ujawniono dane klientów, co stanowiło kolejny przypadek w serii niepowodzeń związanych z bezpieczeństwem portfeli sprzętowych w 2026 roku.
Czytaj teraz: Wyciek z Keystone Wallet naraża adresy kupujących na ataki oszustów

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.