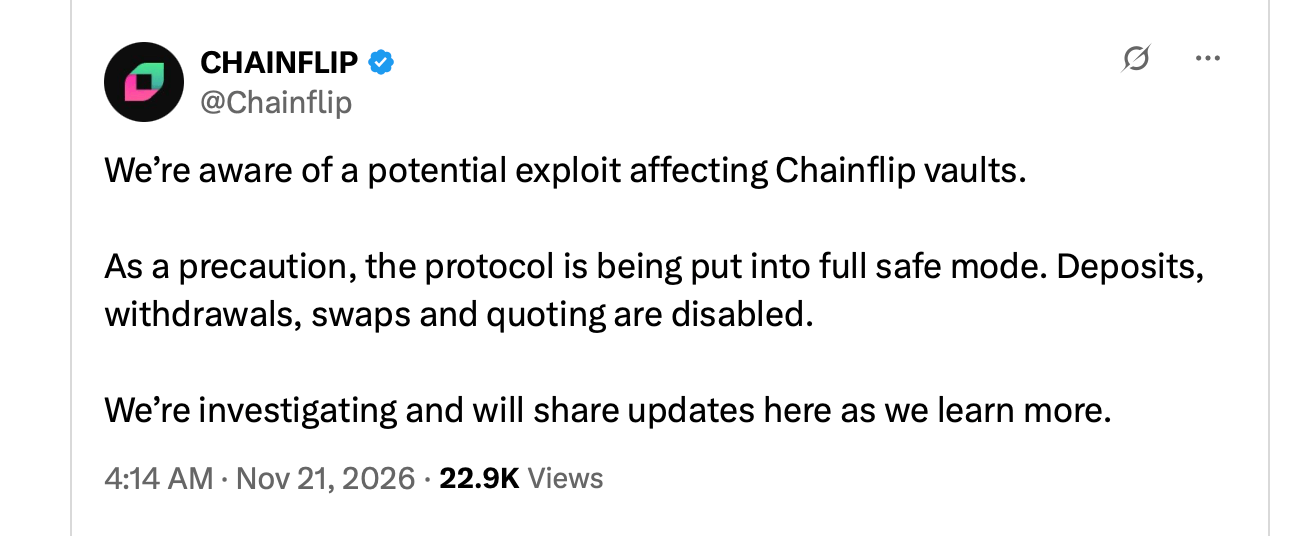
W sobotę, 21 listopada 2026 r., serwis Chainflip padł ofiarą poważnego naruszenia bezpieczeństwa, w wyniku którego osoba atakująca wykradła około 12 milionów dolarów z jego zasobów bitcoinów i ethereum. Incydent ten zmusił protokół handlu międzyłańcuchowego do awaryjnego wyłączenia, co spowodowało gwałtowną wyprzedaż jego natywnego tokenu FLIP.
Haker z Chainflip ukradł 12 mln USD, token FLIP spadł o 69%
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze wnioski
- Śledczy odkryli nietypowy podpis kryptograficzny, który może wyjaśniać, w jaki sposób doszło do nieautoryzowanych wypłat.
- Atakujący zamienił skradzione stablecoiny na ethereum, a następnie przekazał tysiące monet przez serwis Tornado Cash.
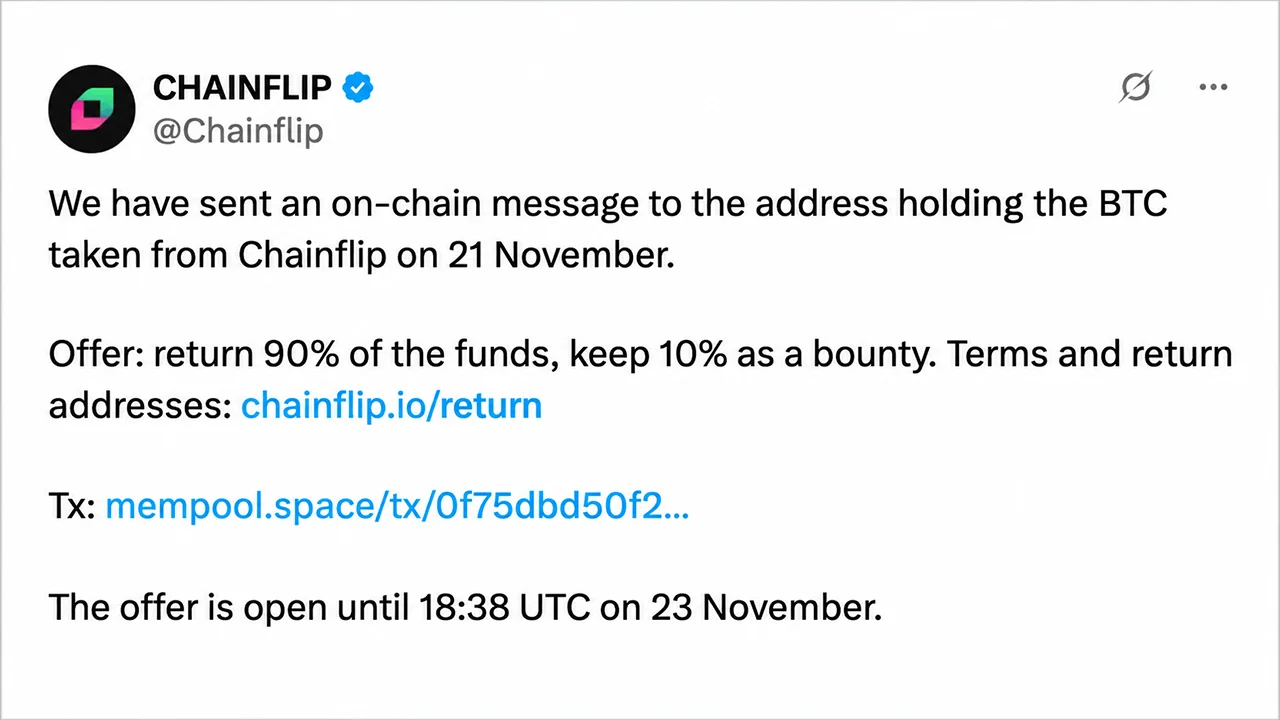
- Chainflip zaoferował nagrodę w wysokości 10% od odzyskanej kwoty, a termin jej zgłoszenia upływa w poniedziałek, 23 listopada.
Skarbiec Chainflip opróżniony w wyniku skoordynowanych transakcji z bitcoinem i ethereum
Zdecentralizowana giełda (DEX) znana jako Chainflip ułatwia wymianę natywnych kryptowalut między różnymi łańcuchami bloków bez konieczności korzystania przez użytkowników z konwencjonalnych aktywów typu „wrapped”. Jej infrastruktura działa w oparciu o rozproszoną sieć liczącą do 150 walidatorów odpowiedzialnych za zarządzanie wspólnymi skarbcami i autoryzację transferów.
W normalnych okolicznościach około 100 walidatorów musi uczestniczyć w procesie podpisywania progowego, zanim aktywa będą mogły opuścić te rezerwy. System wykorzystuje zbiorcze podpisy kryptograficzne, a klucze podpisujące są zazwyczaj zmieniane co trzy dni w celu ograniczenia ryzyka. Intruzowi udało się obejść te zabezpieczenia.
Zgodnie z ustaleniami opartymi na danych z łańcucha bloków przygotowania rozpoczęły się około 11 listopada, kiedy środki powiązane z domniemanym atakującym przeszły przez Tornado Cash, mieszalnik zapewniający prywatność oparty na sieci Ethereum. 20 listopada osoba ta zakupiła tokeny FLIP i zarejestrowała konto walidatora, uzyskując dostęp do infrastruktury Chainflip.
Kradzież rozpoczęła się około godziny 01:41 czasu wschodnioamerykańskiego 21 listopada, kiedy to w ramach pojedynczej transakcji bitcoinowej przekazano 122,86137042 BTC na nowo utworzony adres. Około 20 minut później środki zostały ponownie przeniesione, co stanowiło kolejny etap w historii transakcji.
Wypłata w etherze nastąpiła o godz. 07:10:59 czasu UTC, zrealizowana za pośrednictwem funkcji transferBatch skarbca. Operacja ta spowodowała przesłanie 520,2243399 ETH, 3 249 631,41 USDC oraz 758 141,33 USDT na adres 0x7d14a719072DA80076b4edcec3e3401209d21Eaf.
Portfel, z którego wysłano transakcję (0x78fa4ac270db14886033e95b9b9e93f887aa2db0), otrzymał początkowe opłaty transakcyjne od Tornado Cash około minuty wcześniej. Jego historia transakcji, poza tym pusta, sugeruje, że adres został utworzony specjalnie na potrzeby tej operacji.
W ciągu kilku minut środki w stablecoinie zostały wymienione na ether za pośrednictwem Uniswap. Następnie do Tornado Cash wpłynęło około 2 909 ETH w ramach 38 transakcji zrealizowanych w zaledwie 48 sekund, co sprawiło, że śledczy musieli podążać za szybko rozgałęziającym się śladem.
Anomalia kryptograficzna ujawnia potencjalną słabość w zabezpieczeniach walidatorów
Firma Bitquery zajmująca się analizą łańcucha bloków zbadała 299 677 podpisów zaakceptowanych przez Ethereum KeyManager firmy Chainflip od 2023 roku, identyfikując nieprawidłowość, która odróżnia nieautoryzowany transfer od zwykłej aktywności w skarbcu. Transakcja zawierała 39-cyfrowy nonce, który odbiegał od ustalonego wzorca sekwencyjnego. Żaden z pozostałych podpisów w historycznym zbiorze danych nie wykazywał tej samej cechy.
Odkrycie to sugeruje, że autoryzacja mogła zostać wygenerowana poza zwyczajową procedurą podpisywania wielostronnego, potencjalnie poprzez nieuprawniony dostęp do zbiorczego klucza podpisującego lub wystarczającej liczby udziałów kryptograficznych.
W przeciwieństwie do ataków typu reentrancy lub konwencjonalnych luk w logice kontraktu, skarbiec zaakceptował podpis, który wydawał się prawidłowy. Podstawowe pytanie dotyczy zatem tego, w jaki sposób atakujący uzyskał uprawnienia niezbędne do jego wygenerowania, a nie tego, czy kontrakt poprawnie wykonał swoje instrukcje.
Chainflip Labs powiązało następnie ten incydent z nowo zarejestrowanym walidatorem i poinformowało, że śledczy zidentyfikowali oraz naprawili konkretny mechanizm odpowiedzialny za to zdarzenie. Organizacja nie opublikowała jednak kompleksowej analizy technicznej wyjaśniającej dokładnie, w jaki sposób doszło do naruszenia bezpieczeństwa.
Poprzednia zaplanowana rotacja kluczy miała miejsce 18 listopada. Po nieautoryzowanych transferach walidatorzy przeprowadzili kolejną rotację około godziny i 42 minut później, zastępując potencjalnie naruszone dane uwierzytelniające przed terminem przewidzianym w harmonogramie. W innych skarbcach, w tym w Arbitrum, nie odnotowano żadnych porównywalnych natychmiastowych wypłat.
Chainflip stawia ultimatum dotyczące odzyskania środków z nagrodą w wysokości 10%
Programiści włączyli tryb pełnego bezpieczeństwa (Full Safe Mode), zawieszając wpłaty, wypłaty, wymiany i notowania cenowe na czas trwania dochodzenia. Następnie Chainflip Labs skontaktowało się ze sprawcą za pośrednictwem wiadomości w łańcuchu bloków, proponując zwrot 90% środków do godziny 18:38 UTC w poniedziałek, 23 listopada, w zamian za zgodę na zatrzymanie pozostałych 10%.
Żądana spłata obejmowała 110,57523337 BTC oraz 2 618,1 ETH, przy czym ta druga kwota odpowiadała przeliczonym aktywom po stronie Ethereum. Zgodnie z proponowanym porozumieniem Chainflip uznałby terminową spłatę za odzyskanie środków w ramach „white-hat” i wycofałby dotychczasowe zgłoszenia do organów ścigania.
W komunikacie ostrzegano również, że firmy zajmujące się monitorowaniem łańcucha bloków zidentyfikowały podejrzane adresy i monitorują wypłaty z serwisu mieszającego adresy. Śledczy zidentyfikowali podobno serwer używany do rejestracji walidatorów, a także dodatkowe metadane, które mogą okazać się przydatne w ustaleniu tożsamości sprawcy.
Chainflip potwierdził, że władze otrzymały już zgłoszenia dotyczące kradzieży. Na dzień 22 listopada nie ogłoszono żadnego zwrotu środków, a organizacja nie przedstawiła formalnego planu rekompensat dla poszkodowanych użytkowników.
Krach ceny FLIP niweluje listopadowy wzrost
Ta luka w zabezpieczeniach przerwała dotychczas obiecujący miesiąc dla natywnej kryptowaluty protokołu. Na początku listopada kurs FLIP oscylował wokół 0,30 USD, po czym w dniach 18–20 listopada wzrósł do przedziału 0,45–0,48 USD. Późniejsza likwidacja zniwelowała te zyski, spychając cenę aktywów do poziomu ostatnio obserwowanego pod koniec maja.
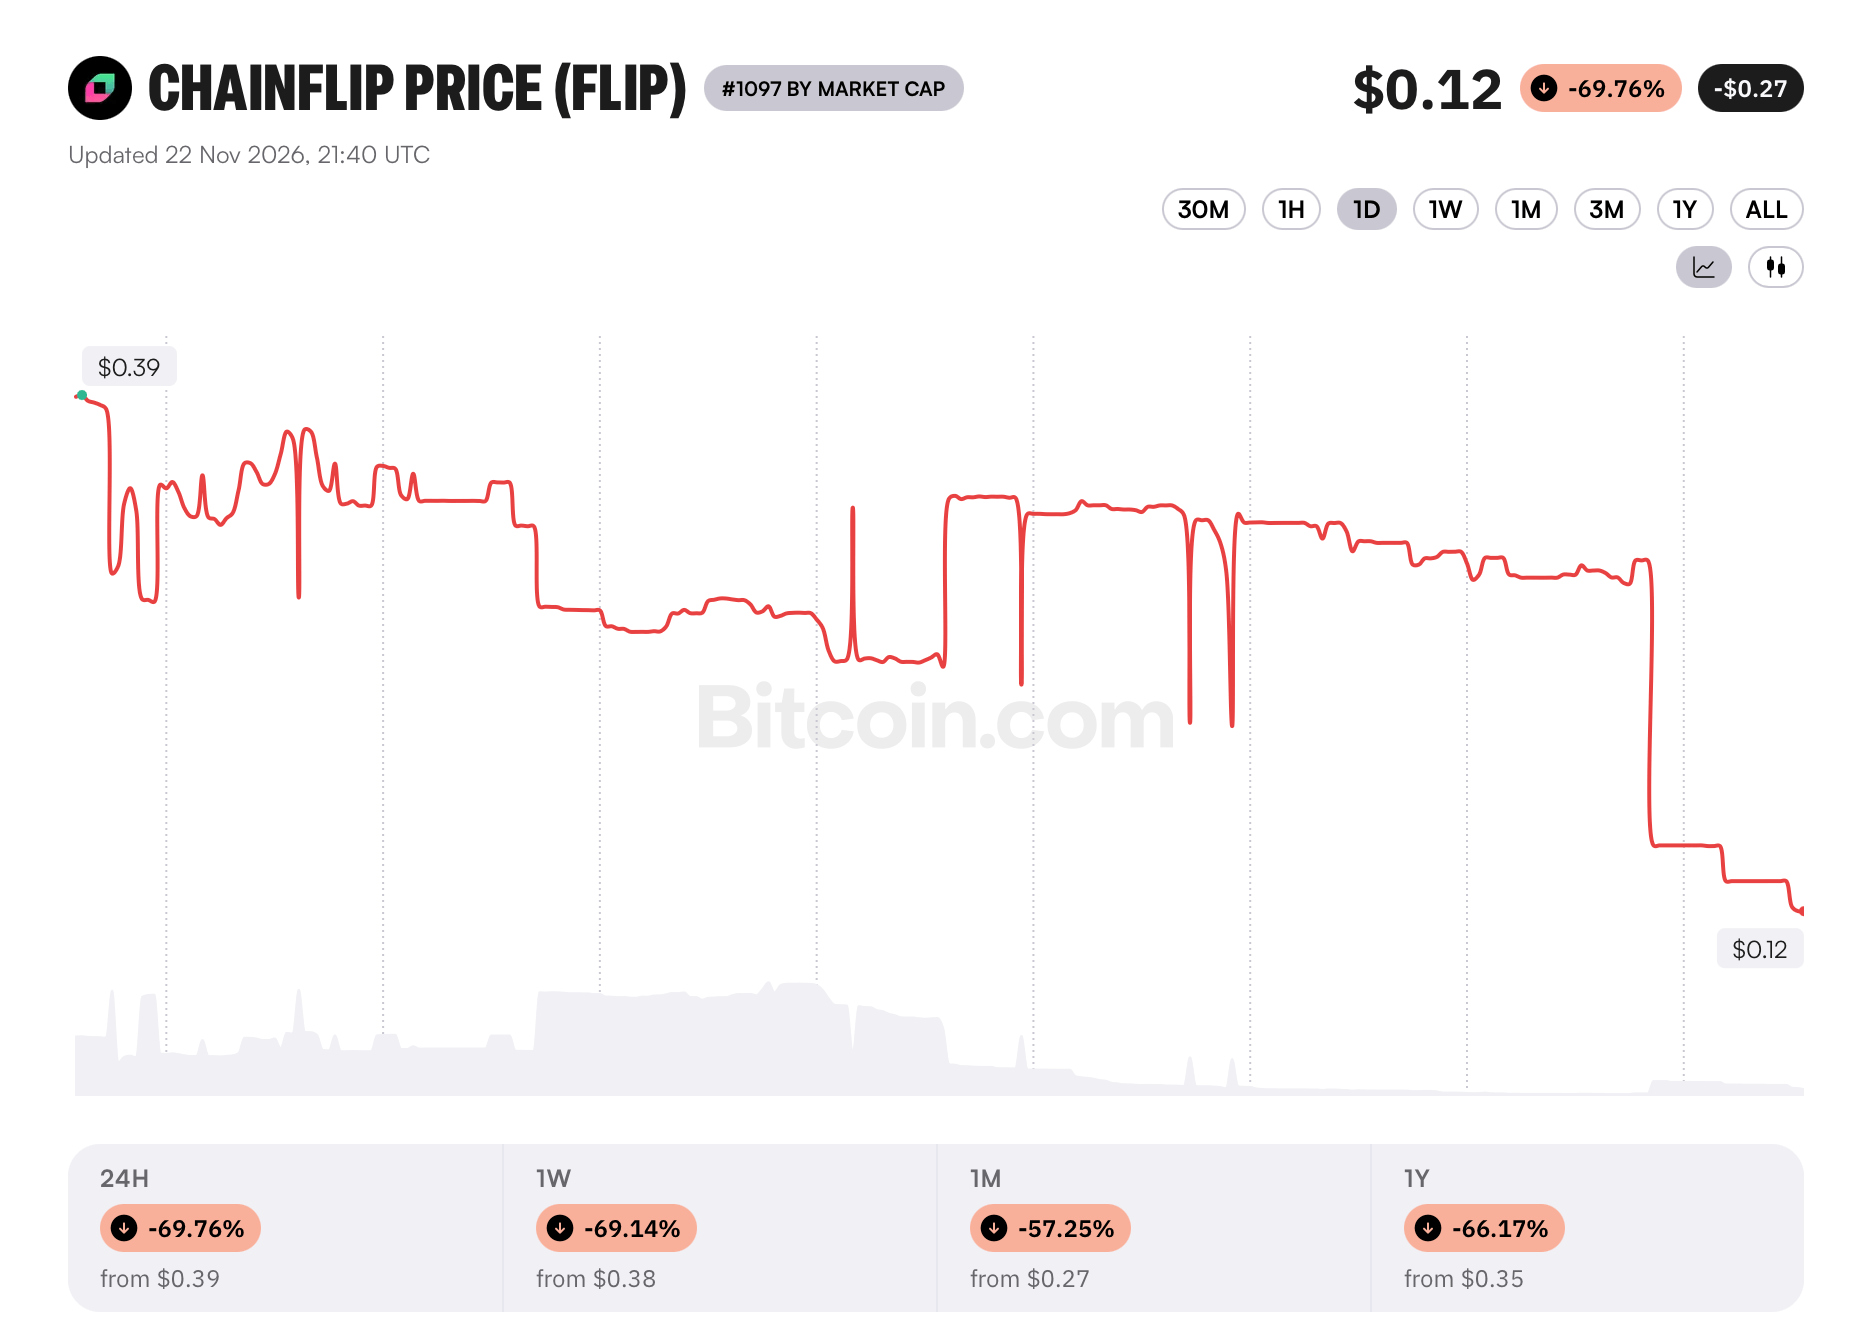
W niedzielę serwis Bitcoin.com podawał notowania w przedziale od 0,12 do 0,15 USD za FLIP, a odnotowane straty w ciągu ostatnich 24 godzin sięgały około 60% do 66%. Różnice między platformami handlowymi odzwierciedlały niską płynność i niestabilną sytuację rynkową. Incydent ten ponownie wzbudził obawy wynikające z ataku na Chainflip z 12 września, kiedy to luka w mechanizmie notatek transakcyjnych TRON umożliwiła atakującemu uzyskanie podwójnych zwrotów o łącznej wartości około 736 442 USDT.
Ta wcześniejsza luka polegała na tym, że wcześniej przetworzone wpłaty były błędnie interpretowane jako nieudane wymiany. Walidatorzy ostatecznie zatwierdzili zwrot środków poszkodowanym dostawcom płynności, wykorzystując nadwyżki finansowe. Najnowszy incydent stanowi zupełnie inne wyzwanie, ponieważ podejrzewana słabość dotyczy samej infrastruktury autoryzacyjnej, a nie pojedynczego błędu w przetwarzaniu transakcji.
Dla Chainflip bezpośrednie straty finansowe to tylko część problemu. Zbliżający się termin przywrócenia środków, nierozwiązane kwestie techniczne oraz niepewność co do rekompensat dla klientów sprawiają, że protokół stoi przed trudnym sprawdzianem swojej architektury bezpieczeństwa. Nawet jeśli zaginione aktywa zostaną odzyskane, ustalenie, dlaczego zawiodły rozproszone zabezpieczenia, pozostanie kluczowe dla odbudowy zaufania.
Bitcoin mógłby zbliżyć się do poziomu 50 tys. dolarów, jeśli spadki na Nasdaq będą się utrzymywać – po weekendowej wyprzedaży, która spowodowała, że kurs tej kryptowaluty zbliżył się do 55 tys. dolarów. Bitcoin ponownie wzrósł powyżej
Czytaj teraz: Arthur Hayes: Bitcoin może dobić do 50 000 USD, gdy spadnie Nasdaq

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.
O autorze
NAPISAŁJamie RedmanNews Lead
Jamie Redman jest kierownikiem działu newsów w Bitcoin.com News oraz dziennikarzem zajmującym się technologiami finansowymi, mieszkającym w stanie Massachusetts.