CoinDCX potwierdziło stratę w wysokości 16 milionów dolarów w kryptowalutach zaledwie trzy dni po tym, jak dyrektor generalny firmy uznał podejrzaną aktywność portfeli za „fałszywy alarm”. Indyjska giełda przyznała, że w wyniku awarii automatycznego systemu przelewów zgromadziły się środki na przejętych, rzekomo wycofanych z użytku portfelach. CoinDCX twierdzi, że pokryła straty, a salda klientów pozostają bezpieczne, jednak badacze blockchain podważają jej wersję wydarzeń dotyczącą momentu, w którym portfele te przestały działać.
CoinDCX: strata 16 mln dolarów po zignorowaniu podejrzanych przelewów przez CEO
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze informacje
- 25 października CoinDCX potwierdziło stratę w wysokości 15,99 mln USDT, kilka dni po tym, jak dyrektor generalny firmy zbagatelizował podejrzaną aktywność.
- ZachXBT i Bitquery zakwestionowali twierdzenia CoinDCX, że naruszona infrastruktura portfeli została wycofana z użytku.
- CoinDCX twierdzi, że pokryło straty, co oznacza, że łączna kwota strat związanych z bezpieczeństwem w latach 2025 i 2026 wyniosła około 60 mln USD.
CoinDCX przyznaje się do straty w wysokości 16 mln USD kilka dni po tym, jak dyrektor generalny zlekceważył alarm o włamaniu
Indyjska giełda kryptowalut CoinDCX potwierdziła stratę w wysokości prawie 16 mln USD z powodu naruszenia bezpieczeństwa portfeli depozytowych. Przyznanie się do straty 25 października nastąpiło po odkryciu przez badaczy blockchainu, że adresy, które rzekomo zostały wycofane z użytku, nadal obsługiwały środki długo po naruszeniu bezpieczeństwa o wartości 44 mln USD w lipcu 2025 r.
CoinDCX zapewnia, że klienci nie poniosą strat finansowych, jednak incydent ten rodzi niepokojące pytanie o to, w jaki sposób w portfelach, o których firma już wcześniej ostrzegała użytkowników, że należy z nich zrezygnować, zgromadziły się miliony dolarów.
Od fałszywego alarmu do przyznania się do straty 16 milionów dolarów
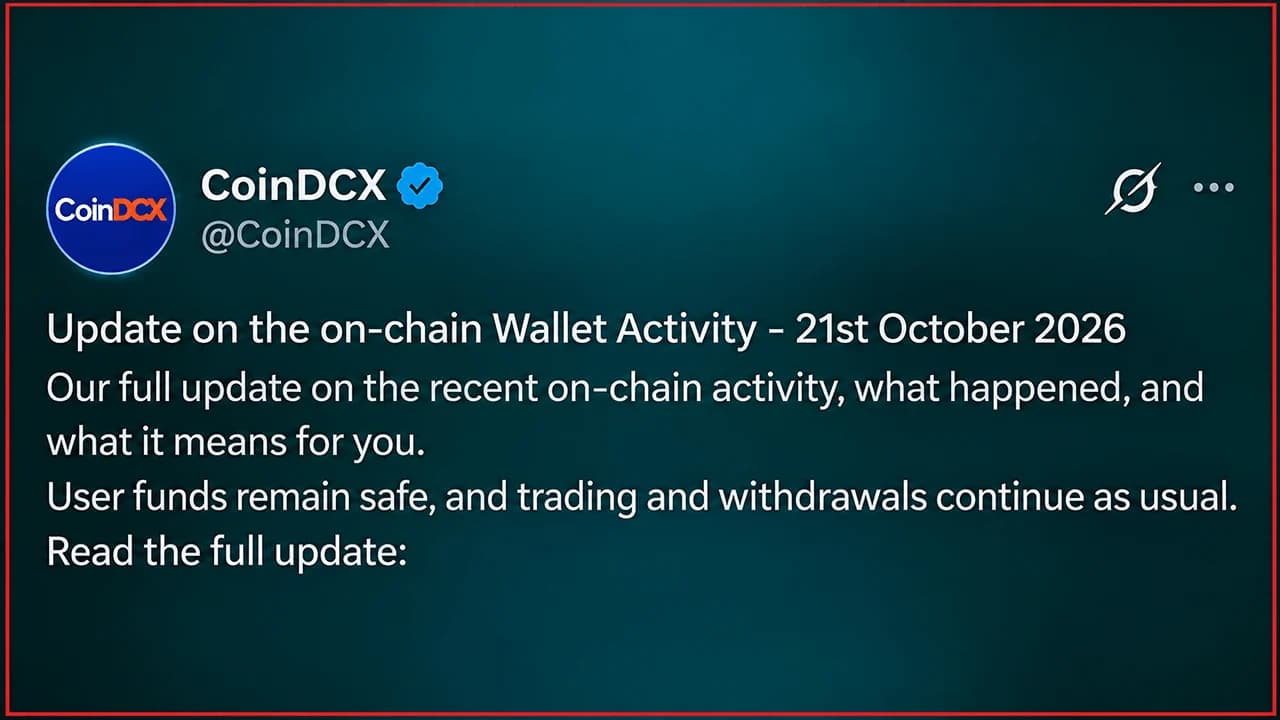
21 października obserwatorzy sieci blockchain zidentyfikowali około 15,99 mln USDT opuszczających adresy powiązane z CoinDCX w sieci Tron. Środki te zostały następnie rozdzielone między kilka głównych giełd kryptowalut.
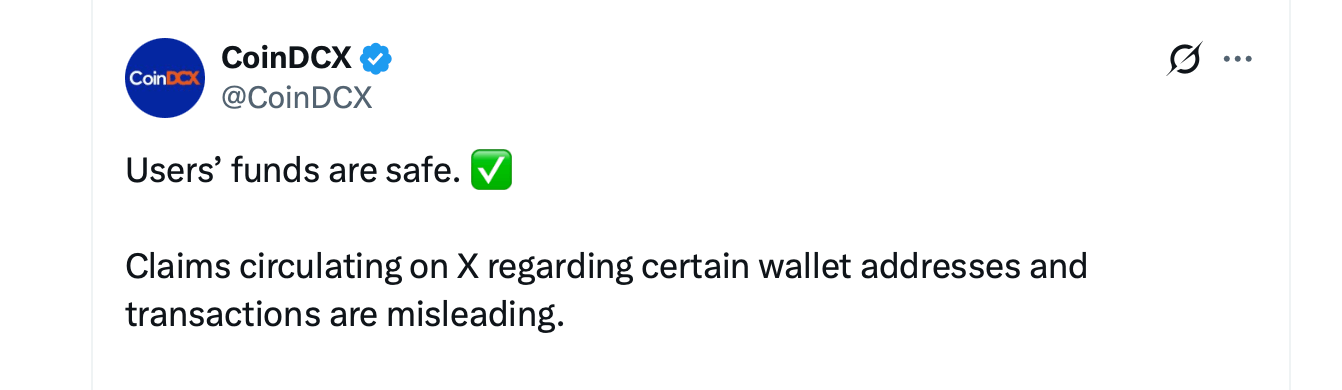
Dyrektor generalny Sumit Gupta odrzucił wstępne doniesienia 22 października, argumentując, że adresy te zostały przejęte podczas ataku w poprzednim roku i nie stanowiły już części aktywnej infrastruktury CoinDCX. Określił to zdarzenie jako „fałszywy alarm”.
Trzy dni później CoinDCX potwierdziło, że 15,99 mln USDT rzeczywiście zniknęło z wycofanej z użytku infrastruktury portfeli.
Portfele, które nie chciały przejść na emeryturę
CoinDCX wyjaśniło, że niektórzy klienci nadal wpłacali środki na nieaktualne adresy pomimo ostrzeżeń. Zawiódł automatyczny system przeznaczony do przenoszenia tych wpłat do bezpiecznych portfeli, co spowodowało gromadzenie się środków.
Badacz blockchaina ZachXBT zakwestionował początkowe wyjaśnienie firmy, wskazując na dowody, że niektóre adresy pozostawały aktywne jeszcze miesiące po naruszeniu z 2025 roku. Niezależna analiza przeprowadzona przez Bitquery również wykazała ciągłą aktywność portfeli aż do października 2026 roku, co zaprzecza sugestiom, że infrastruktura została całkowicie porzucona.
Dwa włamania, strata prawie 60 milionów dolarów
CoinDCX twierdzi, że środki zostały przelane na konta klientów, zasoby przechowywane w trybie cold storage pozostały nienaruszone, a handel i wypłaty przebiegały normalnie. Giełda poniosła obecnie straty w wysokości prawie 60 milionów dolarów w wyniku dwóch incydentów, które miały miejsce w ciągu 15 miesięcy.
Najnowszy incydent ponownie zwraca uwagę na sposób, w jaki giełdy kryptowalut zarządzają starszymi adresami wpłat, zwłaszcza tymi powiązanymi z wcześniejszymi naruszeniami bezpieczeństwa. CoinDCX zapewnia, że środki klientów pozostają bezpieczne, a skutki finansowe zostały w całości pokryte przez firmę.

Fundacja twierdzi, że hakerzy wykorzystali klucze API serwisu Cloudflare do wysłania fałszywych powiadomień o wycofaniu paszportów, posługując się prawdziwymi danymi klientów.
Czytaj teraz: Fundacja producenta portfeli sprzętowych ma wyciek danych klientów

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.