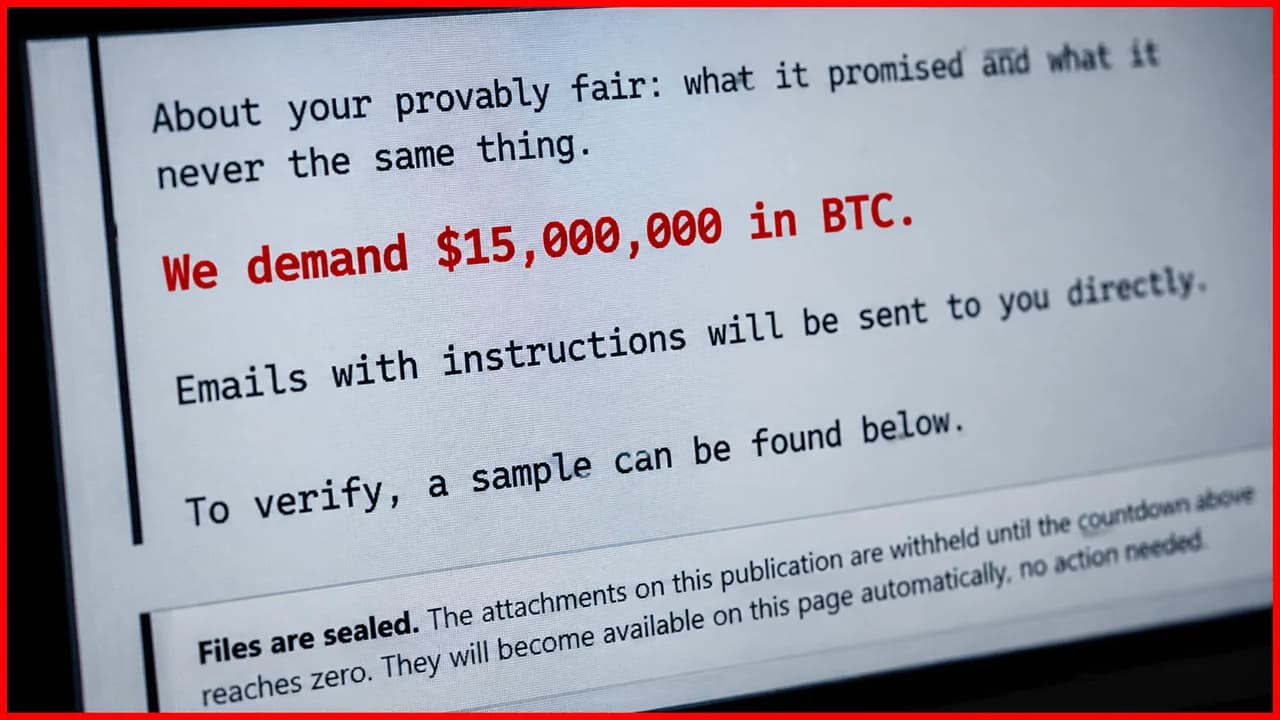
Kasyno kryptowalutowe Gamdom stanęło w obliczu żądania okupu w wysokości 15 milionów dolarów w bitcoinach po tym, jak grupa zajmująca się cyberwymuszeniami Whitearmor ogłosiła, że wykradła dane dotyczące 15,4 miliona kont. Zarzut ten pojawił się niecałe dwa tygodnie po tym, jak inny atak na portfel typu „hot wallet” kosztował platformę hazardową ponad 3 miliony dolarów. Gamdom kwestionuje podawaną wielkość bazy danych, podczas gdy atakujący grożą ujawnieniem poufnych danych klientów.
Gamdom po ataku hakerów: okup 15 mln USD w BTC, skradziono miliony
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze informacje
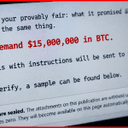
- Whitearmor twierdzi, że posiada dane 15,4 mln kont Gamdom i żąda 15 mln dolarów w bitcoinach.
- Gamdom przyznał wcześniej, że stracił ponad 3 miliony dolarów w wyniku ataku na „gorący portfel” z 13 października.
- Gamdom kwestionuje wielkość rzekomej bazy danych, a pełna treść żądania Whitearmor pozostaje niezweryfikowana.
Grupa hakerska Whitearmor żąda 15 mln dolarów w bitcoinach po włamaniu do portfela Gamdom
Kryptokasyno Gamdom ledwo zdążyło dojść do siebie po włamaniu do portfela, w wyniku którego straciło wiele milionów dolarów, a teraz pojawia się kolejny kryzys związany z bezpieczeństwem. Kilka doniesień wskazuje, że grupa zajmująca się cyberwymuszeniami, Whitearmor, twierdzi, że posiada bazę danych zawierającą 15 420 003 kont klientów – i żąda 15 milionów dolarów w bitcoinach, aby zachować jej poufność.
Żądanie pojawiło się 26 października, niecałe dwa tygodnie po tym, jak serwis Bitcoin.com News poinformował, że hakerzy wykradli ponad 3 mln dolarów z gorących portfeli platformy hazardowej. Gamdom kwestionuje jednak podawaną wielkość bazy danych, co pozostawia potencjalnie ogromne ryzyko związane z milionami rzekomych rekordów kont.
Żądanie 15 milionów dolarów za 15,4 miliona kont
Whitearmor opublikował szczegóły dotyczące Gamdom na swojej stronie poświęconej wymuszeniom, twierdząc, że ma dostęp do 146 pól danych na każde konto. Grupa zamieściła próbkę pliku JSON o wielkości około 437 kilobajtów, zawierającą około 100 rekordów, jako rzekomy dowód. Atakujący rzekomo wykorzystali przestarzałe wewnętrzne konto maszynowe, którego dane uwierzytelniające nigdy nie zostały zmienione, zachowując uprawnienia administracyjne długo po jego utworzeniu.
Serwis Gambling Lore poinformował, że haker podający się za Veryso twierdził, iż wyodrębnił te rekordy 13 października, co zbiega się w czasie z włamaniem do portfeli Gamdom. Serwis rzekomo zweryfikował rekord jednego z długoletnich użytkowników zawierający znaczniki czasu logowania, adres IP oraz informacje o zakładach. To ograniczone potwierdzenie nie dowodzi, że doszło do naruszenia bezpieczeństwa 15,4 mln kont.
Wcześniejsze naruszenie bezpieczeństwa portfeli Gamdom o wartości 3 mln dolarów
13 października serwis Gamdom padł ofiarą odrębnego ataku wymierzonego w jego operacyjne portfele kryptowalutowe. Wówczas założyciel Gamdom, Felix Römer, potwierdził straty przekraczające 3 miliony dolarów, podczas gdy badacz blockchaina vxdb oszacował, że z kilku sieci skradziono około 4,2 miliona dolarów. Platforma tymczasowo zawiesiła działalność, po czym wznowiła ją 16 października, zapewniając klientów, że ich salda pozostały bezpieczne.
Römer początkowo zaprzeczył twierdzeniom o powszechnym wycieku danych, sugerując, że atakujący mieli w posiadaniu jedynie kilkaset kont. W kolejnych oświadczeniach przyznano, że mogło dojść do ujawnienia nazw użytkowników, adresów e-mail oraz informacji o aktywności hazardowej, jednocześnie zapewniając, że dokumenty potwierdzające tożsamość pozostały nienaruszone.
Niezweryfikowana baza danych o kosztownych konsekwencjach
Żądanie grupy Whitearmor kilkakrotnie przewyższa przyznane przez Gamdom straty z portfeli. Grupa twierdzi również, że skompromitowane konta reprezentują łączną wartość zysków przekraczającą 1 miliard dolarów, nie wyjaśniając jednak, na czym opiera się ta kalkulacja. Ani kompletna baza danych, ani jej rzekoma skala nie zostały niezależnie zweryfikowane. Nie potwierdzono publicznie żadnej wypłaty okupu.
Dla klientów Gamdom nierozstrzygnięta kwestia wykracza poza skradzioną kryptowalutę i dotyczy tego, czy ich historia hazardowa oraz dane osobowe ostatecznie trafią do sieci. Zgłoszone naruszenie danych i żądanie okupu ze strony Gamdom pojawiają się w kontekście fali ataków wykorzystujących luki w oprogramowaniu i naruszeń danych, które miały miejsce w tym roku, a które potencjalnie nasilają się wraz z rosnącym wykorzystaniem sztucznej inteligencji (AI) w cyberatakach.
Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.