



Hakerzy włamali się do japońskiej platformy transakcyjnej działającej w chmurze, narażając aż 26 739 serwerów na potencjalne naruszenie bezpieczeństwa i rzekomo przejmując konta maklerskie w celu przeprowadzenia nieautoryzowanych transakcji. Następnie napastnicy zażądali okupu, grożąc dalszymi stratami finansowymi w przypadku odmowy zapłaty przez firmę.
Hakerzy włamali się do GMO Trading Cloud, zagrożonych 26 739 serwerów
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze wnioski
- Firma GMO Internet wykryła naruszenie bezpieczeństwa w chmurze, które potencjalnie dotyczy 26 739 serwerów transakcyjnych.
- Hakerzy grozili konta klientów GMO w ponad 70 firmach maklerskich, jeśli ich żądania nie zostaną spełnione.
- Firma GMO Internet odrzuciła żądanie okupu i zaoferowała rekompensatę za zweryfikowane straty wynikające z nieautoryzowanych transakcji.
Atakujący celują w serwery transakcyjne działające w trybie ciągłym
Firma GMO Internet wykryła włamanie po otrzymaniu zapytania od klienta 19 października 2026 r. Do 20 października śledczy potwierdzili obecność złośliwego oprogramowania w środowiskach serwerowych klientów obsługiwanych przez Onamae.com Desktop Cloud – usługę zaprojektowaną w celu zapewnienia całodobowego działania zautomatyzowanych programów do handlu walutami (FX).
Platforma obsługuje oprogramowanie transakcyjne, takie jak Metatrader 4 i Metatrader 5, umożliwiając klientom realizację strategii bez konieczności pozostawiania włączonych komputerów osobistych. Niestety ta wygoda spowodowała również, że cenne dane uwierzytelniające do platformy brokerskiej znalazły się w środowisku, do którego włamali się atakujący.
GMO rozpoczęło wyłączanie serwerów o godz. 4:00 czasu japońskiego 21 października, ostatecznie wyłączając całą usługę. Następnie firma zidentyfikowała lukę w zabezpieczeniach własnych systemów, która umożliwiła nieuprawniony dostęp i usunięcie danych klientów.
Hakerzy zagrażają kontom w ponad 70 domach maklerskich
Atakujący rzekomo zdobyli dane logowania do platformy transakcyjnej i wykorzystali przejęte konta do przeprowadzenia nieautoryzowanych transakcji. Doniesienia opisują przypadki, w których klienci stracili znaczne kwoty w ciągu kilku minut, w tym jedno konto o wartości około 2,4 miliona jenów, które zniknęło w wyniku powtarzających się transakcji w ciągu około 84 sekund.
Żądanie okupu przybrało szczególnie agresywny obrót. Atakujący grozili dalszymi nieuprawnionymi działaniami mającymi wpływ na konta klientów w ponad 70 krajowych i międzynarodowych domach maklerskich oraz firmach zajmujących się handlem walutami, o ile firma GMO nie zapłaci. Grozili również ujawnieniem skradzionych informacji i przeprowadzeniem kolejnych ataków z wykorzystaniem oprogramowania ransomware.
Firma GMO odmówiła, argumentując, że zapłata nie daje żadnej gwarancji, że skradzione informacje znikną ani że dalsze ataki ustaną. Firma skonsultowała się z policją i zatrudniła zewnętrznych specjalistów ds. cyberbezpieczeństwa. Co ważne, liczba 26 739 odnosi się do serwerów, które potencjalnie mogły zostać naruszone, a nie do potwierdzonych infekcji. Łączna wysokość strat finansowych pozostaje nieokreślona.
Historia GMO w branży kryptowalut
GMO Internet Group ma głębokie korzenie w branży kryptowalut, wkraczając do tego sektora w okresie gwałtownego wzrostu wartości bitcoina w 2017 roku. Japoński konglomerat uruchomił platformę GMO Coin w maju tego samego roku, a następnie uzyskał rejestrację regulacyjną i rozszerzył działalność o handel ethereum, bitcoin cash, litecoinem oraz XRP. We wrześniu tego samego roku GMO ogłosiło ambitne plany wydobywania bitcoinów, obejmujące obiekty zasilane energią odnawialną w Europie Północnej, własne 7-nanometrowe układy do wydobywania oraz usługi wydobywania w chmurze. W 2017 roku GMO wypłacało nawet wynagrodzenia pracownikom w BTC.
Przedsięwzięcie to ostatecznie okazało się kosztowne – w 2018 roku firma odnotowała straty związane z restrukturyzacją w wysokości około 35,5 mld jenów, ponieważ spadające ceny kryptowalut mocno nadwyrężyły rentowność wydobycia. Pomimo tej porażki GMO kontynuowało rozbudowę działalności w zakresie aktywów cyfrowych poprzez GMO Coin, wprowadzając usługi pożyczkowe, staking, handel z depozytem zabezpieczającym oraz oferty tokenów. Grupa zajmowała się również stablecoinami, przedsięwzięciami związanymi z technologią blockchain oraz inwestycjami w rozwijające się firmy z branży kryptowalut, umacniając swoją pozycję w japońskiej gospodarce aktywów cyfrowych.
Japoński gigant reaguje na atak
W związku z najnowszym cyberatakiem firma GMO ogłosiła 24 października, że każdy obecny klient usługi Desktop Cloud otrzyma ryczałtową wypłatę w wysokości 5 000 jenów, niezależnie od tego, czy poniósł straty finansowe. Firma zobowiązała się również do zrekompensowania potwierdzonych strat i związanych z nimi opłat wynikających z nieautoryzowanego obrotu, oferując jednocześnie poszkodowanym klientom sześciomiesięczny bezpłatny dostęp do alternatywnej platformy desktopowej.
GMO odrzuciło żądania okupu stawiane przez atakujących, zatrudniło zewnętrznych specjalistów ds. cyberbezpieczeństwa i przekazało dowody japońskiej policji. Założyciel grupy, Masatoshi Kumagai, zwrócił się również do rządu o interwencję w ramach japońskiego systemu aktywnej cyberobrony, prosząc o pomoc w zneutralizowaniu zagrożenia. Naruszona infrastruktura pozostaje wyłączona, a śledczy pracują nad ustaleniem pełnego zakresu włamania, liczby dotkniętych nim kont oraz strat finansowych poniesionych przez klientów.
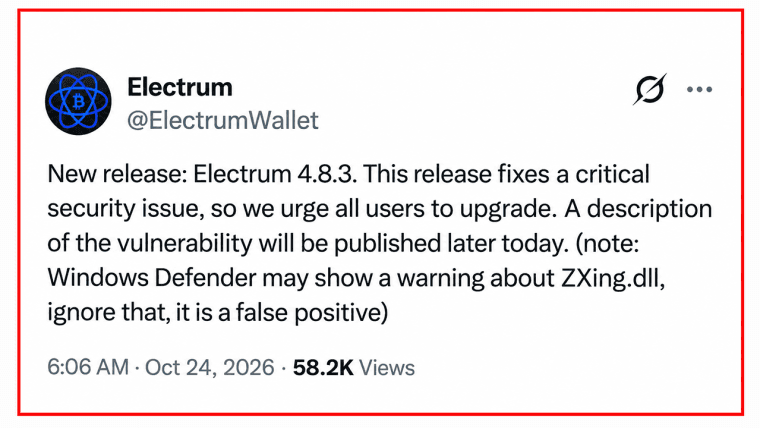
Wersja Electrum 4.8.3 usuwa lukę w portfelu Bitcoin, która pozwalała złośliwym serwerom przejmować podwyżki opłat i nakłaniać użytkowników do podpisywania transakcji prowadzących do kradzieży.
Czytaj teraz: Atak na Electrum: kradzież bitcoinów podszyta pod podwyżkę opłat

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.














