Kryzys związany z portfelami Ledger przybrał właśnie nowy obrót, który teoretycznie mógłby doprowadzić do scen rodem z filmów o walkach między grupami przestępczymi, ponieważ „wielcy szefowie oszustów” podobno stracili miliony na rzecz osób manipulujących portfelami sprzętowymi Ledger.
Złodzieje portfeli mają nowy problem: okradanie przez przestępców
NAPISAŁ
UDOSTĘPNIJ
Najważniejsze wnioski
- Firma Chainalysis powiązała trzy adresy przypisywane oszustom z zadaniowymi oszustwami z stratami w wysokości 60 BTC.
- Złodzieje rzekomo opróżnili trzy adresy Ledger w oddzielnych przelewach na ten sam portfel.
- Firma Ledger obwiniła wysoce zorganizowaną grupę przestępczą za manipulowanie tymi portfelami sprzętowymi.
Analitycy z firmy Chainalysis zajmującej się analizą łańcucha bloków odkryli, że trzy adresy przypisywane oszustom zajmującym się zleceniami straciły łącznie 60 BTC (4,9 mln dolarów), gdy ich portfele Ledger zostały opróżnione w ramach niedawnego ataku na łańcuch dostaw, którego celem były zainfekowane portfele sprzętowe.
„22 września osoba stojąca za oszustwem przelała zyski na trzy oddzielne adresy Ledger. 9 października złodzieje opróżnili wszystkie trzy. Po jednym przelewie na ten sam portfel” – poinformowała firma, zaznaczając, że portfel ten zawierał rzekomo skradzione środki.
Łańcuch „poetyckiej sprawiedliwości”
W łańcuchu wydarzeń, który niektórzy komentatorzy w sieci nazwali „poetycką sprawiedliwością”, dwie grupy przestępców najwyraźniej straciły swoje pieniądze.
Najpierw ludzie dali się nabrać na oszustwo polegające na wykonywaniu zadań, zgadzając się pisać fałszywe recenzje sprzedaży prawdziwych produktów w zamian za pieniądze. Następnie oszuści poinstruowali tych „recenzentów”, aby dodali własne pieniądze do swoich „ujemnych” sald, aby otrzymać zapłatę, co w efekcie spowodowało przesłanie ich środków bezpośrednio na adresy oszustów. Teraz sami oszuści stracili te środki.

Tymczasem Taylor Monahan, ekspertka ds. bezpieczeństwa w firmie MetaMask zajmującej się portfelami kryptowalutowymi, ostrzegała wcześniej, że „kilka ofiar” kryzysu związanego z Ledgerem to „super podejrzani skurwysyny”.
„LOL, wyobraź sobie, że jesteś super sprytnym hakerem atakującym łańcuch dostaw sprzętu i zdajesz sobie sprawę, że właśnie okradłeś wielkiego szefa tych oszustów z zadaniowego przekrętu” – powiedziała w reakcji na wiadomość o kradzieży portfela w ramach oszustwa z zadaniami.
„Wysoce zorganizowana grupa przestępcza”
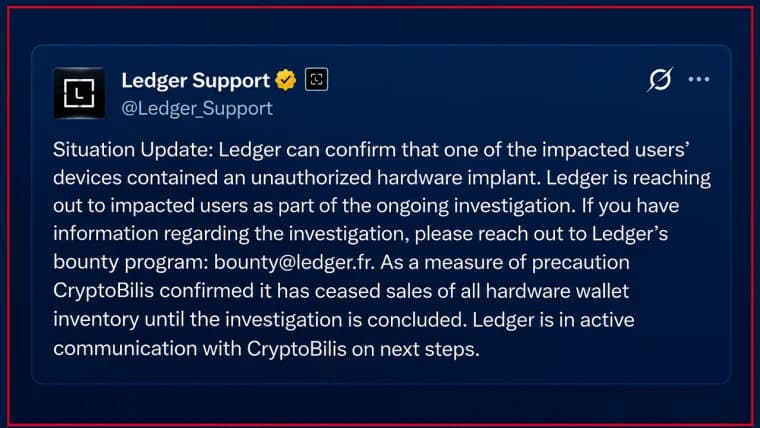
Nie jest jasne, czy ci „super podejrzani” rzekomi „ofiary” mają jakieś plany zemsty wobec osób manipulujących portfelami Ledger, ani czy dysponują środkami do realizacji takich planów. Sama firma Ledger twierdzi, że atak na użytkowników jej urządzeń przeprowadziła „wysoce zorganizowana grupa przestępcza”. Grupa ta mogła również dysponować znacznymi środkami finansowymi przed atakiem.
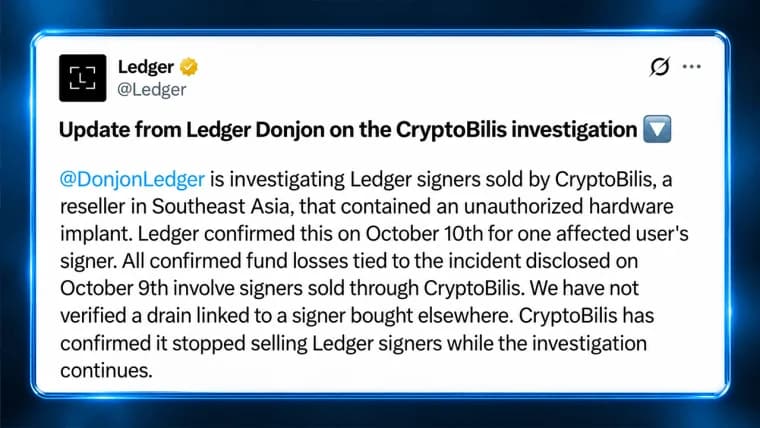
Według firmy przestępcy „wydali miliony” na ten atak. Jak donosi serwis Bitcoin.com News, firma Cryptobilis, która sprzedawała portfele Ledger dotknięte luką, została przejęta przez nieujawnionego nabywcę na początku tego roku.
„Współpracujemy z organami ścigania i społecznością zajmującą się bezpieczeństwem, aby prześledzić przepływ środków i zlikwidować infrastrukturę atakujących” – oświadczyła firma Ledger. 15 października firma poinformowała również, że sprawdziła własne zapasy, „będąc dużą liczbę próbek, i nie znalazła żadnych zainfekowanych urządzeń”.
Pomimo trwającego kryzysu i niepotwierdzonych doniesień o stratach w kryptowalutach wśród użytkowników portfeli sprzętowych wynoszących 93 miliony dolarów, firma Ledger zaprezentowała 15 października swoje najnowsze urządzenie z systemem Android o nazwie Atom, którego cena wynosi 849 dolarów.
Obawy dotyczące bezpieczeństwa rejestrów mogą przyczynić się do wzrostu popularności rozwiązań opartych na podpisach wielostronnych z udziałem wielu dostawców, sprzedaży portfeli sprzętowych oraz popytu na bezpieczniejsze przechowywanie bitcoinów.
Czytaj teraz: Kto płaci, kto zyskuje, gdy zamieszanie wokół Ledger promuje multisig

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.