W związku z kontrowersjami dotyczącymi portfela sprzętowego Ledger, które wzbudziły podejrzenia, że zewnętrzny sprzedawca dystrybuował sfałszowane urządzenia, konkurencyjny producent portfeli sprzętowych, firma Trezor, ogłosiła, że z dniem 1 stycznia 2027 r. cofnie uprawnienia niektórym sprzedawcom.
Trezor ogranicza dystrybutorów po incydencie Ledger za 93 mln USD
NAPISAŁ

UDOSTĘPNIJ

Najważniejsze informacje
- Trezor ogranicza swoją sieć autoryzowanych sprzedawców od 1 stycznia 2027 r., twierdząc, że chce mieć mniej partnerów i większą kontrolę nad tym, w jaki sposób jego portfele sprzętowe trafiają do klientów.
- Decyzja ta została podjęta po incydencie związanym z bezpieczeństwem, który miał miejsce 9 października w firmie Ledger, w wyniku którego atakujący rzekomo manipulowali urządzeniami sprzedawanymi za pośrednictwem zewnętrznego sprzedawcy, co spowodowało straty szacowane na 93 miliony dolarów.
- Trezor utrzymuje, że nie ma dowodów na to, że jego własne urządzenia zostały naruszone, opisując reorganizację sieci dystrybutorów jako środek zapobiegawczy w obliczu rosnących obaw dotyczących bezpieczeństwa łańcucha dostaw portfeli sprzętowych.
Trezor zacieśnia swoją sieć dystrybucji w następstwie incydentu bezpieczeństwa w firmie Ledger
Dyrektor handlowy Trezor, Danny Sanders, ujawnił decyzję firmy o ograniczeniu programu autoryzowanych sprzedawców, udostępniając na platformie X oficjalne pismo rozesłane do wybranych partnerów. Posunięcie to ma na celu wzmocnienie nadzoru nad łańcuchem dostaw oraz zapewnienie, że droga każdego urządzenia od producenta do klienta może być dokładnie sprawdzona.
„Niedawny atak na łańcuch dostaw innej marki portfeli sprzętowych potwierdził to, o czym zawsze wiedzieliśmy. Portfel sprzętowy jest tak bezpieczny, jak droga, którą pokonuje, aby dotrzeć do właściciela, a każde urządzenie, które przechodzi przez ręce osób, których nie możemy odpowiednio sprawdzić, naraża czyjeś oszczędności na ryzyko” – czytamy w liście firmy Trezor skierowanym do sprzedawców.
W liście dodano:
„Podjęliśmy więc trudną decyzję o znacznym zmniejszeniu naszej sieci dystrybutorów – do rozmiarów pozwalających nam na weryfikację i kontrolę każdego pozostałego partnera”.
Incydent w firmie Ledger o wartości 93 milionów dolarów rzuca cień na bezpieczeństwo portfeli sprzętowych
Decyzja firmy Trezor jest następstwem naruszenia bezpieczeństwa w firmie Ledger, które wyszło na jaw 9 października 2026 roku. Według doniesień atakujący przeprowadzili wyrafinowaną operację fizycznego naruszenia łańcucha dostaw, rzekomo wlutowując ukryte implanty sprzętowe do urządzeń dystrybuowanych przez zewnętrznego sprzedawcę, a szacowane straty sięgają 93 milionów dolarów.
W piśmie firmy Trezor potwierdzono, że współpraca z konkretnymi partnerami handlowymi zostanie oficjalnie zakończona 1 stycznia 2027 r., jednocześnie wyjaśniając, że decyzja ta nie oznacza żadnego naruszenia bezpieczeństwa systemów firmy ani urządzeń sprzętowych. „Chciałbym wyraźnie podkreślić: nie ma ani jednego dowodu na to, że urządzenia Trezor zostały naruszone. Jest to środek zapobiegawczy, podjęty z nadmiernej ostrożności” – wyjaśnia firma w swoim piśmie.
Rok niepowodzeń w zakresie bezpieczeństwa
Firmy produkujące portfele sprzętowe miały fatalny rok – odnotowano blisko tuzin incydentów związanych z naruszeniami danych, ujawnieniem informacji o wstrzykiwaniu błędów laserowych, błędem entropii oprogramowania układowego, a teraz także najnowszym incydentem w łańcuchu dostaw. Oprócz tego w sierpniu firma Trezor doświadczyła naruszenia bezpieczeństwa danych związanego z zewnętrznym dostawcą usług logistycznych, w wyniku którego ujawniono dane osobowe dziesiątek tysięcy klientów.
Jeśli chodzi o bezpieczeństwo łańcucha dostaw, firma Trezor przyznaje, że ochrona integralności swojej sieci dystrybucyjnej pozostaje nieustannym wyzwaniem.
„Zabezpieczenie łańcucha dostaw nigdy nie jest zakończone, dlatego podnosimy poprzeczkę dla każdego partnera, który kontynuuje współpracę z Trezorem, wprowadzając zaktualizowane ramy prawne oraz ściślejsze kontrole sposobu pozyskiwania, przechowywania i obsługi urządzeń. Wymagamy więcej od wszystkich uczestników łańcucha, w tym od nas samych” – czytamy w oświadczeniu firmy.
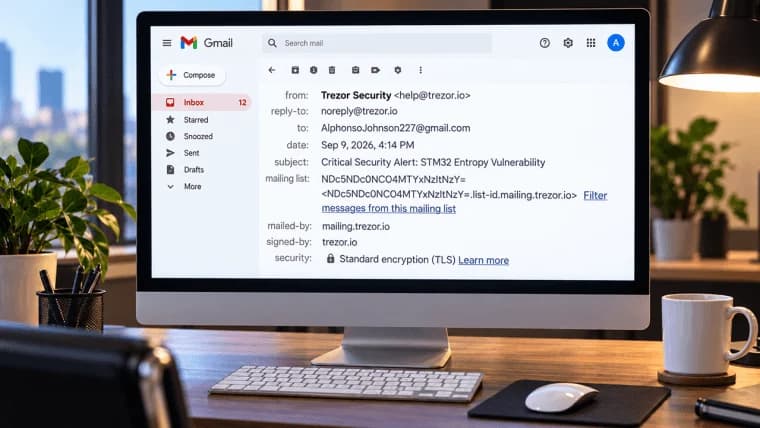
Trezor, Bitbox i Cointracking ostrzegają użytkowników po tym, jak naruszenie bezpieczeństwa u wspólnego dostawcy usług poczty elektronicznej spowodowało falę ataków phishingowych związanych z kryptowalutami.
Czytaj teraz: Hakerzy przejmują kontrolę nad kontami e-mailowymi Trezor i Bitbox, by atakować użytkowników kryptowalut

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.