Arravind Prabu, założyciel Cryptobilis, ujawnił, że firma została przejęta przez nieujawnionego nabywcę na początku tego roku. Chociaż Prabu przyznał, że wspierał obecny zespół zarządzający przy niektórych wydarzeniach, zaprzeczył, jakoby miał wgląd w bieżącą działalność operacyjną firmy.
Najważniejsze informacje
- Były dyrektor generalny Cryptobilis, Arravind Prabu, ujawnił, że firma została sprzedana w marcu 2026 r. nowym właścicielom.
- Prabu stwierdził, że od momentu sprzedaży założyciele nie mieli dostępu ani kontroli nad działalnością firmy.
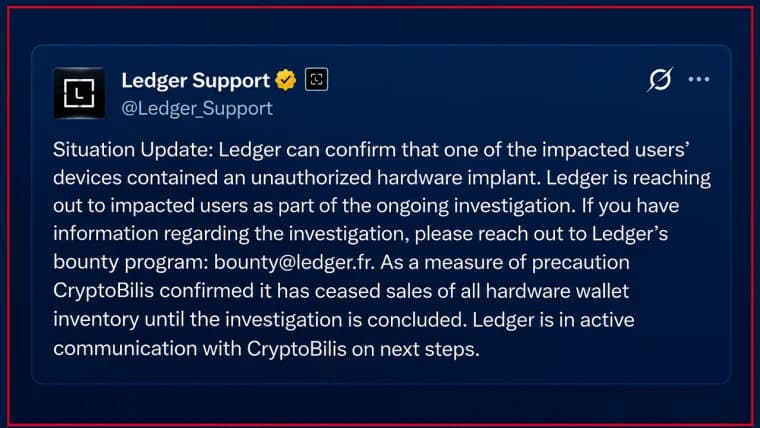
- Firma Ledger wstrzymała dostawy po potwierdzeniu, że za pośrednictwem Cryptobilis sprzedano sfałszowane urządzenie, co spowodowało straty rzędu milionów.
Założyciel Cryptobilis ujawnia sprzedaż firmy i zaprzecza odpowiedzialności za wykorzystanie sfałszowanych urządzeń
Arravind Prabu, założyciel Cryptobilis – firmy, która rzekomo sprzedawała portfele Ledger dotknięte trwającym atakiem – przedstawił swoje stanowisko w sprawie współpracy z dostawcą portfeli, dystansując się od obecnego ataku.
W oświadczeniu opublikowanym na LinkedIn 10 października Prabu ujawnił, że firma Cryptobilis została przejęta przez nieujawnionego nowego właściciela, a on sam wraz z innym współzałożycielem ustąpili ze stanowisk i przekazali obowiązki operacyjne oraz administracyjne nowemu właścicielowi.
Ponadto Prabu wyjaśnił, że od momentu sfinalizowania sprzedaży ani on, ani drugi współzałożyciel Cryptobilis nie mają „żadnego dostępu, danych uwierzytelniających, wglądu ani kontroli administracyjnej nad systemami zaplecza Cryptobilis, bazami danych klientów, historią zamówień ani korporacyjnymi kanałami komunikacji”.
Niemniej jednak przyznał, że odgrywali oni pewną rolę, pomagając nowemu zespołowi w niektórych sprawach „w charakterze doradczym i koordynacyjnym”, aby zapewnić płynne przejście, ale zaprzeczył, jakoby miał jakikolwiek „wgląd biznesowy lub operacyjny w codzienne zarządzanie firmą lub infrastrukturę IT”.
Jeśli chodzi o powód, dla którego nie ujawnił, że doszło do sprzedaży, Prabu podkreślił, że był zobowiązany umową do wstrzymania się z publikowaniem ogłoszeń dotyczących transakcji do połowy października, ale wszyscy dostawcy zostali powiadomieni o transakcji i przejściu pod nowe kierownictwo.
Niemniej jednak Prabu nie wyjaśnił, czy zapasy sprzętu Ledger zostały uwzględnione w przekazaniu operacyjnym nowemu kierownictwu, ani kto miał dostęp do tych urządzeń przed każdą sprzedażą.
„W sprawie wszelkich bieżących kwestii operacyjnych, zapytań technicznych lub oficjalnych oświadczeń dotyczących Cryptobilis prosimy o kontakt z aktualną osobą odpowiedzialną” – podsumował Prabu.
Odkąd firma Ledger zidentyfikowała sfałszowane urządzenie pochodzące z Cryptobilis, wstrzymała wszelkie wysyłki i sprzedaż urządzeń Ledger, zalecając klientom, aby nie konfigurowali swoich portfeli.
Niemniej jednak, według doniesień, w innych regionach pojawiły się kolejne sfałszowane urządzenia, pochodzące od różnych autoryzowanych sprzedawców, co rozszerza potencjalny zasięg tego ataku, który spowodował już straty w wysokości ponad 90 milionów.
Firma Ledger nadal bada tę sprawę, a w swojej najnowszej aktualizacji ponownie podkreśliła, że wszystkie zainfekowane urządzenia pochodziły od Cryptobilis.