Luka w zabezpieczeniach serwisu Web3Auth zmusiła dostawcę portfeli Cosmos, firmę Keplr, do zawieszenia logowania za pomocą kont Google i Apple po ujawnieniu kluczy prywatnych, co spowodowało falę nieautoryzowanych transakcji. Śledczy zajmujący się technologią blockchain zidentyfikowali przelewy o wartości ponad 6 milionów dolarów, choć działania mające na celu odzyskanie środków utrudniają ustalenie rzeczywistej kwoty kradzieży.
Włamanie do portfela Keplr: przelewy za 6 mln dolarów w Cosmos
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze informacje
- Keplr zawiesił logowanie za pomocą kont Google i Apple 7 listopada w następstwie incydentu bezpieczeństwa związanego z zewnętrznym dostawcą usług uwierzytelniania, firmą Web3Auth.
- Firma Bitquery zidentyfikowała przelewy z portfeli o wartości około 6,01 mln dolarów w wielu sieciach Cosmos, jednak część transakcji była związana z ochronnymi działaniami odzyskiwania środków.
- Konta z frazami odzyskiwania i portfele sprzętowe pozostają nienaruszone, podczas gdy Web3Auth i Keplr pracują nad zabezpieczeniem podatnych na ataki portfeli korzystających z logowania przez serwisy społecznościowe.
Luka w zabezpieczeniach Web3Auth naraża konta Keplr z logowaniem przez serwisy społecznościowe
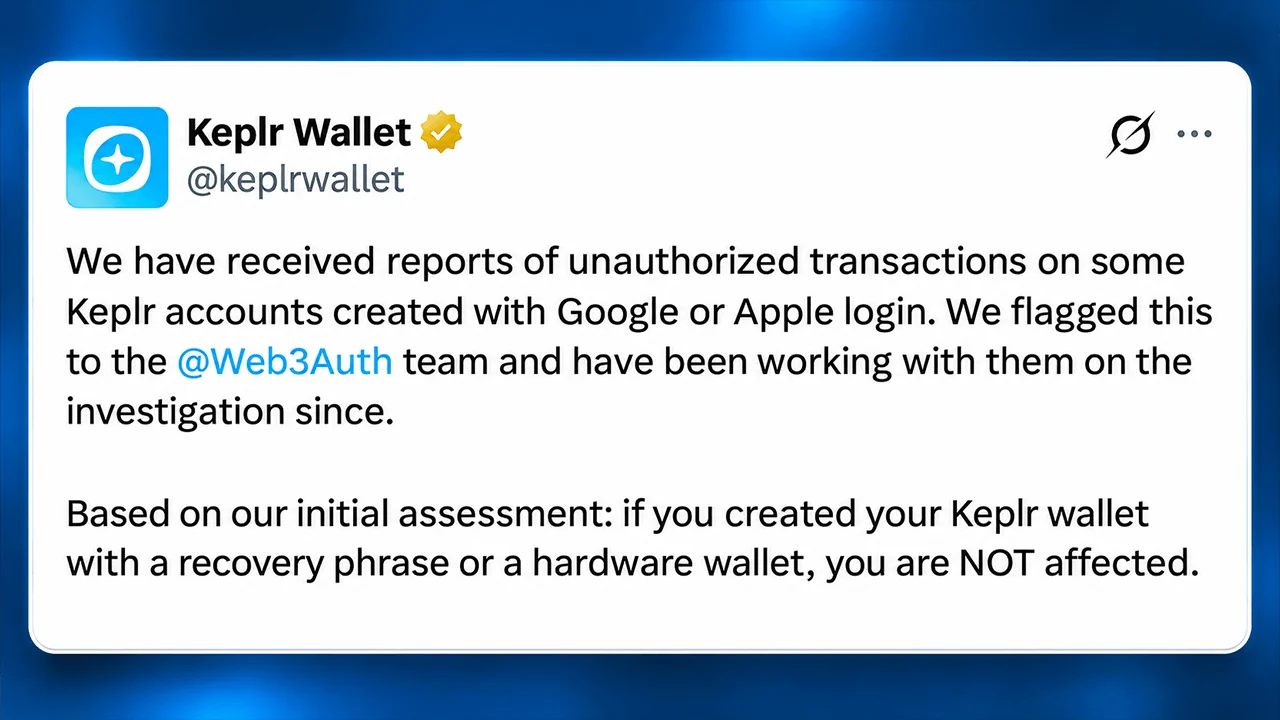
Kłopoty zaczęły się w piątek, 6 listopada, kiedy to Web3Auth ujawniło problem bezpieczeństwa dotyczący infrastruktury wykorzystywanej przez usługi zewnętrzne. Już wczesnym rankiem w sobotę firma Keplr zgłosiła nieautoryzowane transakcje dotyczące kont utworzonych za pomocą uwierzytelniania przez Google i Apple, co skłoniło dostawcę portfela do wyłączenia obu metod logowania.
Josh Lee, współzałożyciel Chainapsis – firmy stojącej za Keplr – wyjaśnił następnie, że luka wynikała z działania Web3Auth, a nie z oprogramowania samego Keplr. Wstępne szacunki sugerowały, że problem dotknął około 20% kont z logowaniem przez serwisy społecznościowe, choć według doniesień wykorzystano tylko niewielką część z nich.
To rozróżnienie ma znaczenie, ponieważ funkcja logowania za pomocą serwisów społecznościowych w Keplr opiera się na infrastrukturze kluczy stron trzecich, a nie na konwencjonalnych frazach odzyskiwania kontrolowanych przez użytkownika. Ta wygoda ułatwia rozpoczęcie korzystania z kryptowalut, ale tworzy zależności, których nie ma w przypadku tradycyjnych portfeli sprzętowych i fraz seedowych.
Firma Bitquery, zajmująca się analizą łańcucha bloków, zbadała transakcje z okresu 6–7 listopada, identyfikując szeroko zakrojoną aktywność polegającą na opróżnianiu portfeli w sieciach Cosmos Hub, Osmosis, Celestia, Akash, Noble, Dydx, Babylon i Injective.
W wyniku przeprowadzonego dochodzenia oszacowano, że adresy zbierające otrzymały aktywa o wartości co najmniej 6,01 mln dolarów, w oparciu o wyceny odnotowane 7 listopada. Na Cosmos Hub przypadało około 3,50 mln dolarów, a następnie Osmosis – 1,04 mln dolarów i Injective – 615 000 dolarów.
Dlaczego oszacowanie wartości kradzieży w systemie Keplr na 6 mln dolarów jest skomplikowane
Analiza Bitquery wykazała około 44 700 różnych kluczy prywatnych zaangażowanych w tę aktywność, przy czym 86% dotkniętych portfeli w siedmiu powiązanych sieciach doświadczyło transferów po pierwszym ostrzeżeniu Keplr. Mediana strat w portfelach wyniosła zaledwie 1,34 dolara, chociaż największy pojedynczy transfer sięgał 325 000 dolarów.
Śledczy udokumentowali również przepływ około 1,96 miliona stakowanych tokenów ATOM bez przestrzegania standardowego 21-dniowego okresu odblokowania. Transakcje te wykorzystywały mechanizmy płynnego stakowania, przekształcając pozycje w zbywalne tokeny udziałowe, jednocześnie przekierowując około 251 000 dolarów w postaci nagród za stakowanie.
Jednak kolejne ujawnione informacje wprowadziły istotne komplikacje. Keplr i Web3Auth potwierdziły, że operacje odzyskiwania prowadzone przez white-hat wykorzystywały ujawnioną ścieżkę dostępu do przeniesienia narażonych aktywów pod ochronny nadzór.
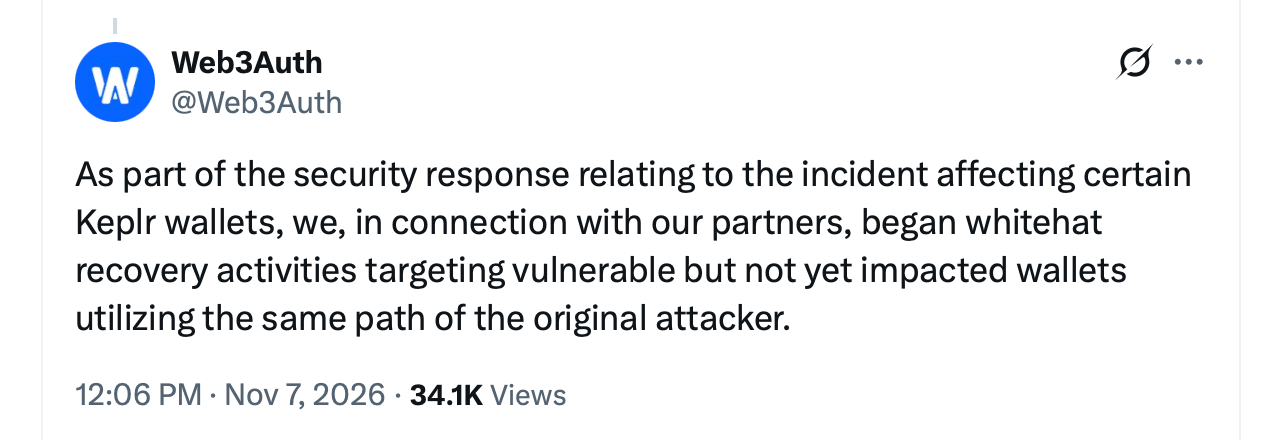
W niedzielę, 8 listopada, firma Keplr zidentyfikowała adresy służące do odzyskiwania środków, które pokrywały się z kilkoma portfelami zbierającymi dane, zbadanymi przez Bitquery. W związku z tym kwota 6,01 mln dolarów odzwierciedla zaobserwowane transfery, a nie zweryfikowane rozliczenie kradzieży, której nie da się odzyskać.
| Sieć blockchain | Zweryfikowany adres odzyskiwania |
|---|---|
| Cosmos Hub | cosmos1atuap9kfnt6y8ykvn3437e7j3z8qffh3qtnmwu |
| Osmosis | osmo1atuap9kfnt6y8ykvn3437e7j3z8qffh3gsqtcw |
| Celestia | celestia1atuap9kfnt6y8ykvn3437e7j3z8qffh33pzt53 |
| Akash | akash1atuap9kfnt6y8ykvn3437e7j3z8qffh3ds7uhx |
| Noble | noble1atuap9kfnt6y8ykvn3437e7j3z8qffh3ggxnkj |
| Injective | inj1lqmdmuczn5rxn5jkc34wwrqdeh70etpf5wvt7g |
| dYdX | dydx1atuap9kfnt6y8ykvn3437e7j3z8qffh3fjalwt |
| Babylon | bbn1atuap9kfnt6y8ykvn3437e7j3z8qffh3h4z239 |
| Axelar | axelar1atuap9kfnt6y8ykvn3437e7j3z8qffh3y99n9a |
| Saga | saga1atuap9kfnt6y8ykvn3437e7j3z8qffh37c2ff6 |
| Agoric | agoric1atuap9kfnt6y8ykvn3437e7j3z8qffh3jk3y72 |
| EVM | 0x413e4F4De7E5FF010913488F781E679e76f706dA |
Keplr i Web3Auth rozpoczynają działania naprawcze
Web3Auth zapewnia, że środki przekazane w ramach jego działań ochronnych pozostają bezpieczne. Tymczasem firma Keplr ostrzegła, że niektórzy poszkodowani użytkownicy mogą napotkać nieoczekiwanie puste salda, ponieważ ich aktywa zostały przeniesione w celu zabezpieczenia.
Firmy nie ujawniły dokładnej technicznej przyczyny luki w zabezpieczeniach, nie ustaliły ostatecznej kwoty strat ani nie ogłosiły kompleksowego harmonogramu zwrotów środków.
Użytkownicy, którzy utworzyli konta za pośrednictwem globalnych firm technologicznych, takich jak Google czy Apple, powinni unikać wpłacania dodatkowych aktywów, przenieść pozostałe płynne środki do nowo zabezpieczonych portfeli oraz ignorować niechciane oferty odzyskania środków. Aktywa objęte stakingiem mogą wymagać dodatkowej obsługi.
Na razie incydent ten ujawnia niepokojącą sprzeczność w konstrukcji portfeli kryptowalutowych. Uproszczenie zarządzania kluczami prywatnymi może zwiększyć dostępność aplikacji opartych na łańcuchu bloków, ale outsourcing uwierzytelniania wprowadza kolejny potencjalny punkt awarii. Dopóki transfery zabezpieczające nie zostaną uzgodnione z nieuprawnionymi wypłatami, najnowszy w branży incydent związany z bezpieczeństwem, którego skala sięga wielu milionów dolarów, pozostaje zarówno zagadką księgową, jak i sytuacją kryzysową o charakterze technicznym.

Wyciek danych z serwisu Gnosis Pay ujawnił informacje o klientach, w tym adresy zamieszkania, numery kart oraz powiązane portfele kryptowalutowe, co budzi obawy.
Czytaj teraz: Wyciek danych z serwisu Gnosis Pay ujawnia poufne dane klientów

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.
O autorze
NAPISAŁJamie RedmanNews Lead
Jamie Redman jest kierownikiem działu newsów w Bitcoin.com News oraz dziennikarzem zajmującym się technologiami finansowymi, mieszkającym w stanie Massachusetts.