W sobotę platforma płatnicza Lightning Network – Blink Wallet, oferująca zarówno usługi powiernicze, jak i niepowiernicze – poinformowała, że osoba atakująca uzyskała dostęp do ograniczonej liczby kont powierniczych i wycofała z nich środki.
Portfel Blink padł ofiarą ataku, a środki z „kilkudziesięciu” kont powierniczych zostały wyczerpane
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze wnioski
- Blink Wallet podaje, że atak dotknął „kilkadziesiąt” kont powierniczych, ale zdecydowana większość środków pozostała bezpieczna.
- Blink wstrzymał świadczenie usług 19 września, co stanowi kolejny problem w trudnym okresie dla aplikacji opartych na sieci Lightning Network.
- Blink zapewnia, że 100% poszkodowanych użytkowników otrzyma pełne odszkodowanie po wdrożeniu poprawki, a odpowiedzi na pytania są nadal oczekiwane.
Blink Wallet zapewnia, że wszystkie dotknięte incydentem konta powiernicze zostaną w pełni zrekompensowane
Aplikacje i platformy korzystające z sieci Lightning Network nie mają ostatnio chwili wytchnienia, a w ten weekend Blink Wallet poinformował opinię publiczną, że wstrzymuje działalność z powodu naruszenia bezpieczeństwa. „Wstrzymaliśmy usługi Blink na czas badania incydentu związanego z bezpieczeństwem” – poinformowało w sobotę rano oficjalne konto Blink Wallet na X. „Atakujący uzyskał dostęp do ograniczonej liczby kont powierniczych i wypłacił środki” – dodał zespół.
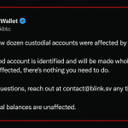
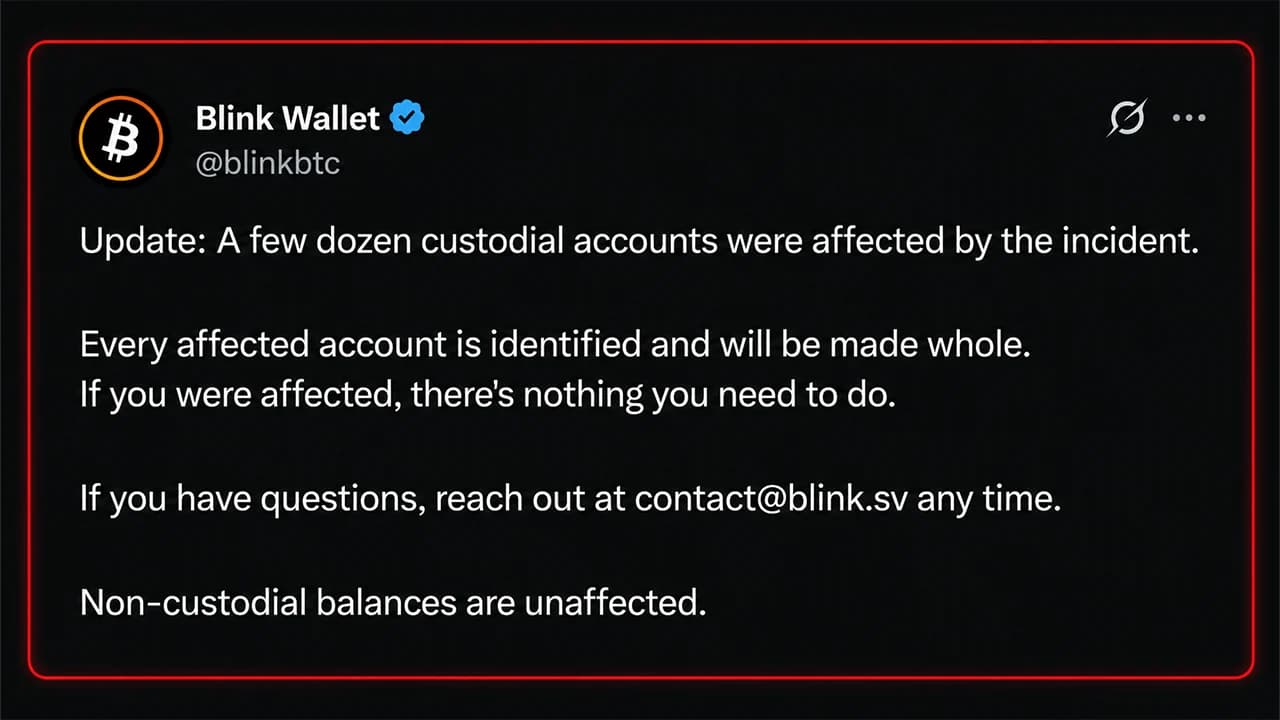
Blink zaznaczył, że „znaczna większość środków jest bezpieczna”, a incydent nie dotyczy użytkowników korzystających z usług bez powierniczych. W kolejnej aktualizacji Blink ujawnił później, że „incydent dotknął kilkadziesiąt kont powierniczych”. Nie podano konkretnej kwoty, ale Blink obiecuje, że „każde dotknięte incydentem konto zostało zidentyfikowane i zostanie w pełni zrekompensowane”.
Wiadomość ta pojawia się w czasie, gdy fala błędów, luk w zabezpieczeniach i naruszeń danych dotyka przedsiębiorstwa zajmujące się walutami cyfrowymi oraz aplikacje oparte na sieci Lightning Network. Na przykład serwer Btcpay miał krytyczny błąd, który rzekomo pozwalał zdalnemu atakującemu na odczytanie plików LND macaroon, a Lightning Development Kit (LDK) ujawnił, że zawierał dwa błędy i zalecił użytkownikom aktualizację.
Niekustodialna usługa wymiany Boltz również borykała się z problemami, o których poinformowała 3 sierpnia 2026 r. Zespół platformy wyjaśnił, że „atakujący działają obecnie szybciej, niż zespół naszej wielkości jest w stanie wykrywać i naprawiać luki”. Wyłączenie serwisu Boltz spowodowało problemy dla dostawców takich jak Aqua, Bull Bitcoin i Zeus. W następstwie problemów z Boltz firma Aqua uruchomiła Indra, swój własny stos wymiany Liquid–Lightning.
Ścieżka ataku pozostaje nieznana, a Blink pracuje nad przywróceniem usługi
Najnowsza aktualizacja od Blink została opublikowana w sobotę o godz. 12:06 czasu wschodnioamerykańskiego (ET) i od tego czasu nie pojawiły się żadne nowe informacje ani analiza przyczyn zdarzenia. Sposób przeprowadzenia ataku również nie został ujawniony, a użytkownicy nie wiedzą dokładnie, jak doszło do tego incydentu. Dopóki nie pojawi się analiza przyczyn zdarzenia, wszelkie twierdzenia dotyczące konkretnego exploita są jedynie domysłami. Wiele osób zadawało na koncie Blink na X bezpośrednie pytania dotyczące tego problemu. Jeden z użytkowników zapytał, skąd ludzie mają wiedzieć, czy zostali dotknięci tym problemem, a inna osoba stwierdziła, że potrzebuje szybkiego dostępu do środków na opłacenie pogrzebu.
„Proszę, ile mniej więcej potrwa przywrócenie normalnego działania? Muszę dokonać pilnych płatności związanych z pogrzebem” – napisał użytkownik w wątku Blink. Konto X odpowiedziało tej osobie, stwierdzając:
„Pracujemy nad przywróceniem usług tak szybko, jak to możliwe. Trwa wdrażanie poprawki. Wkrótce przekażemy aktualne informacje”.

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.