Firma Trezor poinformowała o wykryciu trzech sfałszowanych portfeli Safe 5, spadku liczby sprzedawców o około 80% oraz aktualizacji oprogramowania sprzętowego blokującej zidentyfikowane implanty. Nabywcy produktów CryptoBilis powinni nadal przenosić środki do nowych portfeli, a zakupy dokonane od marca kwalifikują się do wymiany.
Trezor: implanty szpiegowskie w 3 portfelach, o 80% mniej sprzedawców
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze informacje
- Firma Trezor oświadczyła, że nie otrzymała żadnych zgłoszeń dotyczących utraty środków klientów w wyniku działania implantów.
- Oprogramowanie sprzętowe w wersji 2.13.1 nie zapewnia bezpieczeństwa fraz odzyskiwania przechwyconych przed instalacją.
- Prawo do wymiany obejmuje zakupy CryptoBilis dokonane od marca.
Trezor przedstawia szczegóły dotyczące zmian w oprogramowaniu sprzętowym i dystrybutorach
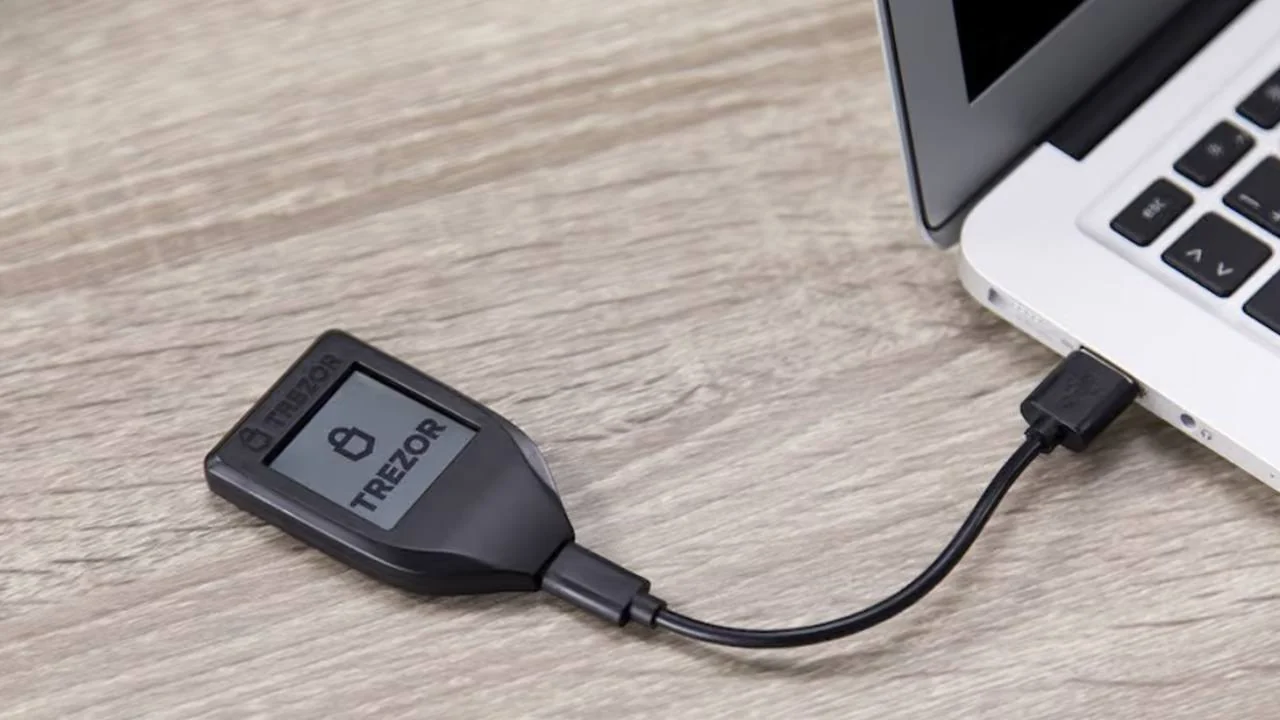
Producent portfeli sprzętowych Trezor poinformował 12 listopada, że trzy urządzenia Safe 5 zakupione od CryptoBilis, byłego autoryzowanego sprzedawcy w Azji Południowo-Wschodniej, zawierały nieautoryzowane implanty sprzętowe. W opublikowanym na blogu wpisie dotyczącym dochodzenia firma szczegółowo opisała aktualizację oprogramowania sprzętowego oraz zaostrzone kontrole dystrybucji. Wersja 2.13.1, wydana 11 listopada, uniemożliwia zidentyfikowanym implantom przechwytywanie informacji poprzez aktualizację oprogramowania sterującego urządzeniem – poinformowała firma.
Wszystkie trzy urządzenia, których dotyczy problem, zostały zakupione między 20 sierpnia a 23 września bezpośrednio od CryptoBilis lub za pośrednictwem sklepów tej firmy na platformach Tokopedia i Shopee. Firma Trezor zbadała w swoim laboratorium pierwszy zgłoszony moduł w urządzeniu Safe 5 oraz zidentyfikowała dwa kolejne na podstawie zdjęć nadesłanych przez właścicieli. Z firmą skontaktowało się czterdziestu ośmiu klientów, a firma sprawdzała ich urządzenia w swoim laboratorium lub na podstawie zdjęć nadesłanych przez nich samych.
Firma oświadczyła:
„Zredukowaliśmy naszą sieć dystrybutorów o około 80%”.
Plany ograniczenia liczby sprzedawców pojawiły się w październiku, a firma Trezor opisuje obecnie usuniętych partnerów jako godnych zaufania i nie stanowiących bezpośredniego zagrożenia. Pozostali sprzedawcy muszą spełniać surowsze wymagania dotyczące pozyskiwania, przechowywania i dostępu do urządzeń.
Ukryte płytki przechwytywały sekrety portfeli
Wewnątrz urządzenia Safe 5 nieautoryzowany implant znajduje się pomiędzy ekranem a płytką główną – główną płytką drukowaną urządzenia łączącą elementy elektroniczne. Według analizy firmy Trezor kopiuje on wyświetlane informacje bez zmiany oprogramowania układowego ani modułu Secure Element, czyli dedykowanego układu zabezpieczającego. Dodatkowa płytka rejestruje słowa odzyskiwania podczas tworzenia lub przywracania portfela, a także wyświetlane hasła dostępu, które są opcjonalnymi dodatkowymi sekretami służącymi do uzyskania dostępu do oddzielnych portfeli.
Implant szyfruje przechwycone dane i wysyła je przez sieć komórkową na serwer obsługiwany przez atakujących. W przypadku braku sygnału przechowuje dane i ponawia próby, aż do momentu pomyślnego przesłania. Firma Trezor stwierdziła, że implant działa w taki sam sposób, jak te wykryte w niektórych urządzeniach marki Ledger. W przypadku firmy Ledger atakujący kupili oryginalne urządzenia, zmodyfikowali je, a następnie ponownie wprowadzili do sprzedaży za pośrednictwem dystrybutorów w Azji Południowo-Wschodniej.
W październiku firma Ledger potwierdziła obecność nieautoryzowanego implantu sprzętowego w portfelu jednego z klientów. Ustalenia firmy Trezor ograniczyły się do urządzeń Safe 5 zakupionych w CryptoBilis. Kontrole urządzeń innych regionalnych sprzedawców nie wykazały żadnych śladów manipulacji, a firma nie zgłosiła żadnych potwierdzonych przypadków implantów w innych modelach.
Nabywcy CryptoBilis nadal potrzebują nowych portfeli
Chociaż aktualizacja blokuje przechwytywanie danych przez zidentyfikowane implanty, wcześniej narażone kopie zapasowe portfeli pozostają zagrożone. Firma Trezor nadal zaleca nabywcom produktów CryptoBilis przeniesienie środków do nowo utworzonych portfeli, ponieważ wymiana sprzętu przy ponownym użyciu tej samej frazy odzyskiwania nie eliminuje tego zagrożenia. Właściciele urządzeń, co do których istnieje podejrzenie manipulacji, zostali poinstruowani, aby je zatrzymać i unikać konfiguracji lub użytkowania do czasu otrzymania wskazówek od działu wsparcia.
Prawo do wymiany obejmuje każdy model zakupiony w CryptoBilis od marca. Ograniczenia wysyłkowe mogą wymagać wyboru innego modelu z refundacją różnicy w cenie, dostawy do innego kraju lub zwrotu pieniędzy. Klienci zostali poproszeni o zorganizowanie wymiany za pośrednictwem oficjalnego działu pomocy technicznej Trezor, a niepewni nabywcy zostali również zachęceni do zweryfikowania pochodzenia swojego urządzenia.
Trezor ostrzegł, że oszuści mogą podszywać się pod pracowników oferujących wymianę lub zwrot kosztów, i ponownie podkreślił, że firma nigdy nie prosi o podawanie fraz odzyskiwania. Firma kontynuowała współpracę z SEAL 911, służbą reagowania kryzysowego Security Alliance zajmującą się incydentami związanymi z kryptowalutami. Zobowiązała się również do wypłacenia nagrody dla klienta, który jako pierwszy zgłosił obecność implantu.

Dowiedz się, dlaczego Trezor jest niezbędny do prawdziwego posiadania bitcoinów oraz jakie ryzyko wiąże się z powierzeniem swoich aktywów cyfrowych giełdom.
Czytaj teraz: Trezor: Jeśli nie posiadasz kluczy, nie jesteś właścicielem bitcoinów

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.
O autorze
NAPISAŁKevin Helms
Kevin Helms jest dziennikarzem zajmującym się kryptowalutami, specjalizującym się w Bitcoinie, regulacjach blockchain oraz globalnych rynkach aktywów cyfrowych.