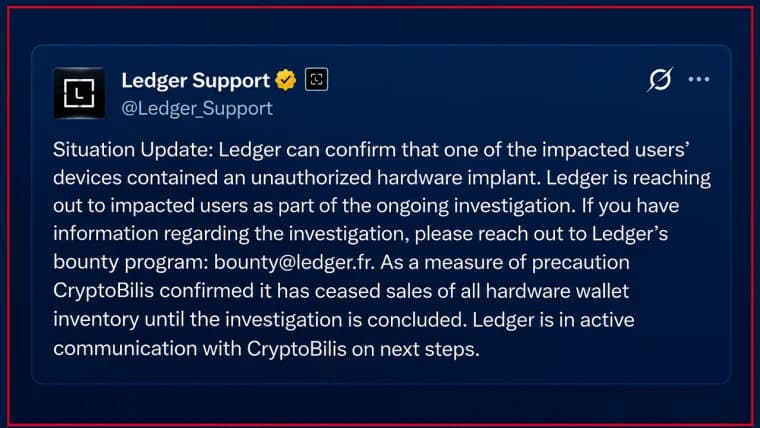
Producent sprzętowych portfeli kryptowalutowych Trezor ostrzegł klientów przed potencjalnie zainfekowanym urządzeniem sprzedawanym przez byłego autoryzowanego dystrybutora powiązanego z niedawnym skandalem dotyczącym bezpieczeństwa portfeli Ledger, co budzi obawy, że ten wyrafinowany atak mógł dotknąć wielu producentów.
Trezor ostrzega o naruszeniu bezpieczeństwa portfela po incydencie Ledgera: 93 mln USD
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze informacje
- Firma Trezor zgłosiła podejrzenie umieszczenia złośliwego oprogramowania w portfelu Safe 5 zakupionym u byłego autoryzowanego sprzedawcy CryptoBilis, co potencjalnie naraża frazy odzyskiwania użytkowników na ujawnienie.
- Odkrycie to nastąpiło po skandalu związanym z bezpieczeństwem portfeli Ledger o wartości 93 milionów dolarów, w którym wykorzystano zainfekowane urządzenia dystrybuowane przez CryptoBilis, co skłoniło firmę Trezor do znacznego ograniczenia swojej sieci dystrybutorów.
- Firma Trezor wezwała klientów, którzy od marca 2026 r. kupili urządzenia od CryptoBilis, do przeniesienia swoich środków do nowych portfeli z nowymi frazami odzyskiwania, podczas gdy dochodzenie w tej sprawie trwa.
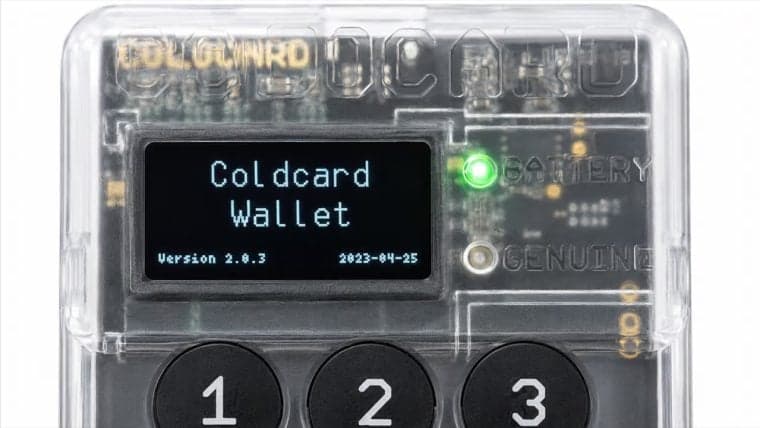
W piątkowym komunikacie firma Trezor poinformowała, że jej zespół ds. bezpieczeństwa otrzymał wiarygodne zgłoszenie dotyczące złośliwego implantu sprzętowego wewnątrz portfela Trezor Safe 5 zakupionego od CryptoBilis, byłego autoryzowanego sprzedawcy w Azji Południowo-Wschodniej, który był również zamieszany w incydent dotyczący firmy Ledger.
Urządzenie, którego dotyczy problem, zostało zakupione w sierpniu za pośrednictwem indonezyjskiej platformy e-commerce Tokopedia, a klient zgłosił to odkrycie firmie Trezor 28 października.
Według firmy Trezor implant składa się z dodatkowej płytki drukowanej zainstalowanej pomiędzy główną płytką portfela a ekranem, wyposażonej w moduł komórkowy i antenę. Urządzenie rzekomo przechwytuje informacje wyświetlane na ekranie, w tym frazę odzyskiwania portfela, i przesyła je przez sieć komórkową po podłączeniu do zasilania.
Firma Trezor poinformowała, że przeanalizowała zdjęcia i przeprowadziła rozmowę z klientem, ale nie dokonała jeszcze fizycznej analizy urządzenia. Firma traktuje zgłoszenie jako wiarygodne, oczekując na weryfikację laboratoryjną.
Jak podała firma, nie zgłoszono żadnych przypadków kradzieży środków od klientów Trezor w związku z podejrzewanym naruszeniem bezpieczeństwa.
Odkrycie dotyczące Trezora następuje po aferze z firmą Ledger
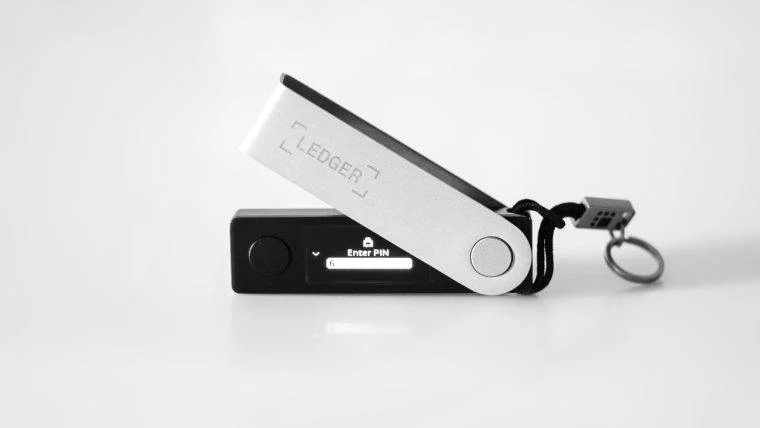
Odkrycie to następuje po poważnym incydencie związanym z bezpieczeństwem, w który zaangażowany był konkurencyjny producent portfeli sprzętowych, firma Ledger, która 9 października rozpoczęła dochodzenie w sprawie strat poniesionych przez klientów po pojawieniu się doniesień, że urządzenia dystrybuowane przez CryptoBilis zostały fizycznie zmodyfikowane.
Firma Ledger potwierdziła następnie, że niektóre urządzenia zostały naruszone w wyniku wyrafinowanego ataku na łańcuch dostaw, a zgłoszone straty użytkowników w kryptowalutach szacuje się na 93 miliony dolarów.
Jak wcześniej informował serwis Bitcoin.com News, firma Trezor zareagowała na skandal z udziałem Ledger, ogłaszając plany radykalnego ograniczenia sieci autoryzowanych sprzedawców od 1 stycznia 2027 r., dążąc do uzyskania większej kontroli nad dystrybucją swoich urządzeń.
W tamtym czasie firma Trezor utrzymywała, że nie posiada dowodów na naruszenie bezpieczeństwa urządzeń noszących jej własną markę. Jednak firma już 9 października cofnęła autoryzację CryptoBilis i rozpoczęła badanie produktów, które mogły zostać dotknięte atakiem.
Firma Ledger przypisała tę szeroko zakrojoną operację wysoce zorganizowanej grupie przestępczej, która podobno wydała miliony dolarów na przeprowadzenie ataku. Producent poinformował również, że sprawdził próbki z własnych zapasów, nie wykrywając jednak żadnych zainfekowanych egzemplarzy.
Firma Trezor nie ustaliła, czy domniemany atak na jej urządzenie został przeprowadzony przez tych samych sprawców, którzy są odpowiedzialni za ataki na urządzenia firmy Ledger.
Firma apeluje do wszystkich osób, które od marca 2026 r. zakupiły urządzenie Trezor od firmy CryptoBilis, o natychmiastowe przeniesienie swoich kryptowalut do nowego portfela z nowo wygenerowaną frazą odzyskiwania. Samo przywrócenie istniejącej frazy odzyskiwania z potencjalnie zainfekowanego portfela na innym urządzeniu nie wyeliminuje ryzyka.
Klientom, którzy nie zainicjowali jeszcze swoich urządzeń, odradza się ich używanie. Firma Trezor poinformowała, że poszkodowani nabywcy mają prawo do otrzymania urządzenia zastępczego wysłanego bezpośrednio przez firmę lub kuponu pokrywającego koszt nowego portfela.
Firma podkreśliła, że ostrzeżenie dotyczy wszystkich modeli Trezor zakupionych za pośrednictwem CryptoBilis, chociaż podejrzany implant został zgłoszony tylko w jednym urządzeniu Safe 5.
Firma Trezor poinformowała, że nie otrzymała żadnych podobnych zgłoszeń dotyczących innych sprzedawców i współpracuje z firmą Ledger oraz badaczami zajmującymi się bezpieczeństwem w ramach trwającego dochodzenia.
Złodzieje kryptowalutowego portfela Ledger podobno ukradli 4,9 mln dolarów oszustom internetowym, podczas gdy kryzys związany z niedoborem sprzętu pogłębił się, przybierając nowy obrót.
Czytaj teraz: Złodzieje portfeli mają nowy problem: okradanie przez przestępców

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.
O autorze
NAPISAŁAndrew Hayward
Andrew jest redaktorem zarządzającym Bitcoin.com News.