Pięcioletnia luka w zabezpieczeniach portfeli sprzętowych Coldcard stała się przyczyną pozwu sądowego przeciwko producentowi Coinkite po tym, jak hakerzy rzekomo wykradli ponad 140 milionów dolarów w bitcoinach. W zgłoszonym pozwie zbiorowym twierdzi się, że urządzenia generowały przewidywalne frazy odzyskiwania, narażając klientów na kradzież.
Coinkite pozwana: luka w Coldcard naraziła 140 mln USD w BTC
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze informacje
- Firma Coinkite stoi w obliczu pozwu zbiorowego, w którym zarzuca się jej straty w bitcoinach o wartości ponad 140 milionów dolarów.
- Oprogramowanie sprzętowe Coldcard rzekomo generowało przewidywalne frazy odzyskiwania przez ponad pięć lat.
- Serwis Bitcoin.com News skontaktował się z firmą Coinkite w sprawie pozwu, ale do momentu publikacji nie otrzymał żadnej odpowiedzi.
Błąd zabezpieczeń Coldcard powodem pozwu o 140 mln dolarów
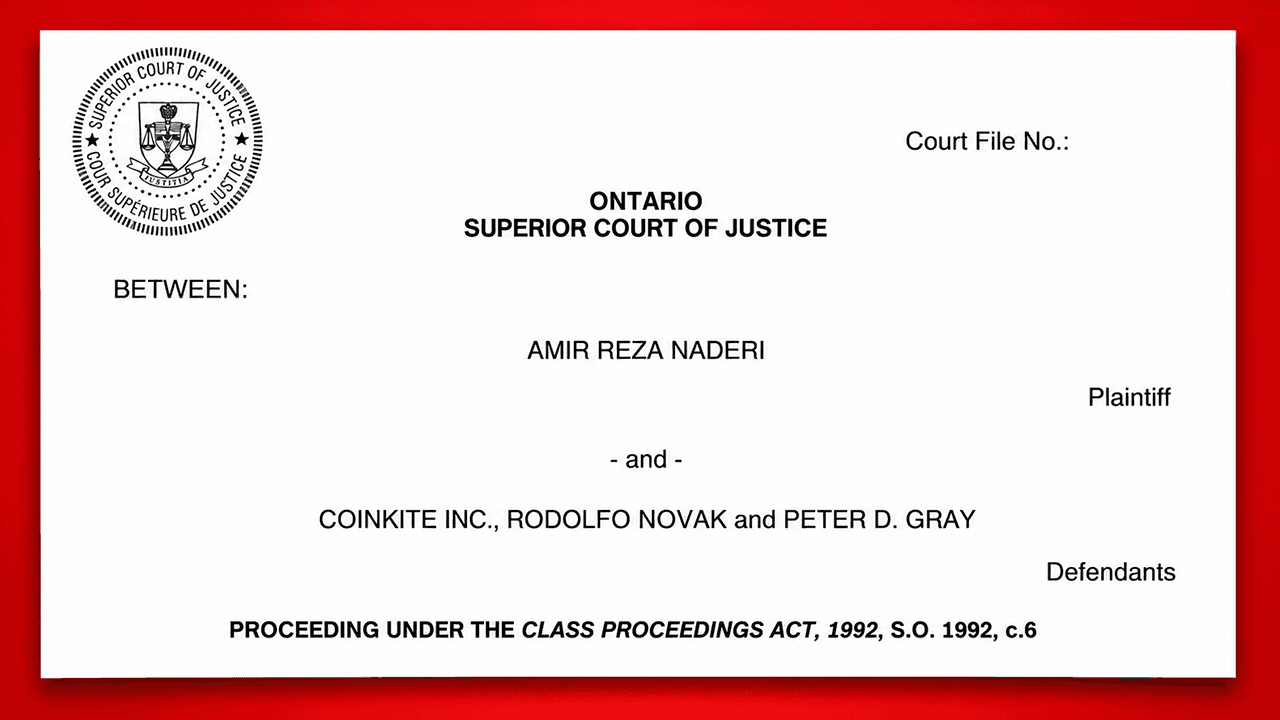
Pozew zbiorowy wniesiony 11 września 2026 r. do Sądu Najwyższego prowincji Ontario wymienia jako pozwanych firmę Coinkite Inc. z siedzibą w Toronto oraz jej współzałożycieli, Rodolfo Novaka i Petera D. Graya. Powód, Amir Reza Naderi, mieszkaniec Los Angeles, twierdzi, że wadliwa aktualizacja oprogramowania wydana w marcu 2021 r. naruszyła bezpieczeństwo portfeli Coldcard na ponad pięć lat.
W pozwie stwierdzono, że urządzenia zawierały lukę w zabezpieczeniach, która „podważała cały cel i funkcję urządzenia”. Portfele Coldcard zostały zaprojektowane w celu ochrony bitcoinów poprzez generowanie tajnych fraz odzyskiwania, powszechnie nazywanych frazami seed. Słowa te pozwalają właścicielom odzyskać swoje środki w przypadku utraty lub uszkodzenia urządzeń.
Jednak w pozwie zarzuca się, że oprogramowanie generowało przewidywalne frazy zamiast prawdziwie losowych, co pozwalało atakującym na odtworzenie kluczy prywatnych bez fizycznego posiadania portfeli.
Jeden błąd oprogramowania sprzętowego, tysiące narażonych portfeli
Rzekomy problem wynikał z „błędu integracji kompilacji i łączenia”, który spowodował, że urządzenia, których dotyczyła usterka, korzystały z generatora oprogramowania Yasmarang firmy Micropython zamiast z przewidzianego sprzętowego generatora liczb losowych. Mówiąc prostym językiem, urządzenia rzekomo tworzyły kody bezpieczeństwa, które były znacznie łatwiejsze do odgadnięcia niż obiecano klientom.
Atakujący zaczęli wykorzystywać tę lukę 30 lipca 2026 r., rzekomo kradnąc około 594 BTC o wartości 38 milionów dolarów w zaledwie 25 minut. Kolejne kradzieże spowodowały, że szacowane straty w pozwie przekroczyły 140 milionów dolarów. Naderi twierdzi, że osobiście stracił 1,22940052 BTC, o wartości około 79 764 dolarów, w wyniku nieautoryzowanych przelewów 6 sierpnia.
W pozwie zarzuca się również, że inżynier ds. bitcoina James O’Beirne ostrzegł firmę Coinkite o tej luce w maju 2025 r., czyli ponad rok przed rozpoczęciem kradzieży.
Powodowie domagają się odszkodowania, a firma Coinkite stoi w obliczu dochodzenia
Producent portfeli kryptowalutowych Coinkite publicznie ujawnił tę lukę 30 lipca, a następnego dnia udostępnił poprawkę oprogramowania układowego. Jednak sama instalacja zaktualizowanego oprogramowania nie wystarczyła do ochrony wcześniej wygenerowanych fraz odzyskiwania. Klienci musieli również utworzyć nowe frazy i przenieść swoje bitcoiny. W pozwie argumentuje się, że firma Coinkite nie powiadomiła bezpośrednio poszkodowanych klientów, mimo że posiadała ich dane kontaktowe.
Kwestionuje on również umowne ograniczenia odpowiedzialności firmy, twierdząc, że przepisy dotyczące ochrony konsumentów mają pierwszeństwo przed postanowieniami ograniczającymi możliwość wnoszenia pozwów i uzyskania odszkodowania. Proponowana grupa zbiorowa obejmuje nabywców urządzeń Coldcard Mk2, Mk3, Mk4, Mk5 i Q do użytku osobistego. Powodowie domagają się odszkodowania kompensacyjnego, odszkodowania karnego oraz innych środków zadośćuczynienia.
Sprawa pozostaje na etapie wniosku o pozw zbiorowy, a zawarte w nim zarzuty nie zostały jeszcze potwierdzone przez sąd. Nie zasądzono żadnych odszkodowań. Dla poszkodowanych klientów kluczową kwestią jest to, czy firma sprzedająca zabezpieczenia przed kradzieżą bitcoinów może zostać pociągnięta do odpowiedzialności finansowej, gdy to właśnie jej własne oprogramowanie zabezpieczające rzekomo otwiera drzwi do kradzieży.
Serwis Bitcoin.com News zwrócił się do firmy Coinkite z prośbą o komentarz dotyczący pozwu i zawartych w nim zarzutów. Do momentu publikacji artykułu firma nie udzieliła odpowiedzi, jednak wszelkie oświadczenia otrzymane później zostaną dodane do niniejszego raportu.
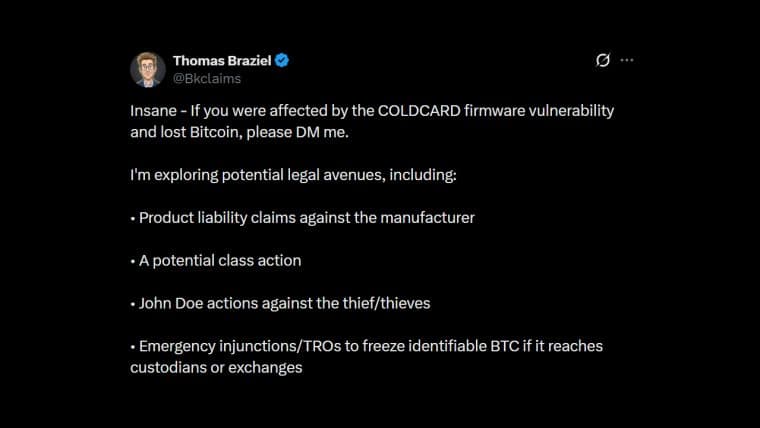
Firma Coinkite może stanąć w obliczu postępowania sądowego po tym, jak użytkownicy stracili ponad 88 milionów dolarów z powodu luki w zabezpieczeniach jej portfela sprzętowego Coldcard.
Czytaj teraz: Coinkite grozi pozew zbiorowy, ponieważ błąd w portfelu bitcoinowym kosztował użytkowników ponad 1 300 BTC

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.