Vijf maanden nadat aanvallers een door Layerzero aangedreven bridge hadden misleid om 116.500 rsETH ter waarde van ongeveer 292 miljoen dollar vrij te geven zonder dat er een overeenkomstige vernietiging plaatsvond, is de strijd over wie hiervoor verantwoordelijk was voor de rechter gekomen. Evercrest Technologies, het bedrijf achter KelpDAO, heeft in British Columbia een civiele vordering ingediend tegen Layerzero Labs en CEO Bryan Pellegrino. Het geld werd in één blok overgemaakt. Uitzoeken wie de rekening moet betalen, kan aanzienlijk langer duren.
KelpDAO daagt Layerzero voor de rechter wegens een mislukte bridge-transactie ter waarde van 292 miljoen dollar
GESCHREVEN DOOR

DELEN
Belangrijkste punten
- Kelp stelt dat de bridge van LayerZero op 18 april 116.500 rsETH ter waarde van ongeveer 292 miljoen dollar heeft vrijgegeven.
- Aave kreeg na de rsETH-exploit van Kelp te maken met een geschatte oninbare vordering van 123,7 miljoen tot 230,1 miljoen dollar.
- Kelp heeft LayerZero op 24 september voor de rechter gedaagd; Pellegrino noemt de civiele vordering „ongegrond”.
Vijf maanden geleden ontving een bridge die de rsETH van KelpDAO vervoerde een bericht waarin leek te staan dat 116.500 tokens op een andere blockchain waren vernietigd. Dat was echter niet het geval. De bridge geloofde het bericht toch en gaf in één blok rsETH ter waarde van ongeveer 292 miljoen dollar vrij op Ethereum. De aanvaller zette een groot deel daarvan onmiddellijk in om reële activa te lenen bij Aave.
Nu stappen de bedrijven achter het systeem naar de rechter. Op 24 september diende Evercrest Technologies Inc., het bedrijf achter Kelp, in British Columbia een civiele vordering in tegen Layerzero Labs en diens CEO, Bryan Pellegrino, waardoor een maandenlang schuldspelletje uitmondde in een juridische strijd over één bedrieglijk eenvoudige vraag: Van wie was de zwakke schakel?
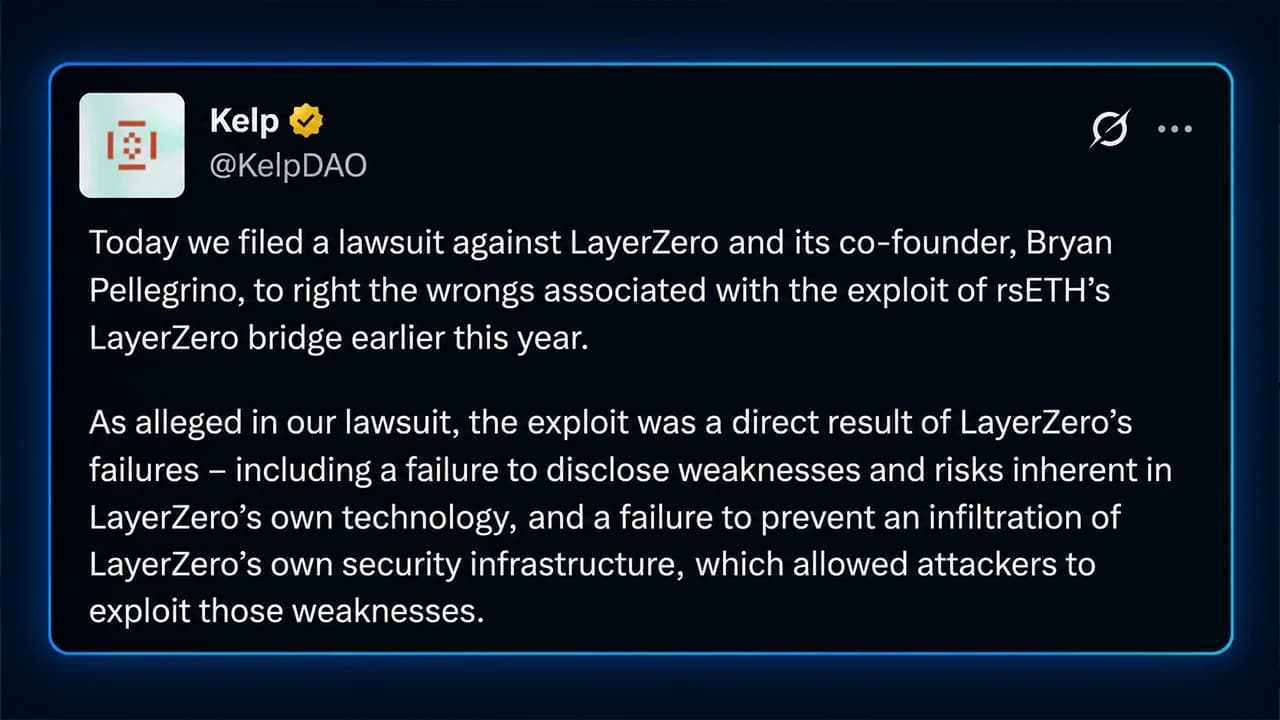
„Vandaag hebben we een rechtszaak aangespannen tegen Layerzero en zijn medeoprichter, Bryan Pellegrino, om het onrecht recht te zetten dat verband houdt met de exploit van de Layerzero-bridge van rsETH eerder dit jaar“, schreef het KelpDAO X-account. "Zoals in onze rechtszaak wordt aangevoerd, was de exploit een direct gevolg van tekortkomingen van LayerZero – waaronder het niet openbaar maken van zwakke plekken en risico’s die inherent zijn aan de eigen technologie van LayerZero, en het niet voorkomen van een infiltratie in de eigen beveiligingsinfrastructuur van LayerZero, waardoor aanvallers misbruik konden maken van die zwakke plekken."
Eén bericht ontketende een schade van 292 miljoen dollar
De problemen begonnen op 18 april om 17:35 UTC. De rsETH van Kelp maakte gebruik van LayerZero-technologie om tussen blockchains te schakelen. De route van Unichain naar Ethereum was afhankelijk van wat bekendstaat als een 1-van-1 gedecentraliseerd verificatienetwerk, of DVN. In gewoon Engels: er stond één verifier tussen een binnenkomend bericht en het vrijgeven van tokens.
Die verifier moest ervoor zorgen dat rsETH daadwerkelijk was verbrand of vergrendeld op de oorspronkelijke blockchain, voordat een gelijkwaardig bedrag op Ethereum werd vrijgegeven. Aanvallers vonden een manier om die controle te omzeilen.
Een vervalst pakket werd geverifieerd, vastgelegd en afgeleverd op Ethereum. De adapter van de bridge gaf 116.500 rsETH vrij, hoewel er geen overeenkomstige vernietiging had plaatsgevonden. Het saldo daalde in één blok van 116.723 rsETH naar slechts 223 rsETH. Ongeveer 18% van de in omloop zijnde rsETH-voorraad was in feite verdwenen. Niet bepaald kleingeld. Exploits van bruggen werden vervolgens een centraal thema in mei.
De contracten deden wat hen werd opgedragen
Het vreemde is dat de tokencontracten van Kelp blijkbaar niet defect waren. Chainalysis ontdekte dat de fraude off-chain plaatsvond. Layerzero verklaarde later dat een aanvaller op 6 maart een van zijn ontwikkelaars via social engineering had misleid, sessiegegevens had gestolen en toegang had gekregen tot de RPC-cloud van het bedrijf. RPC-infrastructuur is in wezen het ‘leidingsysteem’ dat software gebruikt om een blockchain te vragen wat er is gebeurd.
De aanvallers zouden interne knooppunten hebben gemanipuleerd die door de verifier van Layerzero worden gebruikt. Vervolgens werden op 18 april externe RPC-providers getroffen door een gedistribueerde denial-of-service-aanval, waardoor de verifier naar de gecompromitteerde knooppunten werd geleid. Die knooppunten leverden valse informatie die aangaf dat er een legitieme vernietiging had plaatsgevonden. Omdat slechts één verifier het bericht controleerde, was er geen tweede mening.
Het vervalste pakket kreeg groen licht. In het latere incidentrapport van Layerzero, waarin werd verwezen naar onderzoek van Mandiant en Crowdstrike, werd de inbraak toegeschreven aan Trader-Traitor, ook bekend als UNC4899, een aan Noord-Korea gelieerde groep die banden heeft met de bredere Lazarus-groep. Die toeschrijving blijft een inlichtingenbeoordeling en is geen bevinding in de civiele zaak in British Columbia.
Toen kreeg Aave de klap te verduren
De aanvaller verdeelde de pas vrijgegeven rsETH over zeven adressen en stortte ongeveer 89.567 rsETH in Aave V3 op Ethereum en Arbitrum. Die vervalste dekking werd plotseling onderpand voor echte leningen. De aanvaller leende ongeveer 82.650 wrapped ether (WETH) en 821 wrapped staked ether (wstETH). De Protocol Guardian van Aave begon rond 19:00 UTC de rsETH- en wrsETH-reserves te bevriezen.
Kelp zette de contracten ongeveer 46 minuten na de eerste uitputting stil en voorkwam een tweede vervalste transactie waarbij ongeveer 40.000 rsETH betrokken was, met een geschatte waarde van 95 tot 100 miljoen dollar. De eerste was al genoeg. Schattingen van de daaruit voortvloeiende oninbare vorderingen van Aave varieerden van 123,7 miljoen tot 230,1 miljoen dollar, afhankelijk van hoe de verliezen uiteindelijk werden verdeeld.
Op dat moment bleek uit gegevens van Defillama dat de totale waarde in decentrale financiering (DeFi, Total Value Locked: TVL) in de dagen na de aanval met meer dan 14 miljard dollar was gedaald, terwijl Binance Research later de bredere aanvalsgolf van april, waaronder Kelp, in verband bracht met ongeveer 13 miljard dollar aan kapitaaluitstroom uit DeFi. Tegen die tijd was de druk hoog.
De vraag van 292 miljoen dollar: wiens schuld was het?
Layerzero en Kelp zijn het eens over veel van de onderliggende mechanismen. Ze zijn het echter sterk oneens over wie daarvoor de verantwoordelijkheid draagt. Layerzero heeft erkend dat zijn RPC-omgeving werd gecompromitteerd, maar heeft ook gewezen op de ‘1-of-1’-verificatieconfiguratie van Kelp als het enige zwakke punt. Het bedrijf zegt dat het configuraties met meerdere verifiers had aanbevolen.
Kelp vertelt een ander verhaal. Het bedrijf zegt dat de 1-van-1-opstelling de gedocumenteerde standaardinstelling van Layerzero was, dat Layerzero de implementatie van Kelp schriftelijk heeft beoordeeld en goedgekeurd en dat Kelp te horen kreeg dat de standaardinstellingen in orde waren. Kelp heeft ook cijfers van Dune aangehaald waaruit blijkt dat ongeveer 47% van de Layerzero-toepassingen, wat neerkomt op meer dan 1.200 contracten, deze opzet gebruikte.
Dat meningsverschil vormt de kern van de nieuwe civiele vordering. Kelp beweert dat Layerzero technologische risico’s niet heeft gemeld, niet heeft voorkomen dat aanvallers de door zijn verificateur gebruikte infrastructuur hebben gecompromitteerd en de configuratie van Kelp vóór de aanval had goedgekeurd. Pellegrino noemt de vordering „ongegrond“ en zegt dat hij zichzelf en Layerzero in Vancouver zal verdedigen. Geen enkele rechtbank heeft nog beslist wie gelijk heeft.
"Evercrest (KelpDAO) heeft vandaag in British Columbia een kennisgeving van civiele vordering ingediend tegen mijzelf en LZ. De vordering blijft ongegrond; ik zal hen in Vancouver ontmoeten en mij dienovereenkomstig verdedigen", schreef Pellegrino.
Layerzero heeft de regels later gewijzigd
Wat er na de exploit gebeurde, maakt de zaak nog ingewikkelder. Layerzero stapte af van de ondersteuning van 1-van-1 DVN-configuraties voor overboekingen van hoge waarde en ging over op standaardinstellingen met meerdere verificateurs. Op 8 en 9 mei bood het bedrijf zijn excuses aan voor zijn communicatie en zei het “een fout te hebben gemaakt door toe te staan dat onze DVN als een 1/1 DVN fungeerde voor transacties met een hoge waarde.”
Dat was geen erkenning dat Layerzero wettelijk aansprakelijk is voor de verliezen van Kelp. Het legt echter wel een ongemakkelijk feit op tafel: de configuratie die centraal staat in het geschil is er een waarvan Layerzero zelf later zei dat deze niet had mogen worden toegestaan voor transacties met hoge waarden. Kelp ging nog een stap verder en stapte over naar een andere aanbieder.
Begin mei kondigde het plannen aan om rsETH weg te halen uit het OFT-systeem van Layerzero en over te zetten naar de CCIP- en CCT-infrastructuur van Chainlink. Ook Solv Protocol en andere projecten haalden na het incident aanzienlijke activa weg bij Layerzero. Ondertussen breidden de herstelinspanningen zich ver buiten Kelp uit.
De Veiligheidsraad van Arbitrum bevroor ongeveer 30.765,67 ETH, destijds ter waarde van ruwweg 71 miljoen dollar, die in verband stond met de aanvaller. Deelnemers uit de sector, waaronder Aave, Lido, Ether.fi, Ethena, Mantle, Consensys en Joe Lubin, organiseerden ondersteuning bij het herstel via DeFi United. Eind mei meldde Kelp dat de laatste tranche van het herstel was overgeheveld en dat het uitgeven, inwisselen en overzetten weer mogelijk was.
Nu komt de 'Paper Trail'-zaak voor de rechter
De zaak in Vancouver verandert de locatie, maar nog niet de feiten. De vordering staat geregistreerd bij de Vancouver Law Courts onder dossiernummer 267169, maar de volledige aankondiging van de civiele vordering is nog niet openbaar gemaakt. Dat betekent dat de precieze rechtsgronden en de hoogte van de schadevergoeding die Kelp eist, nog niet onafhankelijk zijn geverifieerd.
Wat de rechtszaak wel kan doen, is het papieren spoor onder de loep nemen. Kelp zegt dat Layerzero de configuratie schriftelijk heeft goedgekeurd. Layerzero zegt dat Kelp koos voor een opzet met één verifier, ondanks aanbevelingen die pleitten voor meerdere controles. Een rechtbank kan documenten opvragen, die communicatie onderzoeken en vaststellen welke wettelijke verplichtingen elke partij daadwerkelijk had.
Die vraag reikt verder dan één ‘bridge-exploit’ van 292 miljoen dollar. DeFi is in toenemende mate afhankelijk van lagen externe infrastructuur die slimme contracten vertellen wat er elders is gebeurd. De contracten kunnen foutloos zijn en toch op basis van een leugen handelen als de mechanismen die hen van informatie voorzien, gecompromitteerd zijn.
Op 18 april geloofde één verificateur zo'n leugen, en verschenen er 116.500 rsETH op de Ethereum-blockchain zonder dat ze elders waren vernietigd. De technologie had één blok nodig om haar beslissing te nemen. Een rechter krijgt de zaak nu in behandeling.

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.