Gli hacker hanno preso il controllo dell'infrastruttura di posta elettronica di Foundation e hanno inviato false notifiche di richiamo di portafogli hardware contenenti nomi, indirizzi e dettagli di acquisto reali dei clienti. L'azienda afferma di aver espulso gli intrusi entro dieci minuti dalla segnalazione da parte degli utenti, ma le informazioni personali sollevano interrogativi preoccupanti.
Violazione dati clienti per fondazione produttrice di portafogli hardware
SCRITTO DA

CONDIVIDI
Punti chiave
- Foundation afferma che le chiavi API di Cloudflare compromesse hanno permesso l’invio di e-mail di phishing che si spacciavano per l’azienda.
- Foundation afferma di aver bloccato gli autori dell’attacco entro dieci minuti dalla segnalazione degli utenti e che i fondi su Passport rimangono al sicuro.
- La recente violazione dei dati dei clienti di Keystone si aggiunge alle crescenti preoccupazioni relative al phishing dei portafogli hardware.
Le chiavi API compromesse hanno trasformato le e-mail ufficiali in esche di phishing
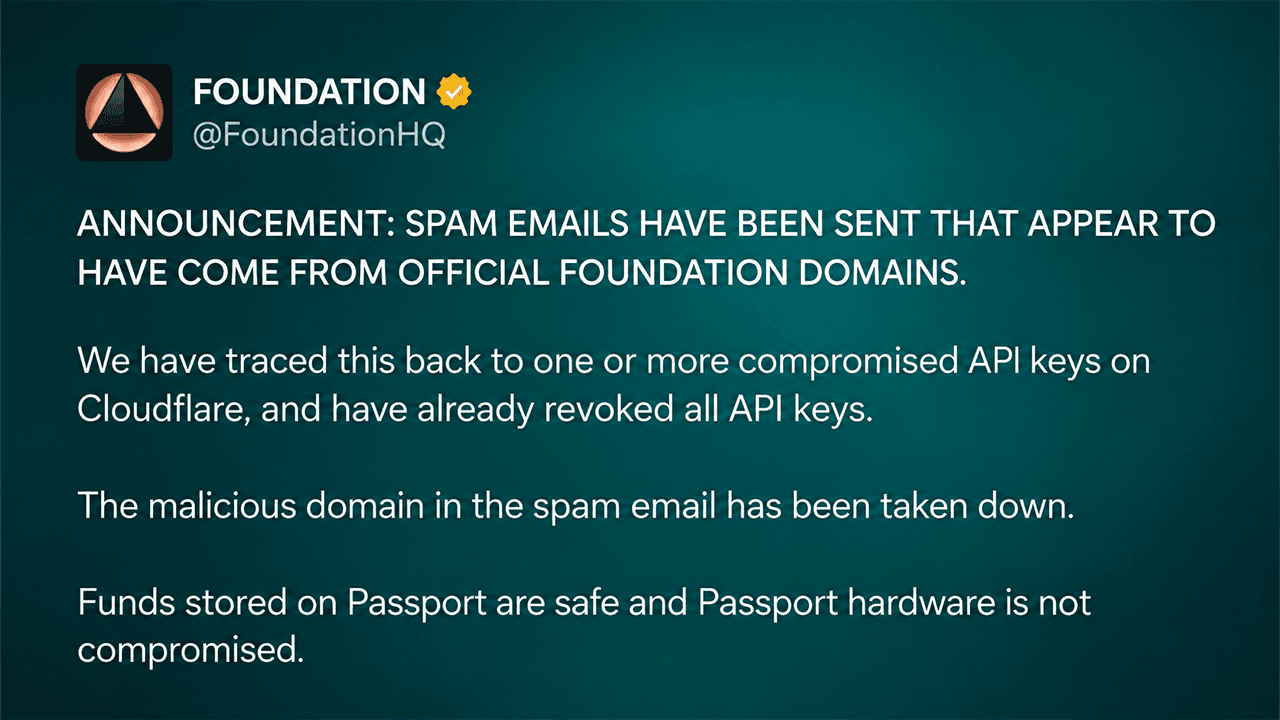
Foundation, produttore di portafogli hardware con sede a Boston, ha reso noto l’incidente nella tarda serata del 25 ottobre, spiegando che le chiavi API di Cloudflare compromesse hanno permesso agli aggressori di inviare messaggi che sembravano provenire dai suoi domini ufficiali.
Le e-mail avvertivano i possessori di Passport di un urgente richiamo del prodotto, sostenendo che componenti del display compromessi esponevano i loro bitcoin al rischio di furto. I destinatari venivano indirizzati a un sito web contraffatto simile all’app complementare Envoy di Foundation, dove gli aggressori tentavano di ottenere le frasi di recupero o di persuadere le vittime a trasferire fondi.
L’annuncio iniziale dell’azienda affermava: «I fondi conservati su Passport sono al sicuro e l’hardware Passport non è stato compromesso». Foundation ha revocato le proprie chiavi API di Cloudflare, disabilitato il dominio dannoso e bloccato ulteriori e-mail non autorizzate. Il CEO Zach Herbert ha dichiarato che l’azienda è intervenuta entro 10 minuti dalla ricezione delle segnalazioni degli utenti.
Gli indirizzi dei clienti mettono in luce un problema di sicurezza più profondo
L’attacco ha assunto una piega ancora più inquietante quando i destinatari hanno scoperto che alcuni messaggi di phishing contenevano informazioni personali accurate, tra cui indirizzi di residenza, numeri di telefono e dettagli storici sugli acquisti.
Herbert ha ammesso che «parte della nostra infrastruttura di backend è stata compromessa a causa di una vulnerabilità in un’applicazione self-hosted». Successivamente ha identificato l’applicazione come Cal.com e ha indicato che gli aggressori hanno probabilmente avuto accesso alla casella di posta dell’assistenza clienti di Foundation.
«Cercheremo di capire esattamente cosa sia successo e domani forniremo ulteriori dettagli. Mi dispiace moltissimo», ha scritto Herbert su X. Altre possibili fonti includevano dati dei clienti trapelati in precedenza e acquisti recenti effettuati tramite il negozio Shopify di Foundation. L’azienda non ha ancora stabilito la portata completa della violazione né ha rivelato quante persone abbiano ricevuto messaggi dannosi.
Secondo quanto riferito, anche ex candidati e persone che avevano contattato Foundation anni prima avrebbero ricevuto e-mail. Alcuni clienti che in precedenza avevano richiesto la cancellazione dei dati si sono inoltre chiesti perché le loro informazioni fossero apparse nella campagna.
I portafogli hardware rimangono sicuri mentre le minacce di phishing si moltiplicano
Le rassicurazioni di Foundation distinguono la compromissione della propria infrastruttura di comunicazione da un’effettiva violazione dell’hardware Passport, inclusi i dispositivi Founder’s Edition, Core e Prime. L’incidente segue la divulgazione da parte di Keystone di un accesso non autorizzato al sito web che ha interessato nomi dei clienti, indirizzi di spedizione e informazioni sugli ordini. Anche quella società ha affermato che le chiavi private e le frasi di recupero non sono state esposte.
Gli utenti di Foundation dovrebbero ignorare gli avvisi di richiamo non richiesti, verificare gli annunci attraverso i canali ufficiali e non inserire mai le frasi di recupero nei siti web. Chiunque abbia divulgato una frase di recupero dovrebbe trasferire i fondi su un portafoglio appena generato utilizzando un dispositivo affidabile.
Herbert si è scusato e ha promesso un rapporto dettagliato sull’incidente. Per ora, la questione irrisolta non è se l’hardware di Passport abbia ceduto, ma come gli aggressori abbiano ottenuto informazioni sufficienti sui clienti per far sembrare autentico un avviso fraudolento.

Electrum 4.8.3 risolve una vulnerabilità del portafoglio Bitcoin che consentiva a server malintenzionati di appropriarsi degli aumenti delle commissioni e di indurre gli utenti a firmare transazioni finalizzate al furto.
Leggi ora: Attacco al wallet Electrum: furto Bitcoin mascherato da fee alte

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.