CoinDCX ha confermato una perdita di 16 milioni di dollari in criptovalute appena tre giorni dopo che il suo amministratore delegato aveva liquidato le attività sospette sui portafogli come un “falso allarme”. L’exchange indiano ha ammesso che i depositi si erano accumulati in wallet compromessi, presumibilmente dismessi, a seguito di un malfunzionamento del sistema di trasferimento automatico. CoinDCX afferma di aver assorbito le perdite e che i saldi dei clienti rimangono al sicuro, ma gli investigatori della blockchain hanno contestato la sua versione dei fatti riguardo al momento in cui quei wallet hanno smesso di funzionare.
CoinDCX ammette perdita da 16 milioni di dollari: CEO ignorò trasferimenti sospetti
SCRITTO DA

CONDIVIDI
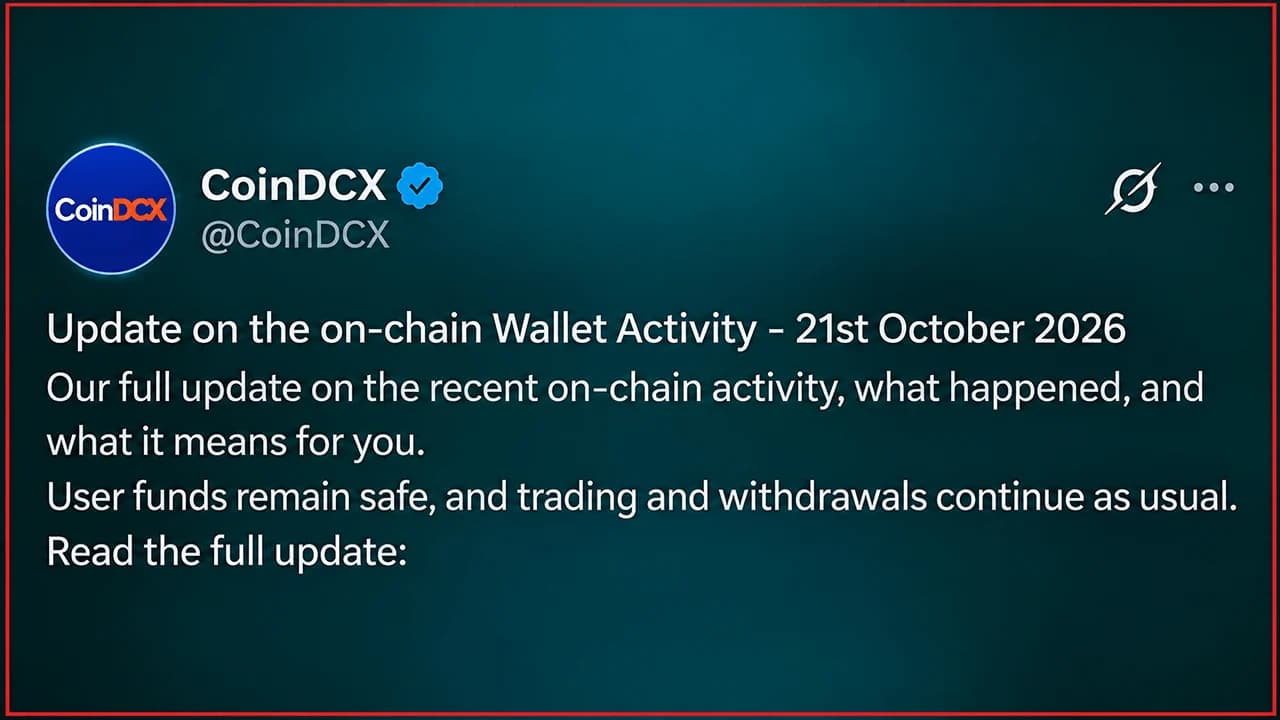
Punti chiave
- CoinDCX ha confermato una perdita di 15,99 milioni di USDT il 25 ottobre, pochi giorni dopo che il suo CEO aveva liquidato le attività sospette.
- ZachXBT e Bitquery hanno contestato le affermazioni di CoinDCX secondo cui l’infrastruttura dei wallet compromessi sarebbe stata dismessa.
- CoinDCX afferma di aver assorbito le perdite, portando le perdite complessive legate alla sicurezza per il 2025 e il 2026 a circa 60 milioni di dollari.
CoinDCX ammette una perdita di 16 milioni di dollari pochi giorni dopo che il CEO aveva smentito l’allarme per un attacco hacker
L’exchange indiano di criptovalute CoinDCX ha ammesso di aver perso quasi 16 milioni di dollari a causa della compromissione dei wallet di deposito. L’ammissione del 25 ottobre è seguita alla scoperta da parte degli investigatori della blockchain che indirizzi presumibilmente dismessi continuavano a gestire fondi molto tempo dopo una violazione da 44 milioni di dollari avvenuta nel luglio 2025.
CoinDCX insiste sul fatto che i clienti non sosterranno il danno finanziario, ma l’episodio solleva una domanda scomoda su come milioni di dollari si siano accumulati in portafogli che la società aveva già invitato gli utenti ad abbandonare.
Da un falso allarme all’ammissione di una perdita di 16 milioni di dollari
Il 21 ottobre, gli osservatori della blockchain hanno individuato circa 15,99 milioni di USDT in uscita da indirizzi collegati a CoinDCX sulla rete Tron. I fondi sono stati successivamente distribuiti verso diverse importanti piattaforme di scambio di criptovalute.
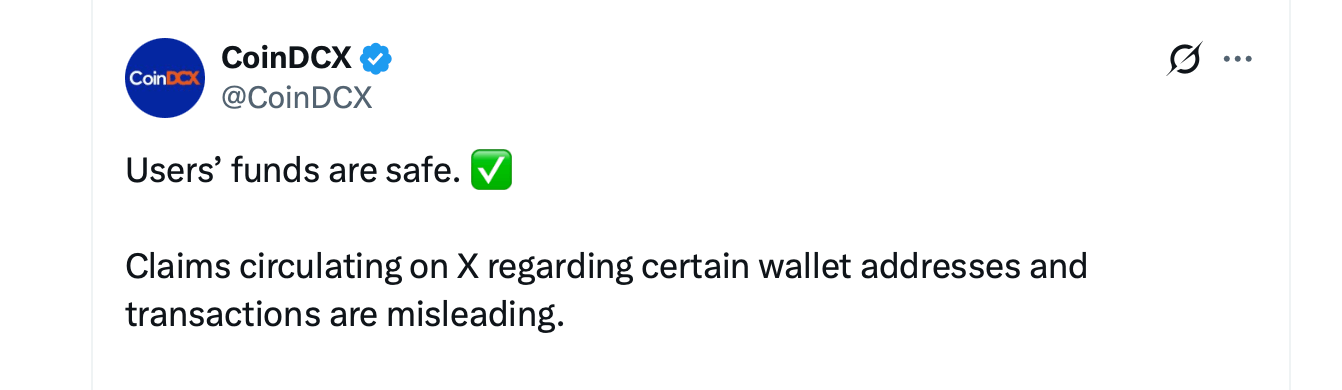
Il CEO Sumit Gupta ha smentito le prime notizie il 22 ottobre, sostenendo che gli indirizzi fossero stati compromessi durante l’attacco dell’anno precedente e non facessero più parte dell’infrastruttura attiva di CoinDCX. Ha definito l’accaduto «un falso allarme».
Tre giorni dopo, CoinDCX ha confermato che 15,99 milioni di USDT erano effettivamente scomparsi dalla sua infrastruttura di portafogli ormai in disuso.
I portafogli che si sono rifiutati di andare in pensione
CoinDCX ha spiegato che alcuni clienti hanno continuato a depositare fondi su indirizzi obsoleti nonostante gli avvertimenti. Un sistema automatizzato progettato per trasferire tali depositi in portafogli sicuri aveva funzionato male, consentendo l’accumulo dei saldi.
L’investigatore blockchain ZachXBT ha contestato la spiegazione iniziale dell’azienda, indicando prove del fatto che alcuni indirizzi erano rimasti operativi mesi dopo la violazione del 2025. Anche l’analisi indipendente di Bitquery ha identificato un’attività continua dei portafogli fino a ottobre 2026, contraddicendo le ipotesi secondo cui l’infrastruttura fosse stata completamente abbandonata.
Due violazioni, quasi 60 milioni di dollari persi
CoinDCX afferma che i conti dei clienti sono stati riaccreditati, che le riserve in cold storage sono rimaste intatte e che le operazioni di trading e i prelievi sono proseguiti normalmente. L’exchange ha ora assorbito quasi 60 milioni di dollari di perdite in due incidenti avvenuti nell’arco di 15 mesi.
L’ultimo incidente riporta l’attenzione su come gli exchange di criptovalute gestiscono gli indirizzi di deposito più vecchi, in particolare quelli associati a precedenti violazioni della sicurezza. CoinDCX sostiene che i fondi dei clienti rimangono al sicuro e che l’impatto finanziario è stato interamente assorbito dalla società.

Secondo la Fondazione, gli hacker hanno sfruttato le chiavi API di Cloudflare per inviare false notifiche di richiamo di Passport utilizzando i dati reali dei clienti.
Leggi ora: Violazione dati clienti per fondazione produttrice di portafogli hardware

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.