Gli hacker si sono infiltrati in un servizio giapponese di trading su cloud, esponendo ben 26.739 server a potenziali violazioni e, secondo quanto riferito, appropriandosi indebitamente di conti di intermediazione per eseguire operazioni non autorizzate. Gli aggressori hanno poi chiesto un riscatto, minacciando ulteriori danni finanziari qualora l’azienda si fosse rifiutata di pagare.
Hacker violano GMO Trading Cloud, a rischio 26.739 server
SCRITTO DA

CONDIVIDI
Punti chiave
- GMO Internet ha individuato una violazione della sicurezza del cloud che potrebbe interessare 26.739 server di trading.
- Gli hacker hanno minacciato i conti dei clienti di GMO presso oltre 70 società di intermediazione, a meno che le loro richieste non fossero state soddisfatte.
- GMO Internet ha respinto la richiesta di estorsione e ha offerto un risarcimento per le perdite derivanti da operazioni non autorizzate verificate.
Gli aggressori prendono di mira i server di trading sempre attivi
GMO Internet ha scoperto l’intrusione in seguito a una segnalazione da parte di un cliente il 19 ottobre 2026. Entro il 20 ottobre, gli investigatori avevano confermato la presenza di software dannoso all’interno degli ambienti server dei clienti gestiti da Onamae.com Desktop Cloud, un servizio progettato per mantenere in esecuzione 24 ore su 24 i programmi automatizzati di trading sul mercato dei cambi (FX).
La piattaforma supporta software di trading come Metatrader 4 e Metatrader 5, consentendo ai clienti di attuare strategie senza dover lasciare accesi i propri computer personali. Sfortunatamente, tale comodità ha anche esposto preziose credenziali di brokeraggio all’interno di un ambiente in cui gli aggressori erano penetrati.
GMO ha iniziato a spegnere i server alle 4 del mattino, ora del Giappone, del 21 ottobre, mettendo infine fuori servizio l’intero servizio. Successivamente, l’azienda ha individuato una falla di sicurezza nei propri sistemi che ha consentito l’accesso non autorizzato e la sottrazione delle informazioni dei clienti.
Gli hacker minacciano i conti di oltre 70 società di intermediazione
Gli aggressori avrebbero ottenuto le credenziali di trading e utilizzato i conti compromessi per eseguire transazioni non autorizzate. Secondo quanto riportato, i clienti hanno perso somme ingenti nel giro di pochi minuti; in un caso, ad esempio, un conto di circa 2,4 milioni di yen è stato svuotato tramite operazioni ripetute in circa 84 secondi.
La richiesta di estorsione ha assunto una piega particolarmente aggressiva. Gli autori dell’attacco hanno minacciato ulteriori attività non autorizzate a danno dei conti dei clienti presso oltre 70 società di intermediazione mobiliare e di cambio, sia nazionali che internazionali, a meno che GMO non avesse pagato. Hanno inoltre minacciato di divulgare le informazioni rubate e di sferrare ulteriori attacchi ransomware.
GMO ha rifiutato, sostenendo che il pagamento non offriva alcuna garanzia che le informazioni rubate sarebbero scomparse o che ulteriori attacchi sarebbero cessati. L’azienda si è rivolta alla polizia e ha coinvolto specialisti esterni in materia di sicurezza informatica. È importante sottolineare che la cifra di 26.739 rappresenta i server potenzialmente esposti, non le infezioni confermate. Il danno finanziario totale rimane indeterminato.
La storia di GMO nel settore delle criptovalute
GMO Internet Group vanta profonde radici nel settore delle criptovalute, essendo entrata in questo ambito durante la crescita esplosiva del bitcoin nel 2017. Il conglomerato giapponese ha lanciato GMO Coin nel maggio di quell’anno, ottenendo in seguito la registrazione normativa ed espandendosi nel trading di ethereum, bitcoin cash, litecoin e XRP. Nel settembre dello stesso anno, GMO ha svelato ambiziosi piani di mining di bitcoin che prevedevano impianti alimentati da energia rinnovabile nel Nord Europa, chip di mining proprietari a 7 nanometri e servizi di cloud mining. Nel 2017, GMO ha persino pagato i propri dipendenti in BTC.
L’iniziativa si è rivelata alla fine onerosa, con la società che ha registrato circa 35,5 miliardi di yen di perdite legate alla ristrutturazione nel 2018, poiché il calo dei prezzi delle criptovalute ha compromesso la redditività del mining. Nonostante questa battuta d’arresto, GMO ha continuato a sviluppare la propria attività nel settore degli asset digitali attraverso GMO Coin, aggiungendo servizi di prestito, staking, trading a margine e offerte di token. Il gruppo ha inoltre esplorato il settore delle stablecoin, iniziative legate alla blockchain e investimenti in aziende emergenti nel settore delle criptovalute, affermando una presenza significativa nell’economia giapponese degli asset digitali.
Il colosso giapponese risponde all’attacco
Per quanto riguarda l’ultimo attacco informatico, il 24 ottobre GMO ha annunciato che ogni cliente esistente di Desktop Cloud avrebbe ricevuto un pagamento forfettario di 5.000 yen, indipendentemente dal fatto che avesse subito perdite finanziarie. L’azienda si è inoltre impegnata a risarcire le perdite accertate e le commissioni associate alle operazioni di trading non autorizzate, offrendo al contempo ai clienti colpiti sei mesi di accesso gratuito a una piattaforma desktop alternativa. GMO ha respinto le richieste di estorsione degli autori dell’attacco, ha coinvolto specialisti esterni in materia di sicurezza informatica e ha presentato le prove alla polizia giapponese. Il fondatore del gruppo, Masatoshi Kumagai, ha inoltre richiesto l’intervento del governo nell’ambito del quadro di difesa informatica attiva del Giappone, chiedendo assistenza per neutralizzare la minaccia. L’infrastruttura compromessa rimane offline mentre gli investigatori lavorano per determinare la portata complessiva dell’intrusione, il numero di account colpiti e il danno finanziario arrecato ai clienti.
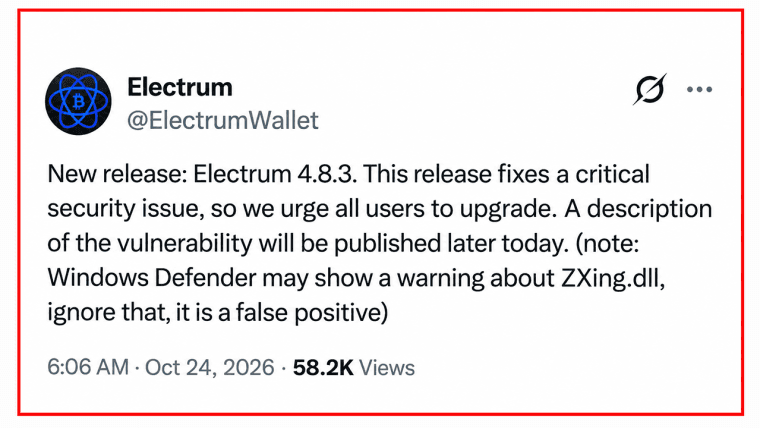
Electrum 4.8.3 risolve una vulnerabilità del portafoglio Bitcoin che consentiva a server malintenzionati di appropriarsi degli aumenti delle commissioni e di indurre gli utenti a firmare transazioni finalizzate al furto.
Leggi ora: Attacco al wallet Electrum: furto Bitcoin mascherato da fee alte

Questo articolo è stato tradotto dall'inglese tramite IA. La versione originale in inglese è la fonte autorevole; le traduzioni automatiche possono contenere imprecisioni, in particolare nella terminologia legale e normativa.