Coldcard fait à nouveau l'objet d'une polémique en matière de sécurité après que son compte officiel sur X a publié, le 11 octobre 2026, un lien de hameçonnage avertissant à tort les clients d'une faille critique dans le micrologiciel. L'entreprise a supprimé la publication et affirme que ses identifiants et son authentification à deux facteurs restent sécurisés. Cet incident fait suite à la défaillance catastrophique de génération de clés de juillet dernier, qui aurait exposé des milliers de portefeuilles et entraîné des pertes estimées à plus de 100 millions de dollars.
Coldcard X ciblé par une tentative d'hameçonnage après un fiasco à 100 M$
ÉCRIT PAR

PARTAGER
Points clés à retenir
- Le compte X officiel de Coldcard a publié un lien de hameçonnage le 11 octobre, ce qui a déclenché une enquête.
- Malgré cette publication frauduleuse, Coldcard affirme que ses identifiants et son authentification à deux facteurs hors ligne restent sécurisés.
- Cet incident fait suite à la catastrophe liée au firmware de Coldcard survenue en juillet, qui aurait entraîné plus de 100 millions de dollars de pertes.
Le cauchemar sécuritaire de Coldcard s'aggrave avec l'apparition d'une publication de hameçonnage sur son compte X officiel
Coldcard doit faire face à un nouveau casse-tête en matière de sécurité, et celui-ci est survenu via son propre compte sur les réseaux sociaux. Tôt dans la matinée du dimanche 11 octobre, une publication frauduleuse est apparue sur le compte X officiel du fabricant de portefeuilles matériels, avertissant les clients d’une prétendue vulnérabilité liée à la génération de graines et les redirigeant vers un site web de hameçonnage.
Le message a finalement été supprimé, mais cet incident soulève une question dérangeante : comment les pirates ont-ils réussi à le publier ? Coldcard a affirmé que les identifiants de son compte et son authentification à deux facteurs hors ligne restaient intacts, tandis que son enquête interne n’a révélé aucune connexion ou session non autorisée correspondante.
Un avertissement convaincant menant à une destination dangereuse
Le message frauduleux est apparu vers 2 h du matin (UTC) et se présentait comme une mise à jour de sécurité urgente de Coldcard. Il affirmait que le dernier firmware contenait une vulnérabilité critique affectant la génération de graines et demandait aux clients de migrer immédiatement leurs portefeuilles.
La publication faisait référence à plusieurs modèles de matériel Coldcard et redirigeait les utilisateurs vers un site web trompeur utilisant le nom de Coldcard. Sa formulation était particulièrement inquiétante, car elle tirait sa crédibilité d’un véritable incident de sécurité qui avait frappé l’entreprise plus tôt cette année.
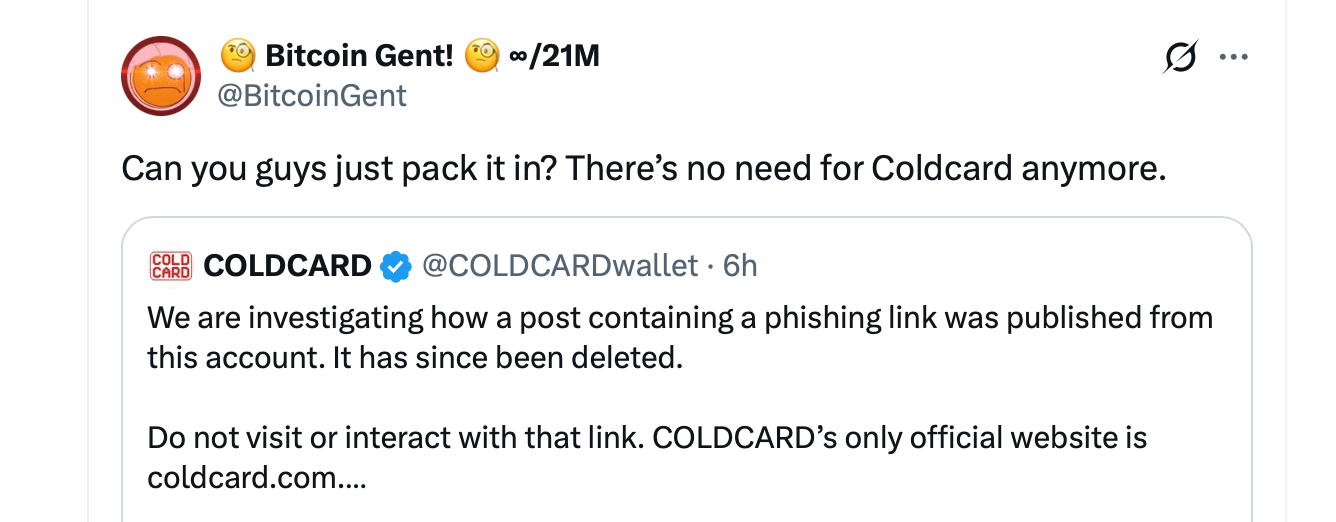
Les membres de la communauté ont rapidement tiré la sonnette d'alarme, et Coldcard a finalement retiré le message. Vers 5 h 46 UTC, l'entreprise a reconnu l'incident et a mis en garde ses clients contre toute interaction avec le lien suspect. Coldcard a déclaré :
« Nous enquêtons sur la manière dont un message contenant un lien de hameçonnage a pu être publié depuis ce compte. Il a depuis été supprimé. »
L’entreprise a souligné que coldcard.com est son seul site web officiel et a précisé que son compte fonctionnait depuis 2017 avec une authentification à deux facteurs hors ligne et un accès strictement restreint.
Coldcard demande des explications à X
L’affaire s’est compliquée environ 20 minutes plus tard lorsque Coldcard a publiquement demandé une enquête urgente au service d’assistance de X. Le fabricant a affirmé que son audit de sécurité n’avait révélé aucune preuve d’accès non autorisé à son compte. « Une publication de hameçonnage est apparue sur notre compte, mais nous ne trouvons aucune trace correspondante de connexion, de session ou d’accès », a expliqué l’entreprise.
Coldcard a fait part de ses inquiétudes concernant un éventuel accès au niveau de la plateforme ou un accès administratif, bien que cette explication reste à vérifier. Le fabricant de portefeuilles matériels en difficulté a également fait référence à des rapports faisant état de l’offre d’identifiants administratifs de X sur les marchés du darknet, mais a reconnu qu’aucun lien avec son incident n’avait été établi.
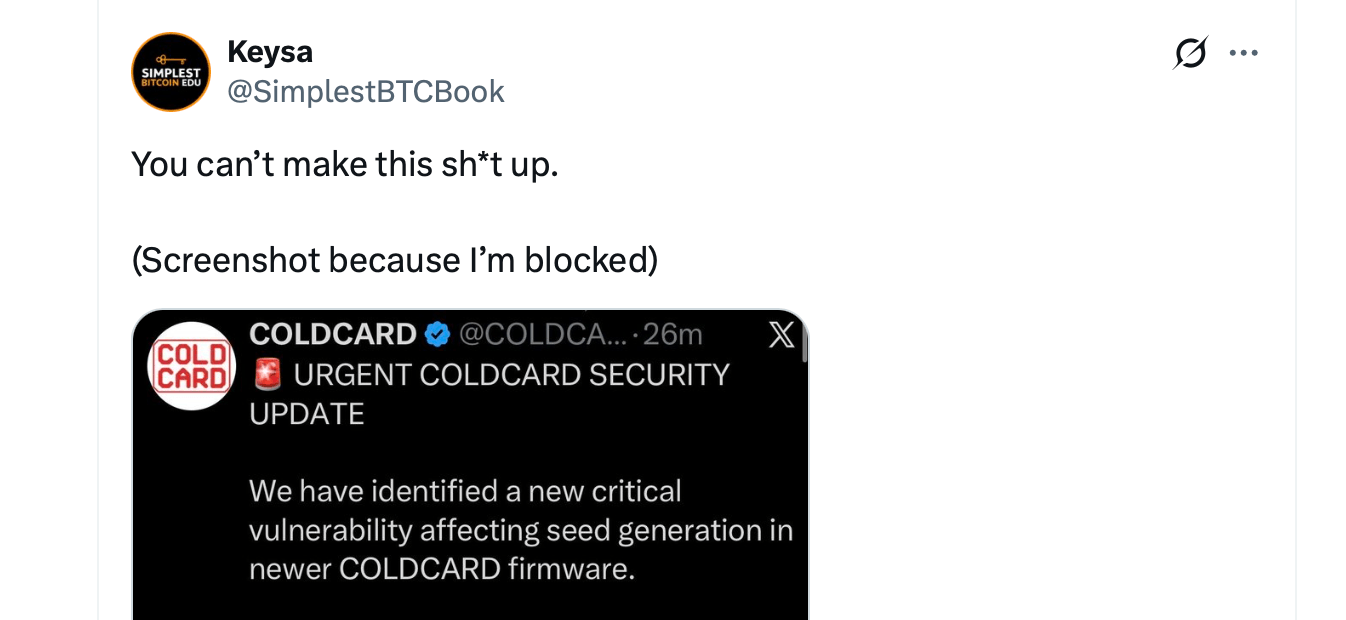
Pour l’instant, le mystère porte sur la manière dont un message frauduleux a pu atteindre un compte dont les propriétaires affirment que leurs contrôles de sécurité habituels n’ont jamais été contournés. Aucune perte financière confirmée n’a été spécifiquement attribuée à la tentative de hameçonnage de dimanche.
La catastrophe de juillet, qui a coûté 100 millions de dollars, revient hanter Coldcard
Le moment ne pouvait guère être plus mal choisi. En juillet, Coldcard a été confronté à un grave défaut de firmware qui aurait permis à des attaquants de reconstituer des graines de portefeuilles vulnérables et de voler entre 1 600 et 1 800 bitcoins, d’une valeur estimée entre 100 et 130 millions de dollars à l’époque.
Le problème sous-jacent remonterait à mars 2021 et concernait une génération défectueuse de clés de récupération, qui produisait un niveau de randomisation nettement inférieur à celui prévu. Les attaquants ont exploité cette faille en testant hors ligne des phrases de récupération potentielles, plutôt qu’en compromettant les appareils physiques.
Coldcard a par la suite publié des correctifs de micrologiciel et demandé aux clients concernés de transférer leurs fonds vers des portefeuilles nouvellement générés. La tentative d’hameçonnage de dimanche a précisément exploité cette faille, en présentant un site web malveillant sous le couvert de conseils de sécurité légitimes.
Étuis transparents et clients en colère
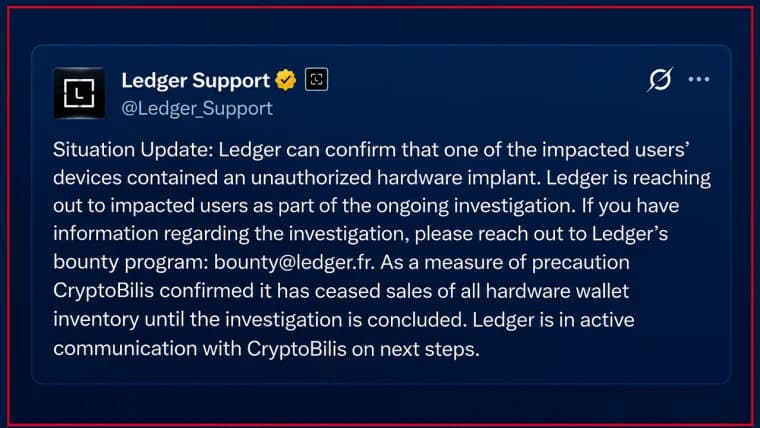
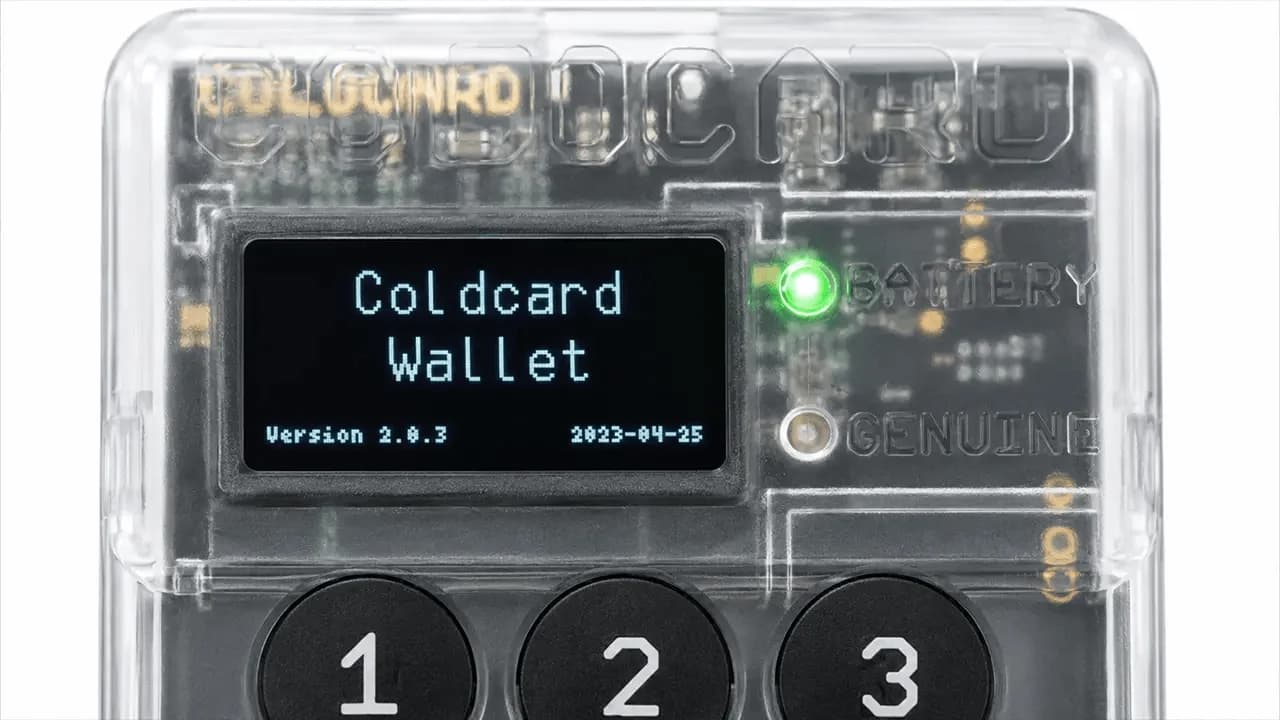
Ce dernier incident fait également suite à une publication controversée sur les réseaux sociaux, datée du 9 octobre, vantant les étuis matériels transparents de Coldcard comme protection contre les altérations physiques. Par coïncidence, cette publication est apparue après la découverte que des appareils Ledger auraient pu être altérés par des fournisseurs tiers ou à un stade quelconque de la chaîne d’approvisionnement.
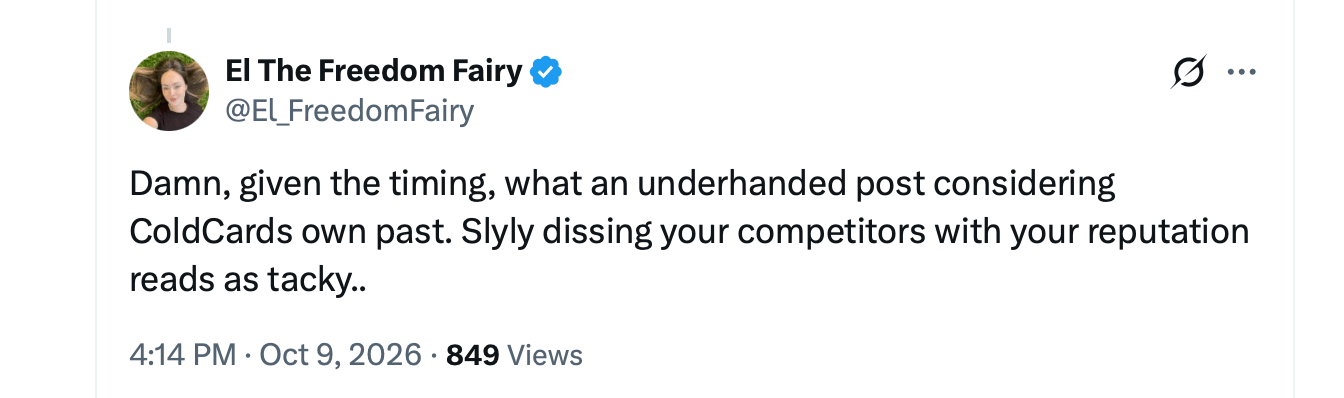
Les détracteurs ont vivement critiqué le choix du moment, arguant que le plastique transparent et l’emballage inviolable n’offraient que peu de protection contre le défaut logiciel à l’origine des pertes subies en juillet. Plusieurs membres de la communauté crypto ont jugé cette publication de mauvais goût, déplacée et publiée sans aucune honte. Certains clients et observateurs ont également accusé Coldcard et son cofondateur Rodolfo Novak de bloquer les détracteurs et les prétendues victimes sur X. L’entreprise fait désormais l’objet d’une nouvelle vague de critiques, cette fois concernant l’intégrité de ses communications officielles. Coldcard continue de diriger ses clients exclusivement vers son site web officiel pour les mises à jour du micrologiciel et les instructions de migration des portefeuilles.
Ce dernier épisode laisse planer une contradiction particulièrement gênante sur le fabricant. Une entreprise dont le principe est de garder les clés privées hors de portée des pirates en ligne se retrouve à enquêter sur la manière dont son propre canal de communication, pourtant réputé fiable, a pu servir de vecteur à une tentative d’hameçonnage.

Selon Coldcard, l'IA aurait contribué à mettre au jour une faille de sécurité vieille de cinq ans dans un portefeuille, liée à un détournement de bitcoins se chiffrant à plusieurs millions de dollars.
Lire: L'IA a-t-elle permis de découvrir la faille de sécurité de Coldcard ?

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.