Ledger a confirmé samedi 10 octobre 2026 qu’un portefeuille matériel appartenant à l’un des clients concernés contenait un implant non autorisé, ce qui renforce la crédibilité des soupçons d’une attaque de la chaîne d’approvisionnement impliquant le revendeur CryptoBilis, basé en Asie du Sud-Est. Cette découverte fait suite à des signalements faisant état de pertes de cryptomonnaies s'élevant à près de 93,4 millions de dollars sur des centaines d'adresses.
Ledger confirme un implant matériel caché dans des portefeuilles utilisateurs concernés
ÉCRIT PAR

PARTAGER
Points clés
- Ledger a confirmé la présence d’un implant matériel non autorisé le 10 octobre, renforçant ainsi les soupçons de manipulation physique.
- Yfarmx estime les pertes présumées à 93,4 millions de dollars, mais Ledger n’a pas encore vérifié ce chiffre.
- CryptoBilis a suspendu la vente de portefeuilles matériels tandis que Ledger collabore avec les autorités pour enquêter sur l’incident.
Ledger confirme une altération physique alors que l’enquête sur les portefeuilles cryptos s’étend
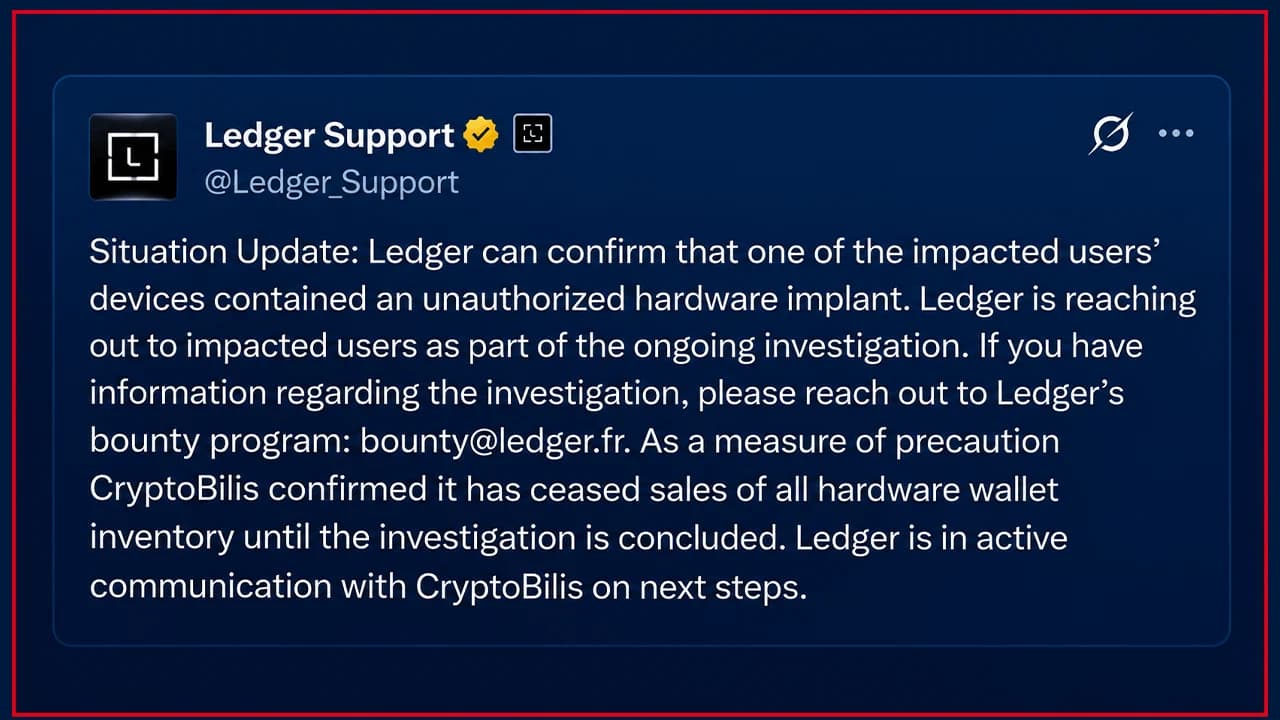
Samedi 10 octobre, Ledger a confirmé que l’appareil d’un client concerné contenait un implant matériel non autorisé, une découverte qui renforce considérablement les soupçons entourant le récent épisode de vidage de portefeuilles lié au revendeur d’Asie du Sud-Est CryptoBilis. Cette confirmation fait suite à des estimations de pertes s'élevant à 93,4 millions de dollars, bien que Ledger n'ait pas vérifié ces chiffres de manière indépendante.
La société affirme également que son infrastructure de sécurité reste intacte, ce qui pose un problème assez particulier aux enquêteurs : un appareil potentiellement compromis qui pourrait néanmoins paraître authentique. La déclaration faite samedi par Ledger constitue la première confirmation par la société d’une altération physique impliquant le portefeuille matériel d’un client concerné. Le fabricant a annoncé qu’« un des appareils des utilisateurs touchés contenait un implant matériel non autorisé », fournissant ainsi aux enquêteurs leur preuve la plus solide à ce jour de l’intervention d’un matériel malveillant.
Dans un message publié sur X, le compte d’assistance de l’entreprise a expliqué qu’elle « prenait contact avec les utilisateurs concernés dans le cadre de l’enquête en cours », tout en encourageant toute personne disposant d’informations pertinentes à contacter son programme de prime. CryptoBilis a également pris des mesures, Ledger indiquant que le revendeur « a suspendu la vente de l’ensemble de son stock de portefeuilles matériels jusqu’à la fin de l’enquête ». Cette confirmation fait suite aux informations publiées vendredi concernant des portefeuilles vidés dans toute l’Asie du Sud-Est, où les enquêteurs ont retracé des transactions suspectes impliquant du bitcoin, de l’ether et des stablecoins. Les estimations indépendantes varient considérablement : Yfarmx évalue les pertes présumées à 93,4 millions de dollars répartis sur 471 adresses, tandis que Bitquery les estime à environ 92,9 millions de dollars répartis sur 311 adresses uniques.
Un matériel dissimulé soulève des questions sur la sécurité des portefeuilles
Cette découverte apporte également du crédit aux conclusions indépendantes publiées par l’ancien PDG de Mt Gox, Mark Karpelès, qui a mis en évidence un Ledger Nano X modifié contenant un circuit imprimé dissimulé, un équipement de communication cellulaire et des composants prétendument capables d’intercepter les phrases de récupération.
La ruse présumée était particulièrement astucieuse. Plutôt que d’attaquer l’élément sécurisé du portefeuille, l’équipement aurait surveillé les informations transmises à l’écran de l’appareil lors de la configuration, capturant potentiellement les mots de récupération avant de les transmettre via une connexion cellulaire. Cette approche pourrait permettre à un appareil par ailleurs authentique de passer les contrôles de vérification conventionnels tout en exposant secrètement la phrase de récupération de son propriétaire. Toutefois, les enquêteurs n’ont pas établi que tous les portefeuilles concernés contenaient un équipement similaire. Le fabricant de portefeuilles matériels Ledger a cherché à faire la distinction entre le matériel altéré et ses systèmes de sécurité sous-jacents, déclarant : « Nous n’avons aucune indication que l’infrastructure de sécurité, les systèmes ou les services de Ledger aient été compromis. »

La publication de Ledger sur X a suscité de nombreuses critiques, et certains se sont montrés loin d’être satisfaits de la manière dont Ledger a géré la situation. Dans cette publication sur X, plusieurs comptes demandent : « Allez-vous rembourser les victimes ? » D’autres ont déclaré estimer que Ledger était responsable de son externalisation. « N’est-ce pas votre responsabilité, puisqu’il s’agissait de revendeurs officiels agréés par vous ? C’est à vous qu’incombe la responsabilité d’indemniser les victimes », a écrit une autre personne sur le fil de discussion de Ledger sur X.
Ledger lance un nouvel avertissement aux clients de CryptoBilis
Alors que l’enquête s’accélère, Ledger a réitéré ses conseils aux clients ayant acheté des appareils auprès de ce revendeur. La société a recommandé aux acheteurs concernés de « ne pas procéder à la configuration s’ils ne l’ont pas encore fait ».

Pour les clients ayant déjà initialisé leur portefeuille, Ledger leur a conseillé d’« envisager de transférer leurs actifs vers un nouveau Ledger Signer (avec une nouvelle phrase de récupération) ». Cette distinction est importante car une phrase de récupération enregistrée lors de la configuration peut potentiellement exposer les actifs longtemps après que le matériel compromis a été déconnecté.
Ledger a également confirmé qu’elle « travaillait à la mise au point de solutions anti-falsification plus avancées », laissant entendre que les modifications physiques capables de contourner les contrôles existants sont devenues un problème de sécurité immédiat.
L’entreprise a remercié SEAL 911 pour son aide aux enquêteurs et a déclaré coopérer avec les autorités. Parallèlement, Ledger a averti ses clients que « Ledger ne vous demandera jamais votre phrase de récupération de 24 mots ». Malgré toutes ces évolutions, les questions les plus importantes restent sans réponse. Un appareil compromis est désormais confirmé, mais le nombre d’implants supplémentaires, leur lien avec les pertes signalées et l’identité des responsables restent à déterminer. Un appareil conçu pour préserver des secrets disposait apparemment d’une deuxième paire d’oreilles, et les enquêteurs cherchent toujours à déterminer combien d’autres personnes auraient pu écouter.

Les pertes présumées de Ledger s'élèvent à 93,4 millions de dollars, alors que les enquêteurs examinent une éventuelle attaque de la chaîne d'approvisionnement impliquant des portefeuilles matériels.
Lire: Mystère Ledger : pertes présumées à 93,4 millions de dollars

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.