Ce vendredi, la communauté des cryptomonnaies se retrouve confrontée à une nouvelle polémique en matière de sécurité, impliquant cette fois-ci le fabricant de portefeuilles matériels Ledger. Bien que les premiers rapports aient estimé le montant du vol présumé à 86 millions de dollars, les pertes présumées pourraient atteindre 93,4 millions de dollars. Ledger n’ayant pas encore fourni de communiqué officiel, une attaque de la chaîne d’approvisionnement apparaît comme l’explication la plus plausible à ce jour.
Mystère Ledger : pertes présumées à 93,4 millions de dollars
ÉCRIT PAR

PARTAGER

Points clés
- Selon Yfarmx, les pertes présumées de Ledger pourraient s'élever à 93,4 millions de dollars, réparties sur 471 adresses.
- Chainalysis suit une opération complexe de blanchiment liée à des rapports faisant état de pertes de près de 100 millions de dollars.
- Alors que Ledger poursuivait son enquête le 9 octobre, des questions subsistent quant à une éventuelle attaque de la chaîne d’approvisionnement.
Une enquête « on-chain » fait état de pertes présumées s’élevant à 93,4 millions de dollars
D’après une analyse approfondie et une étude on-chain menées par John Kamal, journaliste chez Yfarmx, les pertes présumées liées à Ledger pourraient s’élever à 93,4 millions de dollars répartis sur 471 adresses distinctes. Cependant, Ledger n’a pas encore vérifié ces conclusions ni confirmé les pertes présumées de près de 100 millions de dollars.
Bitcoin.com News avait précédemment rapporté que Ledger enquêtait sur les signalements de pertes émanant d’« utilisateurs d’Asie du Sud-Est ayant acheté des produits auprès d’un revendeur nommé CryptoBillis ». Depuis lors, la société n’a communiqué aucune nouvelle information, laissant aux enquêteurs indépendants et aux détectives de la blockchain le soin de reconstituer ce qui a pu se passer.
La société de renseignement blockchain Chainalysis a reconnu la situation sur X, déclarant qu’elle « enquêtait sur des signalements de fonds volés à des détenteurs de produits Ledger ». La société a en outre révélé que ses analystes avaient identifié une « opération sophistiquée de blanchiment inter-chaînes ».
Bitquery a également enquêté sur cette affaire et ses chiffres se rapprochaient fortement de l’analyse de Kamal. Le rapport de cette société spécialisée dans l’infrastructure de données et le renseignement blockchain estime le montant à environ 92,9 millions de dollars répartis sur 311 adresses uniques. « Un seul voleur détenait toutes les clés », explique l’analyse de Bitquery.
La découverte de matériel caché soulève des soupçons d’attaque de la chaîne d’approvisionnement
Par ailleurs, l’ancien PDG de Mt Gox, Mark Karpelès, a mis en évidence que des appareils Ledger contenaient du matériel de surveillance caché capable de capturer les phrases de récupération lors de la configuration. La découverte de Karpelès suggère que les portefeuilles achetés auprès de revendeurs tiers auraient pu être compromis avant même que les utilisateurs ne déballent les appareils et n’y transfèrent leurs actifs cryptographiques.
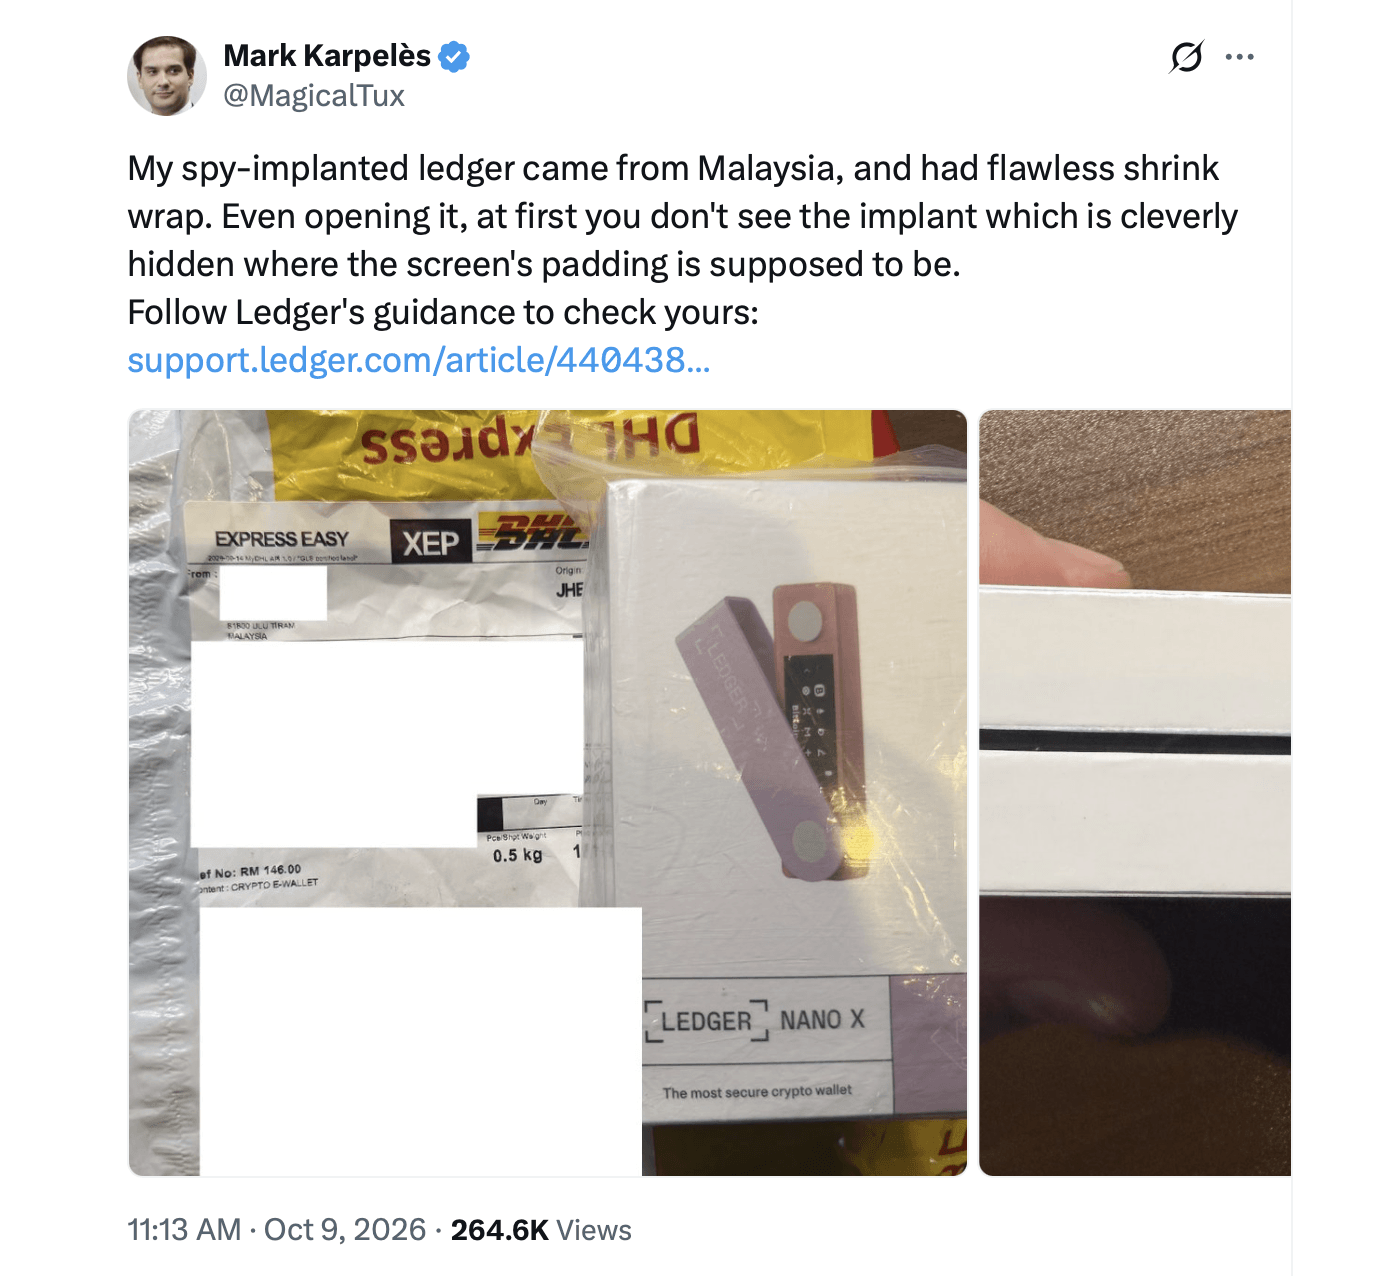
Cependant, bien que cette théorie gagne du terrain, ni Ledger ni les enquêteurs indépendants n’ont établi de lien définitif entre ces implants présumés et les pertes signalées vendredi.
Les vidages de portefeuilles et les transferts inter-chaînes approfondissent le mystère
Le rapport de Kamal publié sur Yfarmx indique que les transferts enregistrés semblaient avoir été autorisés à l’aide des identifiants de signature des victimes elles-mêmes, tandis que sur Bitcoin, certaines adresses ont été entièrement vidées, sans qu’aucun UTXO de change ne soit restitué aux portefeuilles d’origine.
Plusieurs réseaux de blockchain ont été utilisés parallèlement à des applications telles que Thorchain et Tornado Cash. À l’heure actuelle, le consensus est qu’il s’agissait probablement d’une attaque de la chaîne d’approvisionnement qui a permis de s’emparer d’un sous-ensemble de appareils Ledger. Cela ne semble en rien ressembler au bug du firmware de la Coldcard, et rien n’indique qu’il s’agisse d’une faille « zero-day » exploitée à distance.
Comme indiqué, Ledger n’a pas confirmé le montant total des pertes. L’entreprise n’a pas non plus corroboré aucune des théories qui circulent sur les réseaux sociaux. Ces événements font suite à de récentes fuites de données impliquant Trezor et Safepal, qui ont exposé les informations de commande de dizaines de milliers de clients. L’analyse de la situation réalisée par Kamal souligne en outre que CryptoBillis vendait, entre autres, des portefeuilles matériels « Trezor, Safepal, Tangem, [and] Onekey », entre autres. Pour l’instant, la communauté crypto attend un bilan officiel de la part de Ledger, dans l’espoir que la société puisse faire la lumière sur les circonstances de cet épisode déroutant et apporter des réponses indispensables.

Safepal est victime d'une fuite de données touchant 39 798 utilisateurs. Découvrez les problèmes de sécurité et leurs conséquences pour les utilisateurs du portefeuille.
Lire: Une fuite de données touche 39 798 clients de Safepal suite à une faille dans le plugin de commande

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.