Un coffre-fort de cryptomonnaies d’une valeur de 6 millions de dollars a été vidé sur Base le 4 octobre, mais le plus étrange dans cette affaire est peut-être de savoir à qui il appartenait. Personne ne le sait officiellement. Des sociétés de sécurité ont retracé environ 1 783 wstETH provenant de ce coffre-fort, tandis que les registres de la blockchain indiquent qu’il s’agit d’un « Safe » anonyme nécessitant sept signatures. La plateforme Base n'a pas été piratée, les contrats principaux d'Aave n'ont pas été mis en cause, et le propriétaire du coffre-fort ne s'est toujours pas manifesté.
6 millions de dollars disparaissent d'un coffre-fort de cryptomonnaies contrôlé par 7 signataires mystérieux
ÉCRIT PAR

PARTAGER
Points clés
- Blockaid et plusieurs enquêteurs spécialisés dans l’analyse de la blockchain ont signalé le cas de ce coffre-fort sur Base le 4 octobre, alors que les pertes dépassaient les 6 millions de dollars.
- Aave a converti 1 783 aBaswstETH en wstETH, mais ses contrats principaux ne sont pas mis en cause.
- Les registres de Base indiquent un « Safe » à 3 sur 7 dont les propriétaires n’ont toujours pas été identifiés.
Le coffre-fort de 6 millions de dollars que personne n’a réclamé
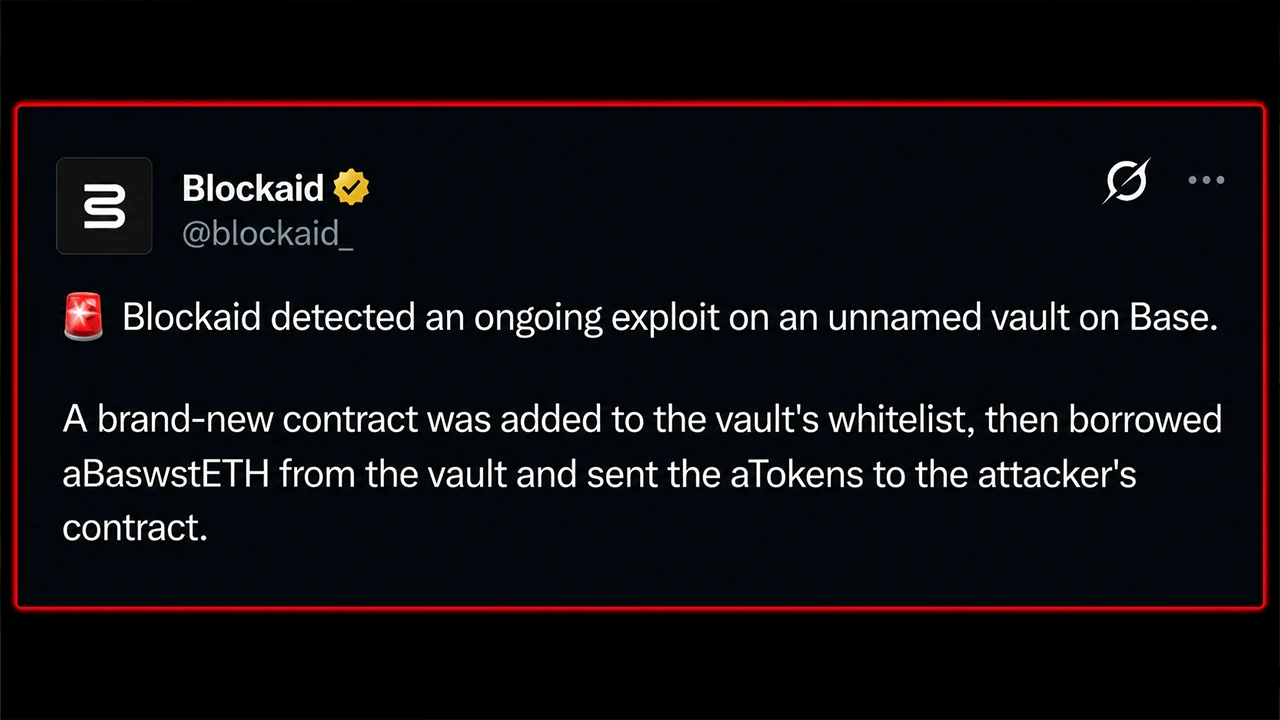
À 09 h 21 UTC le 4 octobre, Blockaid a repéré ce qui semblait être une exploitation en cours sur un coffre-fort hébergé sur Base, le protocole de couche 2 (L2) Ethereum de Coinbase. À ce moment-là, environ 2,02 millions de dollars avaient déjà disparu. Environ 40 minutes plus tard, la perte avait dépassé les 6 millions de dollars, les sociétés de sécurité ayant retracé environ 1 783 wstETH provenant d’un coffre-fort.
C’est alors que les choses ont pris une tournure étrange. Aucun protocole n’a revendiqué la propriété de ce coffre-fort. Son gestionnaire apparent est un coffre-fort « 3 sur 7 » dont les sept signataires restent non identifiés, laissant ainsi une scène de crime de plusieurs millions de dollars sans propriétaire connu du public.

Six sorties de fonds, un contrat récemment ajouté à la liste blanche
Peckshield, Certik et Exvul sont parvenus à peu près au même bilan. Les sociétés de sécurité ont indiqué que 1 783,067 aBaswstETH avaient été empruntés au coffre-fort et convertis via Aave sur Base en environ 1 783 wstETH.
En clair, les tokens initialement prélevés étaient des tokens de reçu Aave représentant de l’ether « wrapped » mis en staking et déposés sur la couche 2 (L2) de Base. Un contrat nouvellement créé a été ajouté à la liste blanche du coffre-fort, a emprunté ces tokens de reçu, les a transférés vers un contrat contrôlé par l’attaquant, puis les a échangés via Aave contre les wstETH sous-jacents.
Exvul a recensé six sorties de fonds. La nature exacte de la faille d’autorisation reste toutefois à confirmer. Les sociétés de sécurité n’ont pas indiqué que des contrats principaux aient été compromis, et il ne s’agissait pas d’un piratage de la chaîne Base elle-même. Les spéculations concernant un portefeuille compromis ou une position Aave particulière ne restent que des spéculations.
Un coffre-fort à sept signataires sans nom
Les enregistrements sur la chaîne de blocs rendent ce mystère difficile à ignorer. Le coffre vidé est un proxy transparent Openzeppelin dont le propriétaire renvoie à un « Safe » créé il y a environ 324 jours. Ce « Safe » nécessite trois signatures sur sept pour fonctionner, mais il ne porte aucun nom de protocole public, et aucune des adresses de ses sept signataires n’a été identifiée publiquement par les sociétés de sécurité qui suivent l’incident. L’autorité de mise à jour est distincte, ce qui ajoute une couche supplémentaire de contrats entre le coffre-fort et celui qui en assure le contrôle en dernier ressort. Pour l’instant, le propriétaire opérationnel visible sur la chaîne de blocs est le « Safe » anonyme à 3 sur 7. Le proxy vidé est 0xD1895f2019c2152FC2b9022D57f19198c4CFCABC, tandis que son propriétaire Safe est 0x6b27512a5943Ed327f6cb6C3EC1f0398229f42C4. Basescan et Arkham Intelligence identifient ce dernier comme un Safeproxy créé via Safe Proxy Factory 1.4.1. Cette distinction est importante pour comprendre ce que les enquêteurs savent réellement. Ils peuvent voir le coffre-fort, le contrat de son propriétaire, les sept adresses de signature et la trace des jetons. Ce qu’ils ne peuvent pas voir, c’est l’organisation humaine derrière ces adresses, ni si la modification de la liste blanche provient d’identifiants volés, d’un hacker éthique, d’autorisations défaillantes ou d’une autre faille inconnue. Aucune équipe publique ne s’est manifestée pour combler cette lacune.
Le risque systémique semble maîtrisé pour l’instant, même si la vente des wstETH volés pourrait exercer une pression à court terme sur son ancrage. Il en résulte un tableau intrigant : environ 6 millions de dollars ont disparu, les enquêteurs « on-chain » ont pu retracer le mécanisme à l’origine du détournement, et sept adresses de signataires sont visibles à la vue de tous. Pourtant, les personnes contrôlant ces adresses brillent par leur absence dans cette affaire. Cette affaire est toujours en cours. Aucun protocole n’a revendiqué la responsabilité du coffre-fort, et personne n’a publié de compte rendu confirmé faisant état d’un bug ou d’une compromission de clé. De plus amples détails seront ajoutés à mesure que de nouvelles informations seront disponibles.

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.