Selon une enquête de Slowmist publiée aujourd'hui, les pirates qui ont dérobé environ 388 millions de dollars à Bitget ont exécuté pour la première fois un code sur un serveur compromis le 31 août, soit près de quatre semaines avant le vol.
Les pirates de Bitget étaient infiltrés dans la plateforme depuis 25 jours avant le vol de 388 millions de dollars
ÉCRIT PAR

PARTAGER
Points clés
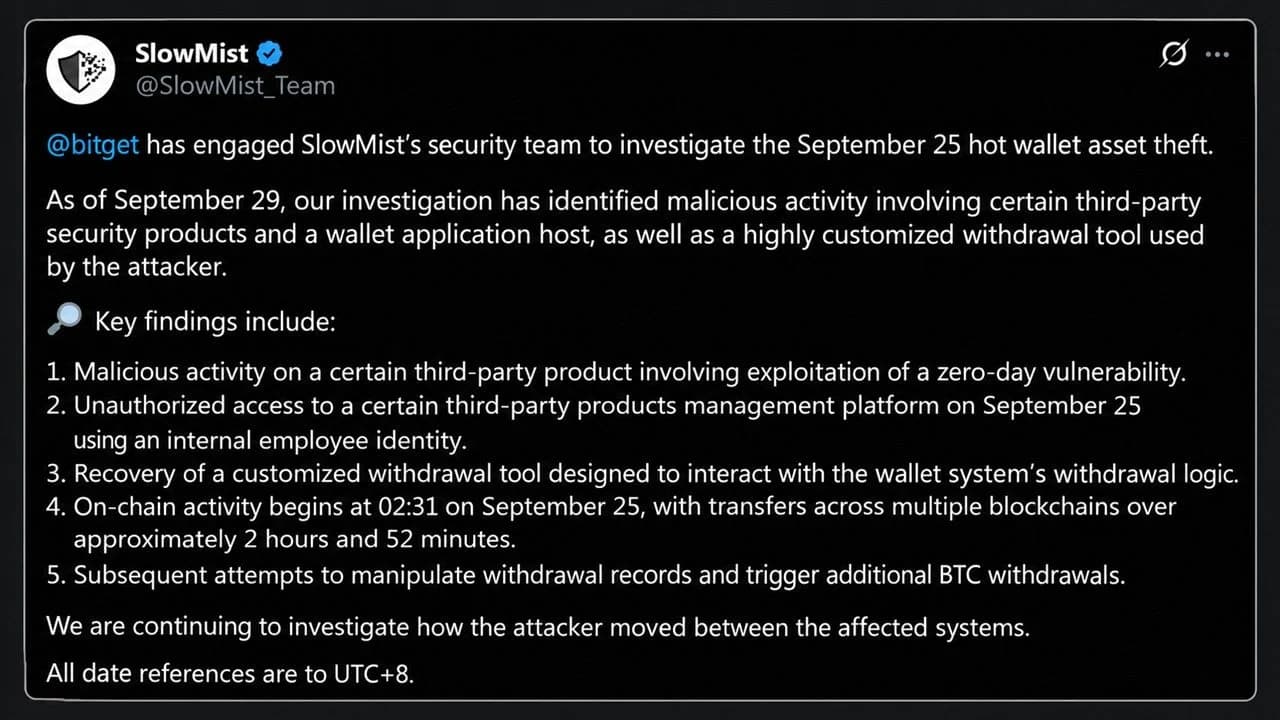
- Slowmist a retracé la première activité malveillante dans les systèmes liés à Bitget au 31 août, soit 25 jours avant le vol.
- L’identité d’un employé et un outil de retrait personnalisé ont permis aux pirates de transférer des fonds pendant 2 heures et 52 minutes.
- Mistrack a signalé, le 30 septembre, des scripts suspectés d’origine nord-coréenne acheminant le butin via CoW Protocol et Chainflip.
La porte était ouverte depuis août
Bitget a fait appel à la société de sécurité blockchain le 25 septembre pour enquêter sur le vol de ses portefeuilles chauds, et les conclusions, à la date du 29 septembre, redéfinissent la chronologie des événements. La première activité malveillante répertoriée dans les journaux disponibles remonte au 31 août, lorsqu’un service hébergé sur un nœud d’un produit de sécurité tiers, que Slowmist désigne sous le nom de « Produit A », a été compromis via une vulnérabilité « zero-day », c’est-à-dire une faille logicielle dont le fournisseur ignorait encore l’existence.
Le pirate a exécuté un script caché, a lu une variable d’environnement contenant un mot de passe de base de données et s’est connecté à la base de données. La même activité liée à ce script caché a été observée sur deux autres nœuds les 23 et 25 septembre, le rapport précisant :
Ces conclusions montrent que les environnements de service concernés avaient déjà été compromis avant que les ressources ne soient transférées vers l’extérieur.
Cela correspond à l’explication fournie par Bitget, selon laquelle les attaquants ont exploité un produit de sécurité tiers pour obtenir des identifiants internes de haut niveau. Ce que Slowmist a ajouté, c’est la partie que personne ne connaissait, à savoir depuis combien de temps les intrus étaient présents.
La nuit du vol, minute par minute
Le rapport consigne chaque étape en UTC+8. Convertie en UTC, la chronologie du 24 septembre se présente comme suit :
- 16 h 07 UTC : en utilisant l’identité d’un employé, l’attaquant a accédé à la plateforme de gestion d’un deuxième outil fournisseur, le « Produit B », et a effectué trois tentatives consécutives pour injecter des commandes système.
- 17 h 49 UTC : un « outil de retrait hautement personnalisé », récupéré par la suite à partir de fichiers supprimés par l’attaquant, a commencé à exécuter le vol. Il a falsifié les paramètres de contrôle des risques, généré des demandes de retrait et déclenché le processus de retrait lui-même.
- 18 h 31 UTC : le premier transfert vérifié sur la blockchain a été effectué, soit 93 TRX, suivi 11 secondes plus tard par 0,84 ETH.
- 21 h 23 UTC : le dernier transfert enregistré, environ 2 heures et 52 minutes après le premier.
La phase la plus intense s’est produite dès le début : Arkham Intelligence a constaté que 228 millions de dollars avaient été transférés en seulement 18 minutes sur sept chaînes, le XRP, d’une valeur d’environ 153 millions de dollars, constituant la plus grosse somme. Une fois les transferts lancés, le pirate a également tenté de réécrire les enregistrements de retrait dans la base de données du portefeuille. Deux ordres de retrait de BTC falsifiés ont renvoyé des erreurs, et les journaux montrent que l'intrus a vérifié le statut des ordres avant de réessayer. Aucune clé privée n'a été dérobée ; les attaquants ont plutôt trompé le système d'approbation interne pour qu'il valide des transferts qui semblaient légitimes.
La porte dérobée via Chainflip
Les fonds continuent de circuler : Cos, fondateur de Slowmist, a déclaré que l’outil Trackagent de Mistrack avait repéré des pirates informatiques présumés nord-coréens combinant le protocole CoW et Chainflip pour blanchir ces fonds. Des scripts automatisés passent des ordres d’échange sur CoW Protocol, un agrégateur d’échanges décentralisés (DEX), et désignent comme destinataire un contrat de dépôt Chainflip préconfiguré. Une fois l’ordre exécuté, les actifs sont directement transférés vers un échange inter-chaînes et ressortent de l’autre côté sous forme de bitcoins.
L’ironie de la situation est toutefois difficile à manquer, car à peine un jour plus tôt, les intermédiaires de Chainflip avaient rejeté un dépôt direct provenant de ces mêmes attaquants et renvoyé les fonds par leur itinéraire d’origine. Cos a averti que les contrôles anti-blanchiment (AML) et « know-your-transaction » (KYT) de Chainflip sont à la traîne par rapport aux pirates, dont le système répartit les fonds sur plusieurs ponts, les échange en bitcoins, les mélange et change de stratégie dès qu’un itinéraire se ferme.
D’autres portes se sont également refermées. Near Intents a bloqué la majeure partie d’une tentative de blanchiment de 50 millions de dollars, en laissant passer 166 000 dollars et en gelant 503 000 dollars. Les flux antérieurs transitaient par Thorchain, Uniswap, 1inch Fusion et Stargate, ce qui a ravivé un vieux débat au sein de Thorchain : les protocoles neutres doivent-ils contrôler les fonds volés ?
Ce que les utilisateurs de Bitget doivent encore savoir
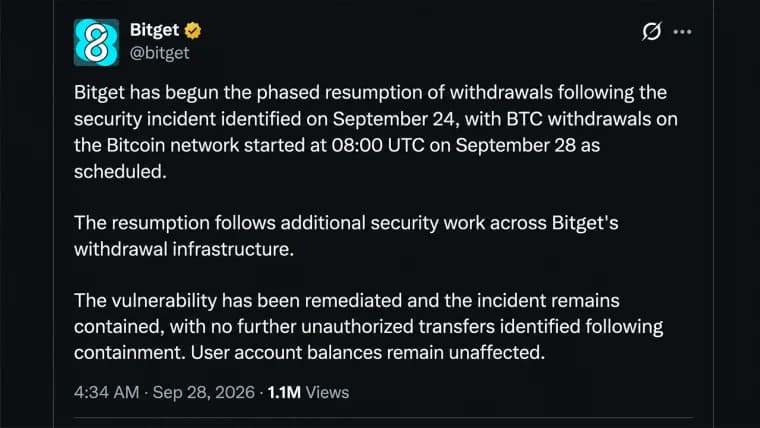
Bitget affirme que son Fonds de protection des utilisateurs, qui détient plus de 464 millions de dollars, couvre la perte. Les retraits reprennent progressivement, en commençant par le bitcoin, puis l’ether, l’USDT et enfin tous les autres actifs.
La question la plus importante dépasse le cadre de Bitget : Slowmist n’a pas révélé l’identité des fournisseurs derrière les « Produit A » et « Produit B », et indique qu’elle cherche toujours à comprendre comment le pirate s’est déplacé d’un système à l’autre. Selon Fortune, des groupes liés à la Corée du Nord ont dérobé un montant record de 2 milliards de dollars en 2025 ; toute plateforme d’échange utilisant la même infrastructure de sécurité a donc désormais toutes les raisons de passer au crible ses propres journaux de sécurité jusqu’à la fin du mois d’août.

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.