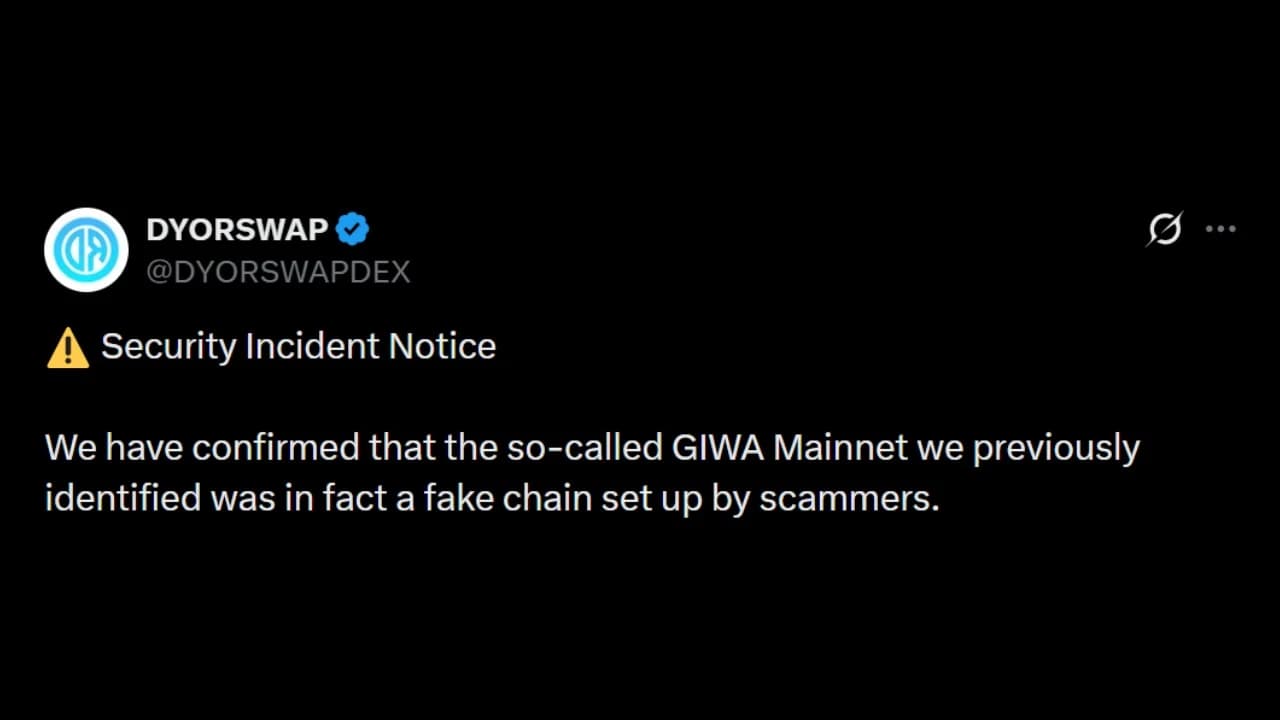
Un groupe non identifié d'acteurs malveillants a lancé une fausse chaîne L2 se faisant passer pour Giwa, un projet soutenu par Upbit, identifié par DYORSWAP, une plateforme d'échange décentralisée multichaîne. Plus de 760 ETH transférés vers cette chaîne ont été perdus, et DYORSWAP a annoncé la mise en place d'un processus d'indemnisation pour les utilisateurs concernés.
Des escrocs lancent une fausse solution L2 pour l'ETH afin de dérober 2 millions de dollars à des traders de cryptomonnaies
ÉCRIT PAR

PARTAGER
Points clés
- Une fausse chaîne L2 Ethereum GIWA a détourné 766 ETH (plus de 2 millions de dollars) appartenant à 1 335 utilisateurs ayant transféré des fonds vers cette chaîne.
- Les escrocs ont déployé une fausse chaîne complexe dotée de ponts fonctionnels, trompant dans un premier temps DYORSWAP.
- DYORSWAP mène actuellement une enquête sur cette escroquerie et procède au remboursement des utilisateurs, mais fait face à de vives critiques pour l’avoir rendue possible.
Une arnaque liée au déploiement d’une fausse chaîne Giwa L2 entraîne plus de 760 ETH de pertes
Une nouvelle arnaque sophistiquée impliquant le lancement d’une fausse solution Ethereum L2 a été signalée pour la première fois, touchant plus d’un millier d’utilisateurs ayant transféré leurs fonds vers cette chaîne.
La chaîne, qui utilisait le numéro d’identification 9134, a d’abord été identifiée par DYORSWAP, une bourse décentralisée (DEX) multi-chaînes, comme le réseau principal de GIWA, un projet soutenu par Upbit, ce qui a incité les premiers utilisateurs à transférer rapidement leurs fonds vers cette chaîne afin de profiter des opportunités financières à venir.
Au départ, certains ont affirmé que l’arnaque consistait simplement à prendre une adresse ETH normale et à la présenter comme une chaîne L2. Néanmoins, dans son rapport officiel, DYORSWAP a souligné que ce n’était pas le cas, car le déploiement de la chaîne comprenait une infrastructure de type OP Stack, un pont et un « batcher », ce qui indique un degré de sophistication plus élevé.
Le vol a été perpétré après que plus de 1 335 adresses eurent transféré des fonds vers le contrat, ce qui a permis de détourner environ 766,25 ETH de ces utilisateurs, soit une valeur de plus de 2 millions de dollars au moment de la rédaction de cet article.
Avant que les fonds ne soient détournés, DYORSWAP avait identifié une activité réelle sur la chaîne usurpée, avec des transactions d’utilisateurs — notamment des achats, des ventes et des lancements de tokens — se déroulant en temps réel.
« Jusqu’à nouvel ordre, N’UTILISEZ AUCUN RPC, pont ou contrat non officiel du mainnet GIWA, et N’ENVOYEZ PAS de fonds vers des adresses associées », a déclaré DYORSWAP après avoir détecté que les fonds des utilisateurs avaient été détournés.
Néanmoins, alors que l’incident se produisait, le véritable projet Giwa a précisé qu’il n’avait pas lancé son mainnet en secret. « Notre mainnet n’est PAS opérationnel à l’heure actuelle. Toutes les publications affirmant disposer d’informations sur le RPC du mainnet GIWA sont FAUSSES », a expliqué Giwa sur les réseaux sociaux.
Tout en niant toute responsabilité directe dans l’attaque, affirmant que les fonds avaient été détournés depuis la fausse chaîne, DYORSWAP a lancé un processus de remboursement pour les utilisateurs concernés, affirmant avoir déjà distribué plus de 200 ETH provenant de ses propres fonds.
DYORSWAP a souligné qu’elle continuerait à enquêter et à reconstituer l’historique complet des transactions de la fausse chaîne afin d’identifier et de retracer les adresses de l’attaquant.
Malgré tout, les utilisateurs ont critiqué l’approche de DYORSWAP, arguant que sans leur implication, personne n’aurait remarqué le lancement de la chaîne ni transféré de fonds vers celle-ci, qualifiant l’incident d’arnaque par ingénierie sociale.
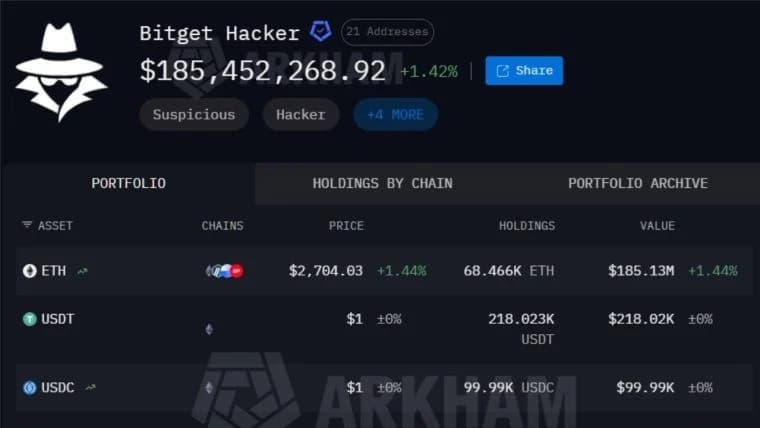
Cette escroquerie liée au faux lancement du mainnet Giwa fait suite à une série d’incidents de sécurité visant aussi bien des plateformes décentralisées que centralisées, ce qui maintient les détenteurs de cryptomonnaies en état d’alerte permanent.

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.