Les opérateurs Core Lightning utilisant la version 26.06.7 ou une version antérieure sont activement pris pour cible, a averti jeudi soir le projet de logiciel de nœuds du réseau Lightning de Bitcoin, environ 10 jours après la publication d’un correctif de sécurité. L'équipe n'a pas identifié les vulnérabilités exploitées par les attaquants et n'a signalé aucun vol de fonds. La version 26.06.8 corrige plusieurs problèmes de sécurité, notamment une faille liée à la fermeture des canaux susceptible de mettre les fonds en danger, et les opérateurs sont invités à effectuer la mise à jour sans délai.
Les nœuds Lightning de Bitcoin pris pour cible alors que Core Lightning tire la sonnette d'alarme
ÉCRIT PAR

PARTAGER

Points clés
- Core Lightning indique que les attaquants ciblent les nœuds fonctionnant sous la version 26.06.7 ou antérieure.
- La version 26.06.8 a été publiée le 22 septembre et corrige les failles susceptibles de menacer les fonds.
- Les opérateurs n’ont pas à déplorer de pertes confirmées, Core Lightning recommandant une mise à jour immédiate.
Core Lightning tire la sonnette d’alarme alors que des attaquants ciblent les nœuds non mis à jour
Core Lightning adresse un message assez simple à tous ceux qui utilisent encore un logiciel obsolète : mettez-vous à jour dès maintenant. Le 1er octobre, l’implémentation de nœuds du réseau Lightning de Bitcoin a averti que des attaquants ciblaient les nœuds fonctionnant sous la version 26.06.7 ou antérieure, faisant ainsi du correctif publié le 22 septembre une question de sécurité urgente.
La nature exacte de la faille exploitée par les attaquants reste inconnue. Le projet n’a pas confirmé qu’une attaque ait abouti ni que des fonds aient été volés, mais la version 26.06.8 corrige des vulnérabilités allant de problèmes de déni de service à un défaut de fermeture de canal susceptible de mettre l’argent en danger.
Le correctif est arrivé avant l’alerte
Core Lightning, géré dans le cadre du projet Elements, a demandé aux opérateurs de nœuds de passer à la dernière version « dès que possible » après avoir reçu des signalements indiquant que des attaquants ciblaient des nœuds non corrigés. La société spécialisée dans les cryptomonnaies Blockstream a relayé l’alerte et a exhorté les opérateurs utilisant encore d’anciennes versions à installer la version 26.06.8.
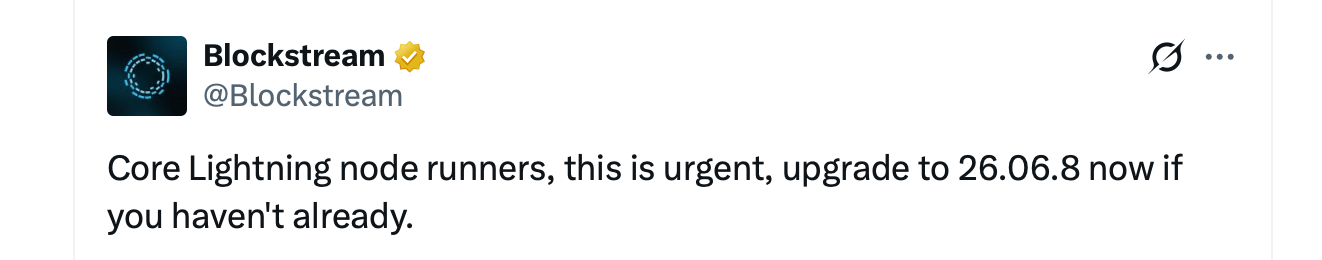
Ce qui est curieux, c’est le calendrier. La version 26.06.8 est sortie le 22 septembre, soit environ 10 jours avant l’alerte d’attaque, et les responsables de la maintenance recommandaient déjà vivement la mise à jour. Certains tests ont été délibérément mis de côté afin de compliquer la tâche des attaquants potentiels souhaitant procéder à une ingénierie inverse des vulnérabilités sous-jacentes, tout en laissant aux opérateurs le temps d’appliquer le correctif. Puis la pression s’est intensifiée. Les descriptions publiques de cette version mettent en évidence trois catégories de bogues. L’un d’entre eux pouvait provoquer le plantage du nœud de l’expéditeur. Un autre pouvait épuiser la mémoire via l’interface REST de Core Lightning. Le plus grave concerne la fermeture d’un canal et peut potentiellement entraîner une perte financière pour l’utilisateur en raison d’un mécanisme de pénalité qui fonctionne mal.
Quand la fermeture d’un canal tourne mal
De plus, le système de sanctions du Lightning Network est conçu de telle sorte que si un pair triche en diffusant un état de canal obsolète, le participant honnête peut alors réclamer une pénalité. Un défaut dans la version 26.06 pourrait amener Core Lightning à confondre certaines transactions avec une fermeture coopérative ordinaire et à ne pas détecter l’engagement révoqué qui se cache derrière.
Dans ce scénario, le logiciel censé détecter le tricheur pourrait ne pas se déclencher, laissant à la partie adverse des fonds qui auraient dû être confisqués. Le projet n’a pas précisé si des attaquants exploitaient cette faille particulière, la vulnérabilité de plantage, le problème REST ou un autre problème dont les détails restent partiellement inconnus. Cette distinction est importante. Il ne s’agit pas d’une vulnérabilité de Bitcoin lui-même. Elle affecte Core Lightning, une implémentation du Lightning Network, un réseau d’évolutivité construit sur Bitcoin. LND, Eclair et LDK n’ont pas été cités dans l’avis de sécurité, tandis que les utilisateurs de portefeuilles classiques n’exécutent pas nécessairement des nœuds Core Lightning. Leur exposition dépend de l’infrastructure sous-jacente à leurs portefeuilles.
Un cycle de sécurité qui a débuté en août
L’alerte de jeudi n’est pas tombée du ciel. Le 26 août, Core Lightning a révélé qu’il triait un volume important de rapports de vulnérabilité générés par l’IA. Plusieurs se sont avérés légitimes, ce qui a donné lieu à un correctif coordonné.
Il a été demandé aux opérateurs de ne pas se contenter de débrancher le nœud. À la place, Core Lightning a recommandé de redémarrer avec l’option –offline, qui coupe les connexions entre pairs tout en permettant au démon de surveiller la blockchain et d’être en mesure de réagir à une fermeture forcée. Un nœud mis hors tension ne peut pas remplir cette fonction. La version 26.06.7 a suivi vers le 28 août, mais une autre enquête a été ouverte le 15 septembre concernant des fonctionnalités expérimentales susceptibles d’affecter les fonds. Six jours plus tard, la version 26.06.8 a été publiée. Environ dix jours après cela, des signalements de cibles actives ont été reçus.
L'argent en ligne change la donne en matière de correctifs
Les nœuds Lightning ne sont pas des portefeuilles froids qui prennent la poussière dans un tiroir. Leurs clés de canal restent en ligne, car les nœuds doivent acheminer les paiements en temps réel. Cela fait d’un logiciel obsolète bien plus qu’un simple casse-tête en termes de disponibilité. Des fonds peuvent se trouver directement dans le système qu’un attaquant tente de pirater.
Il n’existe aucun bilan public des pertes, et Core Lightning n’a pas indiqué que les attaques avaient abouti. Pour l’instant, tous les nœuds fonctionnant encore sous la version 26.06.7 ou antérieure restent dans le groupe que, selon le projet, les attaquants ciblent. Il est conseillé aux opérateurs d’installer la version 26.06.8 ou une version ultérieure, de vérifier les signatures ou les résumés Docker, et de désactiver les fonctionnalités expérimentales à moins de bien comprendre les risques encourus.
Le correctif est accessible au public depuis plusieurs jours. Il semble désormais que quelqu’un s’attaque aux nœuds qui ne l’ont pas encore installé. En attendant, nombreux sont ceux qui se demandent combien d’autres failles seront encore découvertes dans le secteur des cryptomonnaies grâce à des détections assistées par l’IA.

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.