Des pirates ont pris le contrôle de l'infrastructure de messagerie de Foundation et ont envoyé de faux avis de rappel concernant des portefeuilles matériels, contenant les noms, adresses et détails d'achat réels des clients. L'entreprise affirme avoir expulsé les intrus dans les dix minutes qui ont suivi les signalements des utilisateurs, mais ces informations personnelles soulèvent des questions préoccupantes.
Fondation d'un fabricant de portefeuilles matériels visée par une fuite de données clients
ÉCRIT PAR

PARTAGER
Points clés à retenir
- Foundation indique que des clés API Cloudflare compromises ont permis l’envoi d’e-mails de hameçonnage usurpant l’identité de l’entreprise.
- Foundation affirme avoir neutralisé les attaquants dans les dix minutes qui ont suivi les signalements des utilisateurs et que les fonds des comptes Passport restent en sécurité.
- La récente violation des données clients de Keystone vient s’ajouter aux inquiétudes croissantes concernant le hameçonnage visant les portefeuilles matériels.
Des clés API compromises ont transformé des e-mails officiels en appâts de hameçonnage
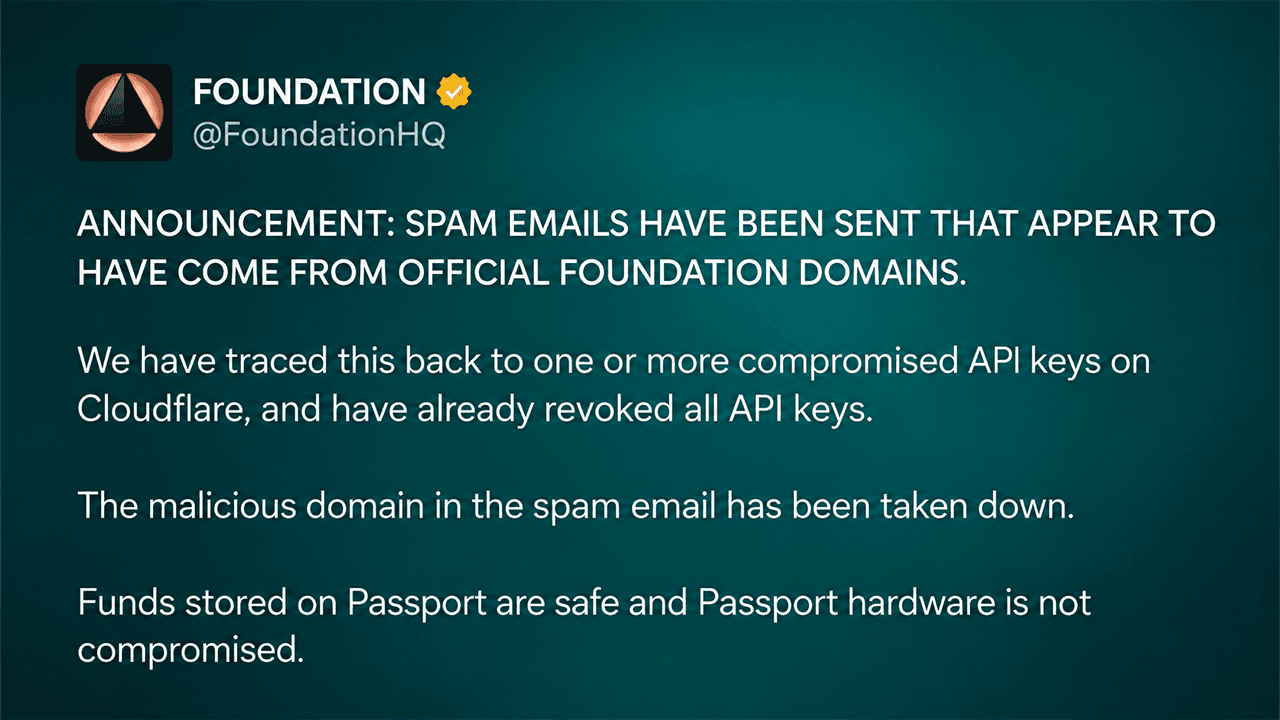
Le fabricant de portefeuilles matériels Foundation, basé à Boston, a révélé l’incident tard dans la soirée du 25 octobre, expliquant que des clés API Cloudflare compromises avaient permis aux attaquants d’envoyer des messages semblant provenir de ses domaines officiels.
Ces e-mails avertissaient les propriétaires de Passport d’un rappel urgent du produit, affirmant que des composants d’affichage compromis exposaient leurs bitcoins au vol. Les destinataires étaient redirigés vers un site web contrefait ressemblant à l’application compagnon Envoy de Foundation, où les attaquants tentaient d’obtenir des phrases de récupération ou de persuader les victimes de transférer des fonds.
Dans son communiqué initial, la société a déclaré : « Les fonds stockés sur le Passport sont en sécurité et le matériel Passport n’est pas compromis. » Foundation a révoqué ses clés API Cloudflare, désactivé le domaine malveillant et bloqué tout nouvel e-mail non autorisé. Le PDG, Zach Herbert, a indiqué que la société avait réagi dans les 10 minutes suivant la réception des signalements des utilisateurs.
Les adresses des clients révèlent un problème de sécurité plus profond
L’attaque a pris une tournure plus inquiétante lorsque les destinataires ont découvert que certains messages de hameçonnage contenaient des informations personnelles exactes, notamment des adresses personnelles, des numéros de téléphone et l’historique des achats.
Zach Herbert a reconnu que « une partie de notre infrastructure backend a été compromise via une vulnérabilité dans une application auto-hébergée ». Il a par la suite identifié l’application comme étant Cal.com et a indiqué que les attaquants avaient probablement accédé à la boîte de réception du service client de Foundation.
« Nous allons déterminer exactement ce qui s’est passé et nous communiquerons plus de détails demain. Je suis vraiment désolé », a écrit Herbert sur X. Parmi les autres sources possibles figuraient des dossiers clients ayant déjà fait l’objet de fuites et des achats récents effectués via la boutique Shopify de Foundation. L’entreprise n’a pas encore établi l’ampleur totale de la fuite ni révélé combien de personnes ont reçu des messages malveillants.
Même d’anciens candidats à un poste et des personnes ayant contacté Foundation il y a plusieurs années auraient reçu des e-mails. Certains clients ayant précédemment demandé la suppression de leurs données se sont également interrogés sur la raison pour laquelle leurs informations figuraient dans cette campagne.
Les portefeuilles matériels restent sécurisés alors que les menaces d’hameçonnage se multiplient
Les assurances données par Foundation distinguent la compromission de son infrastructure de communication d’une véritable faille affectant le matériel Passport, notamment les appareils Founder’s Edition, Core et Prime. Cet incident fait suite à la révélation par Keystone d’un accès non autorisé à son site web, qui a concerné les noms des clients, leurs adresses de livraison et les informations relatives à leurs commandes. Cette société a également affirmé que les clés privées et les phrases de récupération n’avaient pas été exposées.
Les utilisateurs de Foundation doivent ignorer les avis de rappel non sollicités, vérifier les annonces via les canaux officiels et ne jamais saisir de phrases de récupération sur des sites web. Toute personne ayant divulgué une phrase de récupération doit transférer ses fonds vers un portefeuille nouvellement généré à l’aide d’un appareil de confiance.
Herbert a présenté ses excuses et promis un rapport détaillé sur l’incident. Pour l’instant, la question qui reste en suspens n’est pas de savoir si le matériel Passport a failli, mais comment les attaquants ont pu obtenir suffisamment d’informations sur les clients pour rendre un avertissement frauduleux crédible.

Electrum 4.8.3 corrige une faille du portefeuille Bitcoin qui permettait à des serveurs malveillants de détourner les augmentations de frais et d'inciter les utilisateurs à valider des transactions frauduleuses.
Lire: Attaque d’Electrum: vol de bitcoins masqué par hausse des frais

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.